Instance n8n thử nghiệm của bạn đã chạy ổn định trên máy chủ VPS. Giao diện editor (thiết kế workflow) mở được qua tên miền riêng, workflow nhận dữ liệu mẫu trơn tru và node cuối cùng trả về kết quả thành công. Bước tiếp theo có vẻ rất đơn giản: thay credential (thông tin xác thực) thử nghiệm bằng tài khoản thật rồi bật trigger.
Khoan thực hiện thao tác đó ngay. Một instance đưa vào môi trường sản xuất (production) phải đứng vững qua các lần khởi động lại máy chủ, chu kỳ gia hạn chứng chỉ SSL, sự cố mất kết nối database, các đợt cập nhật phiên bản và thao tác khôi phục dữ liệu khẩn cấp. Quan trọng hơn, workflow phải giúp người trực ca biết chính xác bước nào đã hoàn thành và bước nào cần xử lý tiếp khi một tác vụ bị gián đoạn giữa chừng.
Checklist dưới đây đi theo thứ tự chuẩn bị thực tế. Mỗi hạng mục đều có một tiêu chí xác nhận rõ ràng; dấu tích kiểm tra chỉ có giá trị khi bạn đã lưu giữ được bằng chứng thực tế tương ứng.
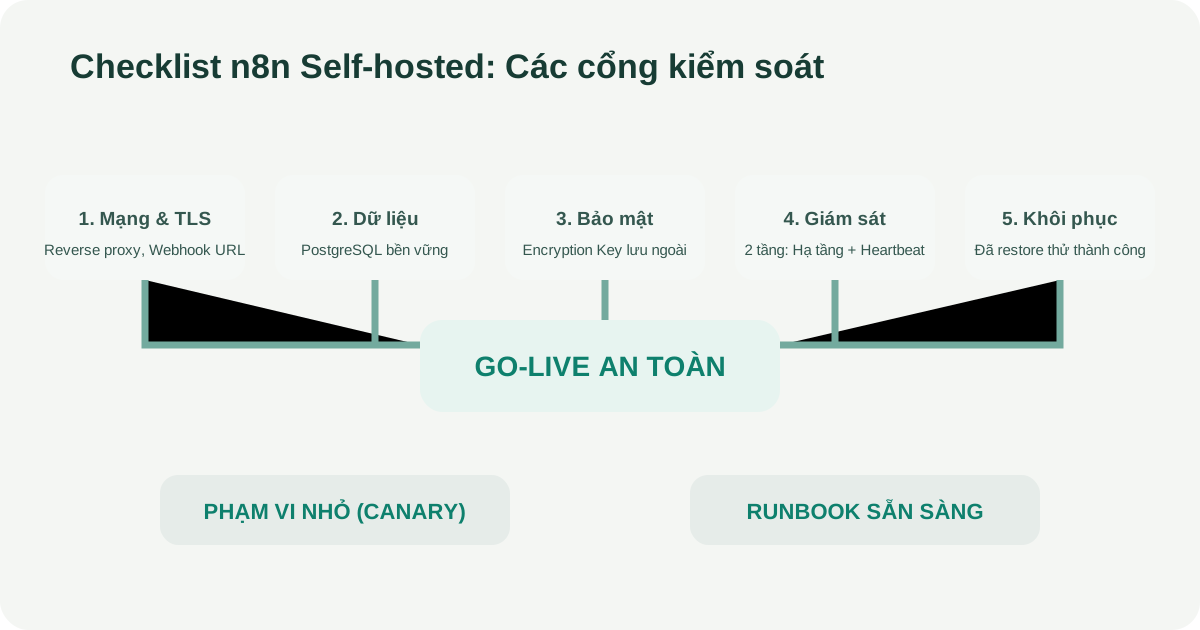
Các cổng kiểm tra đưa n8n self-hosted lên production an toàn: Mạng & TLS, Database, Encryption Key, Giám sát và Diễn tập khôi phục.
1. Chốt phạm vi production và người chịu trách nhiệm
Trước tiên, hãy lập danh sách cụ thể những workflow nào được phép chạy chính thức trên instance này. Đừng chuyển toàn bộ các luồng thử nghiệm sang production chỉ vì chúng đang nằm chung một workspace (không gian làm việc).
Mỗi workflow production cần có một người sở hữu chính (owner), người hỗ trợ thay thế và quy trình tiếp quản thủ công (manual fallback) khi tự động hóa gặp sự cố. Bạn cần xác định rõ mức độ ảnh hưởng: một luồng tổng hợp báo cáo tuần có thể chờ đến giờ hành chính để sửa, nhưng một webhook tiếp nhận đơn hàng cần được xử lý ngay lập tức.
Kết quả cần xác nhận:
- Danh mục workflow chính thức kèm loại trigger tương ứng.
- Người chịu trách nhiệm chính, người hỗ trợ và kênh nhận cảnh báo sự cố.
- Phương án tạm dừng trigger an toàn mà không làm mất dữ liệu sự kiện gửi đến.
- Quy trình xử lý thủ công bằng tay khi workflow bị tạm dừng.
2. Cố định runtime container và bảo toàn dữ liệu
Container n8n cần sử dụng một phiên bản image được chỉ định rõ ràng (cố định tag cụ thể trong tệp cấu hình Docker Compose thay vì dùng tag latest). Khi cần triển khai lại, bạn phải biết chính xác phiên bản nào đang chạy và phiên bản nào có thể dùng để quay về nếu gặp lỗi.
Đảm bảo các volume lưu trữ dữ liệu bền vững (persistent volume) vẫn tồn tại nguyên vẹn sau khi container bị xóa và tạo lại. Kể cả khi bạn đã dùng PostgreSQL bên ngoài, thư mục .n8n trên máy chủ vẫn chứa encryption key, tệp cấu hình và nhật ký quan trọng. Đừng bỏ quên thư mục này khỏi phạm vi sao lưu.
Múi giờ (timezone) của instance cần được thiết lập tường minh qua biến môi trường và kiểm tra thực tế bằng một workflow hẹn giờ (schedule trigger). Một workflow chạy đúng khi bấm thủ công nhưng lại kích hoạt lệch vài tiếng do sai lệch UTC offset là lỗi rất phổ biến sau ngày go-live.
Kết quả cần xác nhận:
- Phiên bản image được ghi cố định trong tệp cấu hình và nhật ký triển khai.
- Container khởi động lại hoặc tạo mới không làm mất sơ đồ workflow hay credential.
- Các thư mục volume trên ổ đĩa máy chủ được phân quyền truy cập an toàn.
- Workflow hẹn giờ chạy chính xác theo múi giờ địa phương.
Bạn có thể tham khảo thêm cách tổ chức container tại bài đưa Docker Compose lên production và cách quản lý secret độc lập tại bài biến môi trường và secret trong Docker.
3. Hoàn thiện tên miền, TLS và reverse proxy
Tài liệu chính thức của n8n khuyến nghị đặt một reverse proxy (như Nginx hoặc Caddy) phía trước để xử lý chứng chỉ bảo mật SSL/TLS. Bạn chỉ nên mở cổng 80 và 443 ra ngoài Internet; cổng 5678 nội bộ của n8n nên được giới hạn trong mạng nội bộ của Docker.
Kiểm tra tên miền từ mạng bên ngoài máy chủ. Mở URL bằng giao thức HTTPS, kiểm tra chuỗi chứng chỉ (certificate chain) và cơ chế tự động gia hạn của Let's Encrypt. Trình duyệt mở được là chưa đủ; các dịch vụ gửi webhook từ bên ngoài phải xác thực được kết nối TLS mà không bỏ qua bước kiểm tra bảo mật.
Khi n8n chạy sau reverse proxy, container có thể tự suy ra URL dùng cổng nội bộ thay vì tên miền chính thức. Bạn cần cấu hình biến môi trường WEBHOOK_URL trỏ đúng về địa chỉ public (ví dụ https://n8n.domain.com/), đồng thời cấu hình reverse proxy chuyển tiếp đầy đủ các header X-Forwarded-For, X-Forwarded-Host và X-Forwarded-Proto.
Kết quả cần xác nhận:
- Toàn bộ lưu lượng HTTP tự động chuyển hướng sang HTTPS.
- Chứng chỉ TLS tự động gia hạn thành công và có cảnh báo trước ngày hết hạn.
- Giao diện editor hiển thị chính xác địa chỉ URL webhook chính thức.
- Thử nghiệm gửi webhook thật từ dịch vụ đối tác tới workflow thành công.
4. Chọn cơ sở dữ liệu và kiểm tra kết nối
Mặc định n8n sử dụng SQLite và hỗ trợ PostgreSQL. Một máy chủ đơn lẻ phục vụ ít tác vụ có thể dùng SQLite nếu tệp dữ liệu được lưu trên volume bền vững và được sao lưu định kỳ. Tuy nhiên, PostgreSQL mang lại hiệu năng cao hơn, quản lý giao dịch an toàn hơn và là lựa chọn bắt buộc khi bạn muốn mở rộng quy mô.
Nếu sử dụng PostgreSQL, hãy tạo riêng một tài khoản cơ sở dữ liệu chỉ dành cho n8n, lưu mật khẩu trong tệp secret riêng biệt và bật kết nối bảo mật nếu database nằm trên máy chủ khác. Tránh cấu hình database dùng chung tài khoản quản trị cao nhất.
Hãy thực hiện một bài thử nghiệm gián đoạn kết nối: tạm dừng container PostgreSQL trong 1 phút khi n8n đang hoạt động rồi bật lại. Bạn cần quan sát xem n8n phản ứng như thế nào, hệ thống giám sát có phát hiện lỗi không và tiến trình có tự động kết nối lại khi database sẵn sàng hay không.
Kết quả cần xác nhận:
- Phiên bản PostgreSQL tương thích với bản n8n đang chạy và được lưu vào hồ sơ kỹ thuật.
- Dữ liệu cơ sở dữ liệu nằm trên volume bền vững của máy chủ.
- Thông tin kết nối database không bị ghi lộ trong lịch sử lệnh hay log container.
- n8n tự động kết nối lại ổn định sau khi database tạm thời khởi động lại.
5. Bảo vệ encryption key và thông tin xác thực
n8n sử dụng một encryption key (khóa mã hóa thông tin xác thực) để mã hóa toàn bộ mật khẩu và API key trước khi lưu xuống cơ sở dữ liệu. Mặc định, khóa này được tự động tạo trong lần chạy đầu tiên và lưu trong thư mục .n8n. Đối với môi trường production, bạn nên chủ động thiết lập giá trị này qua biến môi trường N8N_ENCRYPTION_KEY để có thể tái tạo lại hệ thống một cách có kiểm soát.
Encryption key không được phép chỉ tồn tại duy nhất trên ổ đĩa của máy chủ VPS. Hãy sao lưu khóa này vào một trình quản lý secret an toàn của đội ngũ, phân quyền truy cập chặt chẽ và ghi lại quy trình bàn giao.
Sau khi cấu hình, hãy tạo một credential thử nghiệm, chạy workflow, sao lưu cơ sở dữ liệu cùng key rồi khôi phục sang một máy chủ hoàn toàn độc lập. Bài kiểm tra chỉ đạt khi workflow trên máy chủ mới giải mã và sử dụng được credential mà không cần nhập lại bất kỳ thông tin nào bằng tay.
Kết quả cần xác nhận:
- Khóa encryption key có bản sao lưu độc lập bên ngoài máy chủ VPS.
- Quyền truy cập tệp chứa key được giới hạn nghiêm ngặt.
- Thử nghiệm khôi phục chứng minh credential được giải mã thành công.
- Tách biệt hoàn toàn giữa credential thử nghiệm và credential môi trường thật.
6. Quản lý nơi lưu execution log và binary data
Lịch sử thực thi (execution history) giúp điều tra khi workflow gặp sự cố, nhưng nó cũng lưu trữ toàn bộ payload, dữ liệu cá nhân hoặc các phản hồi API nhạy cảm. Bạn cần thiết lập rõ ràng: loại execution nào được lưu (chỉ lưu lượt chạy lỗi hay lưu toàn bộ), lưu trong bao lâu và ai có quyền xem.
Nếu không bật tính năng tự động dọn dẹp (execution pruning), cơ sở dữ liệu sẽ nhanh chóng tăng trưởng mất kiểm soát, làm đầy ổ cứng và làm chậm toàn bộ hệ thống. Hãy cấu hình để n8n tự động xóa các lượt chạy cũ sau một khoảng thời gian nhất định (ví dụ: 7 hoặc 14 ngày tùy nhu cầu đối soát).
Đối với các workflow xử lý tệp tin hoặc hình ảnh (binary data), hãy xác định vị trí lưu trữ tệp (trong bộ nhớ RAM, trên ổ đĩa hay đẩy lên dịch vụ lưu trữ S3). Những dữ liệu nghiệp vụ quan trọng cần lưu trữ lâu dài nên được lưu vào kho lưu trữ chuyên dụng của doanh nghiệp, không nên phụ thuộc vào lịch sử thực thi tạm thời của n8n.
Kết quả cần xác nhận:
- Cơ chế tự động dọn dẹp (pruning) đã được kích hoạt với thời gian lưu vết hợp lý.
- Dung lượng ổ đĩa máy chủ có ngưỡng cảnh báo khi chạm mốc 80%.
- Vị trí lưu trữ dữ liệu tệp tin có chính sách vòng đời và sao lưu cụ thể.
- Không phụ thuộc vào giao diện execution của n8n để lưu trữ chứng từ đối soát lâu dài.
7. Thu hẹp quyền người dùng, API và quyền hạn của các node
Rà soát kỹ những ai có quyền đăng nhập vào giao diện editor, quyền chỉnh sửa workflow, quyền xem dữ liệu thực thi và quyền quản lý credential. Trong các phiên bản n8n tự host miễn phí chưa có tính năng phân quyền chi tiết (RBAC) hay xác thực đăng nhập một lần (SSO), bất kỳ tài khoản nào đăng nhập được cũng có thể xem hoặc chỉnh sửa workflow. Do đó, cần giới hạn tối đa số lượng người được cấp tài khoản trên instance production.
Nếu không có nhu cầu điều khiển n8n qua REST API bên ngoài, hãy tắt Public API của n8n qua biến môi trường để thu hẹp bề mặt tấn công. Đặc biệt lưu ý các node có quyền truy cập hệ thống như: đọc/ghi tệp tin trên máy chủ (Read/Write Files from Disk), chạy lệnh hệ điều hành (Execute Command) hoặc gọi URL tùy ý (HTTP Request trỏ vào IP nội bộ). Những node này có thể cho phép người chỉnh sửa workflow can thiệp thẳng vào hạ tầng máy chủ hoặc quét mạng nội bộ nếu không được kiểm soát.
Hãy chạy công cụ kiểm tra an ninh tích hợp của n8n (n8n audit hoặc tính năng Security Audit trong giao diện) để rà soát: credential không còn dùng, các biểu thức truy vấn database tiềm ẩn rủi ro, node có quyền truy cập ổ đĩa, webhook chưa cài khóa bảo vệ và các phiên bản đã cũ. Kết quả kiểm tra là danh sách công việc cần xử lý dứt điểm, không phải một chứng nhận hoàn tất an ninh.
Kết quả cần xác nhận:
- Các tài khoản thử nghiệm hoặc nhân sự không còn phụ trách đã được xóa bỏ hoàn toàn.
- Public API được tắt nếu không dùng, hoặc được bảo vệ bằng API key có kiểm soát mạng.
- Quyền sử dụng các node chạy lệnh hệ thống hoặc đọc tệp tin được giới hạn chặt chẽ.
- Webhook tiếp nhận dữ liệu nhạy cảm bắt buộc phải có cơ chế xác thực (HMAC secret, Header Auth).
- Báo cáo Security Audit đã được rà soát và xử lý các cảnh báo mức cao.
8. Kiểm tra workflow bằng các kịch bản lỗi thật có kiểm soát
Một luồng chạy thử nghiệm thành công (happy path) chỉ chứng minh các node có thể kết nối được với nhau trong điều kiện lý tưởng. Trước khi đưa vào vận hành thật, bạn cần sử dụng dữ liệu và tài khoản thử nghiệm để đưa workflow qua các tình huống sự cố thực tế:
- Payload không hợp lệ: Gửi dữ liệu thiếu trường bắt buộc hoặc sai định dạng để xem node kiểm tra (Validation) có chặn lại kịp thời trước khi gọi tới các hệ thống phía sau hay không.
- Sự kiện bị gửi trùng lặp: Gửi cùng một webhook hai lần liên tiếp để xác nhận workflow có cơ chế khử trùng lặp (Idempotency), không tạo ra hai đơn hàng hay hai bản ghi trùng lặp.
- API đối tác bị quá tải hoặc timeout: Giả lập tình huống dịch vụ bên ngoài phản hồi chậm hoặc trả về mã lỗi 429/500 sau khi có thể đã tạo dữ liệu, để xem workflow có dừng lại an toàn hay tự ý thử lại một cách mù quáng.
- Token xác thực bị thu hồi đột ngột: Thu hồi API token để kiểm tra xem thông báo lỗi gửi về cho người trực ca có rõ ràng, định danh đúng workflow hay không.
Mỗi bài kiểm thử cần cho bạn câu trả lời: khi lỗi xảy ra, sự kiện ban đầu có bị mất không, tác vụ phụ nào (side effect) đã được tạo ra và người trực ca cần làm gì để khôi phục. Bạn có thể xem chi tiết cách thiết kế cơ chế thử lại tại bài viết về xử lý workflow lỗi giữa chừng, retry và khôi phục an toàn.
Kết quả cần xác nhận:
- Dữ liệu lỗi bị chặn ngay từ đầu, không gây tác động ngoài ý muốn tới hệ thống đích.
- Sự kiện trùng lặp không tạo ra kết quả nghiệp vụ lần hai.
- Thông báo cảnh báo ghi rõ mã định danh workflow, mã execution và đường dẫn xem chi tiết.
- Quy trình khôi phục thủ công có thể thực hiện được bởi một kỹ sư khác trong đội ngũ.
9. Sao lưu bắt buộc phải đi cùng một lần khôi phục thử trên máy chủ trắng
Một bản sao lưu production đạt chuẩn phải bao gồm đủ 4 thành phần: bản sao lưu cơ sở dữ liệu PostgreSQL, khóa mã hóa encryption key, dữ liệu tệp tin nhị phân (binary data) và các tệp cấu hình triển khai (Docker Compose, biến môi trường).
Việc xuất sơ đồ workflow ra tệp JSON (workflow export) rất hữu ích để lưu vào Git, nhưng nó không thể thay thế cho bản sao lưu hệ thống vì không chứa lịch sử thực thi, trạng thái hàng đợi và toàn bộ thông tin xác thực đã lưu.
Hãy lấy bản sao lưu định kỳ gần nhất, mang sang một máy chủ mới hoàn toàn độc lập, triển khai đúng phiên bản n8n tương ứng và xác nhận:
- Mọi workflow hiển thị đúng trạng thái (kích hoạt hoặc tạm dừng).
- Toàn bộ credential được giải mã trơn tru mà không cần nhập lại mật khẩu.
- Các trigger thử nghiệm không vô tình kết nối vào dữ liệu production trong lúc kiểm tra.
- Một workflow thử nghiệm hoàn thành trọn vẹn bằng credential đã phục hồi.
Ghi lại chính xác thời gian hoàn thành khôi phục và các câu lệnh cần chạy. Nếu tài liệu hướng dẫn khôi phục chỉ có trong đầu một người duy nhất, quy trình vận hành đó chưa sẵn sàng cho production. Bạn có thể tham khảo thêm chiến lược backup VPS cho doanh nghiệp nhỏ để xây dựng quy trình lưu trữ bản sao lưu an toàn.
Kết quả cần xác nhận:
- Kịch bản sao lưu tự động chạy định kỳ và dữ liệu được đẩy an toàn ra ngoài máy chủ.
- Bản sao lưu đã được kiểm chứng bằng một lần khôi phục thực tế thành công.
- Thời gian khôi phục (RTO) đáp ứng đúng cam kết vận hành của doanh nghiệp.
10. Giám sát hai tầng để phát hiện sớm các sự cố âm thầm
Theo dõi container còn sống, reverse proxy còn mở hay database còn nhận truy vấn là điều kiện cần nhưng chưa đủ. Bạn cần thiết lập hệ thống cảnh báo bao phủ cả hai tầng:
- Tầng hạ tầng: Cảnh báo khi container bị khởi động lại bất thường, dung lượng ổ đĩa vượt ngưỡng 80%, chứng chỉ SSL còn dưới 14 ngày hoặc cơ sở dữ liệu bị ngắt kết nối. Bạn có thể tham khảo các chỉ số giám sát VPS quan trọng để thiết lập ngưỡng cảnh báo phù hợp.
- Tầng nghiệp vụ: Cảnh báo ngay khi một workflow quan trọng gặp lỗi thực thi, tỷ lệ lỗi tăng cao bất thường, hoặc một workflow định kỳ không hề có lượt chạy nào trong khung giờ dự kiến.
Hãy gửi một cảnh báo thử nghiệm tới kênh liên lạc (như Telegram hoặc Slack của đội trực ca) và yêu cầu một kỹ sư trong nhóm đọc thông báo đó. Nếu nội dung chỉ ghi chung chung "n8n error" mà không chỉ rõ tên workflow, mã execution hay mức độ nghiêm trọng, cảnh báo đó sẽ làm mất thời gian điều tra.
Kết quả cần xác nhận:
- Có cảnh báo tự động về hạ tầng (CPU, RAM, ổ đĩa, chứng chỉ SSL).
- Có cảnh báo tức thì khi workflow quan trọng bị lỗi thực thi.
- Nội dung cảnh báo cung cấp đủ thông tin và đường dẫn để người trực kiểm tra ngay.
- Đội ngũ đã thực hành tiếp nhận và xử lý theo tài liệu hướng dẫn sự cố.
11. Diễn tập quy trình cập nhật phiên bản và phương án rollback
Khi có phiên bản n8n mới, hãy chọn nâng cấp trên môi trường thử nghiệm (staging) trước, đọc kỹ phần Breaking Changes trong release notes và thực hiện sao lưu toàn diện trước khi áp dụng.
Sau khi triển khai phiên bản mới, hãy thực hiện kiểm tra nhanh (smoke test): kiểm tra giao diện editor, thử nghiệm webhook, chạy một workflow hẹn giờ, kiểm tra việc giải mã credential và chạy thử các luồng đại diện.
Điều quan trọng nhất là phương án quay về phiên bản cũ (rollback). Nếu phiên bản mới đã tự động chạy các đoạn mã thay đổi cấu trúc bảng cơ sở dữ liệu (schema migration), việc chỉ hạ tag Docker image xuống phiên bản cũ có thể khiến n8n không thể khởi động do không tương thích cấu trúc bảng. Kế hoạch nâng cấp bắt buộc phải xác định trước: nếu gặp lỗi, cần hạ image tag và khôi phục lại bản sao lưu cơ sở dữ liệu đã chụp ngay trước đó. Bạn có thể tham khảo thêm quy trình rollback với Docker Compose để chuẩn bị phương án dự phòng.
Kết quả cần xác nhận:
- Phiên bản hiện tại và phiên bản dự kiến nâng cấp được ghi nhận rõ ràng.
- Bản sao lưu trước khi nâng cấp đã hoàn tất và sẵn sàng để khôi phục.
- Kịch bản kiểm tra sau nâng cấp đã được thực hiện đầy đủ trên môi trường staging.
- Tiêu chí kích hoạt phương án rollback và các bước thực hiện đã được thống nhất trước.
12. Mở production theo từng phạm vi nhỏ
Trong lần đầu tiên đưa vào hoạt động chính thức, đừng bật đồng loạt tất cả workflow cùng một lúc. Hãy bắt đầu bằng một workflow duy nhất hoặc một nhóm sự kiện giới hạn có thể giám sát trọn vẹn từ đầu đến cuối.
Nếu workflow có các tác vụ khó đảo ngược (như gửi email hàng loạt tới khách hàng hoặc cập nhật trạng thái thanh toán), hãy duy trì một bước duyệt thủ công (human gate) trong những ngày đầu vận hành để kiểm chứng độ ổn định.
Sau mỗi lượt chạy thực tế, hãy đối soát dữ liệu giữa nguồn gửi, log của n8n và hệ thống đích. Chỉ mở rộng dần sang các workflow tiếp theo khi các cảnh báo đã gửi đúng kênh, quy trình xử lý thủ công đã chứng minh tính hiệu quả và không có bất kỳ trạng thái dữ liệu mập mờ nào xảy ra.
Checklist kiểm tra nhanh trước khi Go-live
- ☐ Phạm vi & Trách nhiệm: Workflow chính thức, người sở hữu chính và phương án xử lý thủ công đã được xác định cụ thể.
- ☐ Container & Runtime: Cố định tag phiên bản image; container khởi động lại không làm thất thoát dữ liệu; múi giờ được thiết lập chính xác.
- ☐ Tên miền & Mạng: Reverse proxy xử lý SSL/TLS an toàn; biến môi trường
WEBHOOK_URLtrỏ đúng tên miền public; tường lửa chỉ mở các cổng dịch vụ cần thiết. - ☐ Cơ sở dữ liệu: PostgreSQL chạy trên volume bền vững; mật khẩu lưu tách biệt trong tệp secret; n8n tự động kết nối lại khi database gián đoạn.
- ☐ Bảo vệ khóa bí mật: Khóa
N8N_ENCRYPTION_KEYđược sao lưu an toàn ra ngoài máy chủ; credential thử nghiệm và credential thật được tách biệt hoàn toàn. - ☐ Quản lý dữ liệu log: Chính sách tự động dọn dẹp (pruning) lịch sử thực thi đã được bật; ổ đĩa có cảnh báo dung lượng.
- ☐ Phân quyền & An ninh: Giới hạn tài khoản đăng nhập; tắt Public API nếu không dùng; rà soát và xử lý các cảnh báo an ninh từ công cụ audit.
- ☐ Kiểm thử chịu lỗi: Thử nghiệm thành công với payload sai định dạng, sự kiện trùng lặp, dịch vụ đối tác phản hồi chậm và token hết hạn.
- ☐ Khôi phục thực tế: Bản sao lưu đã được kiểm chứng bằng một lần khôi phục thành công trên một máy chủ độc lập.
- ☐ Giám sát hai tầng: Thiết lập đầy đủ cảnh báo về tài nguyên máy chủ và cảnh báo tức thì khi workflow quan trọng gặp lỗi thực thi.
- ☐ Kế hoạch nâng cấp: Có quy trình thử nghiệm trên môi trường staging và phương án rollback cơ sở dữ liệu rõ ràng.
- ☐ Triển khai từng bước: Bắt đầu với phạm vi nhỏ, có người trực theo dõi và tiêu chí mở rộng cụ thể.
Một instance n8n chỉ thực sự sẵn sàng cho môi trường production khi một kỹ sư khác trong đội ngũ có thể tiếp nhận cảnh báo, xác định chính xác lượt chạy bị lỗi và khôi phục dịch vụ bằng tài liệu kỹ thuật hiện có. Việc container đang chạy ổn định trong ngày đầu tiên chưa thể thay thế được các bằng chứng vận hành đó.