Khi vận hành website hoặc ứng dụng web trên một máy chủ đơn lẻ (Single-VPS), việc tiếp tục nâng cấp phần cứng (Scale-Up) đến lúc nào đó sẽ chạm trần hiệu năng và không còn tương xứng với chi phí bỏ ra. Dù bạn đã áp dụng đầy đủ các giải pháp tinh chỉnh trong Linux—từ tối ưu hóa bộ đệm MySQL InnoDB Buffer Pool, thiết lập bộ nhớ đệm Nginx FastCGI, chạy Redis Object Cache trên Docker cho đến bật nén Swap với zram—hệ thống vẫn có thể quá tải vào giờ cao điểm, độ trễ phản hồi trang tăng vọt, hoặc toàn bộ dịch vụ bị ngắt quãng chỉ vì một tiến trình gặp sự cố.
Quyết định chuyển dịch từ Single-VPS sang cụm nhiều máy chủ (Multi-Server) đánh dấu bước ngoặt giữa việc quản trị máy chủ cá nhân và làm chủ một hạ tầng phân tán. Tuy nhiên, nếu chuyển dịch thiếu kế hoạch hoặc vội vã đưa vào các mô hình phức tạp như Microservices hay Kubernetes khi quy mô chưa cần tới, bạn sẽ nhanh chóng vấp phải độ trễ mạng nội bộ, chi phí hạ tầng tăng cao và nguy cơ sai lệch dữ liệu.
Bài viết này phân tích lộ trình chuyển dịch thực tế từ một máy chủ sang cụm 2 đến 3 node, xác định thứ tự tách dịch vụ an toàn, thiết lập ranh giới bảo mật mạng riêng và kiểm soát độ trễ truy vấn để hệ thống vận hành ổn định và sẵn sàng mở rộng.
Dấu hiệu cho thấy VPS đơn lẻ đã chạm trần hiệu năng
Trong bài viết về định cỡ tài nguyên VPS và ranh giới giữa nâng cấp phần cứng hay tối ưu mã nguồn, HTS Việt luôn khuyến nghị ưu tiên tối ưu hóa ứng dụng trước khi chi thêm tiền mua tài nguyên. Tuy vậy, việc tăng dung lượng vCPU và RAM cho một VPS dần chạm tới những giới hạn thực tế về kiến trúc:
1. Tranh chấp tài nguyên đĩa và bộ nhớ
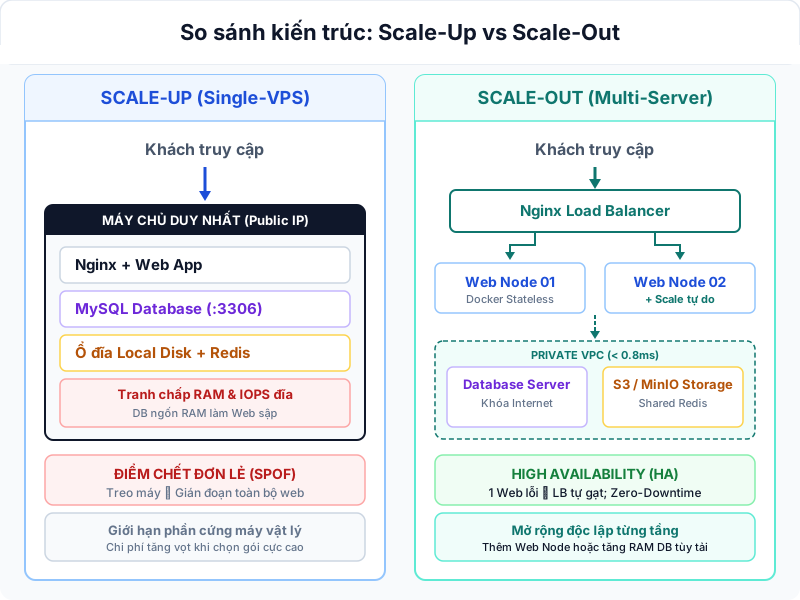
Trên một máy chủ đơn lẻ, Web Server (Nginx, PHP-FPM, Node.js), hệ quản trị cơ sở dữ liệu (MySQL, PostgreSQL) và Redis cùng chia sẻ nhân Linux, hàng đợi I/O đĩa và băng thông bộ nhớ RAM.
Khi lượng truy cập đồng thời tăng đột biến, MySQL thực hiện các truy vấn đọc/ghi nặng sẽ chiếm dụng hàng đợi đĩa (I/O wait tăng cao). Lúc này, tiến trình PHP-FPM cần đọc tệp mã nguồn hoặc ghi nhật ký truy cập (access log) sẽ bị chặn lại, gây tắc nghẽn kết nối và khiến Nginx trả về lỗi 502 Bad Gateway hoặc 504 Gateway Timeout. Việc nâng thêm RAM chỉ trì hoãn thời điểm quá tải chứ không xử lý được gốc rễ của xung đột I/O.
2. Nguy cơ từ điểm chết đơn lẻ (SPOF)
Khi toàn bộ thành phần nằm trên một hệ điều hành duy nhất, bất kỳ sự cố nào ở phần cứng máy chủ vật lý của nhà cung cấp, lỗi phân vùng đĩa ảo hóa, hay tình trạng cạn bộ nhớ khiến Linux OOM Killer buộc phải tắt tiến trình cơ sở dữ liệu đều có thể khiến website dừng hoạt động.
3. Gián đoạn khi bảo trì hệ thống
Mỗi lần cập nhật bản vá bảo mật nhân Linux, nâng cấp phiên bản MySQL, thay đổi tham số cần khởi động lại dịch vụ hoặc mở rộng phân vùng ổ đĩa, bạn buộc phải chấp nhận ngắt quãng truy cập của người dùng từ vài phút đến hàng giờ.
Lộ trình chuyển đổi theo 2 giai đoạn
Thay vì vội vã triển khai hạ tầng phức tạp với nhiều tầng cân bằng tải, cơ chế đồng bộ tệp và cụm cơ sở dữ liệu phân tán (Cluster Replication), lộ trình hiệu quả cho các hệ thống vừa và nhỏ là tiến hành theo hai giai đoạn rõ ràng:
Giai đoạn 1: Tách riêng Web và Database (2 node)
Đây là bước chuyển dịch mang lại hiệu quả kỹ thuật rõ rệt nhất với chi phí hợp lý. Bạn giữ nguyên một máy chủ làm nhiệm vụ xử lý Web và bổ sung một máy chủ VPS thứ hai chuyên trách chạy cơ sở dữ liệu:
- Node 1 - Web Server: Chạy Nginx tiếp nhận kết nối Internet, thực thi mã nguồn ứng dụng (PHP-FPM, Python hoặc Node.js), lưu tạm thời tệp tải lên cục bộ và chạy container Redis nội bộ để lưu phiên làm việc (Session) cũng như bộ nhớ đệm đối tượng (Object Cache).
- Node 2 - Dedicated Database Server: Dành trọn vẹn tài nguyên CPU, RAM và tốc độ đọc ghi của ổ đĩa NVMe cho hệ quản trị cơ sở dữ liệu MySQL hoặc PostgreSQL.
Lợi ích đạt được ngay sau khi tách:
- Bạn có thể cấu hình tham số
innodb_buffer_pool_sizechiếm từ 75% đến 80% tổng dung lượng RAM của Node 2 mà không lo bị Web Server tranh chấp dẫn tới nguy cơ OOM. - Web Server giải phóng đáng kể tài nguyên tính toán để tập trung biên dịch mã nguồn và nén dữ liệu gzip/brotli.
- Cấu trúc lưu trữ tệp tải lên (
uploads) và cơ chế quản lý phiên đăng nhập hiện tại của ứng dụng không bị xáo trộn.
Giai đoạn 2: Mở rộng Web và lưu trữ tập trung (3–4 node)
Khi lưu lượng truy cập vượt ngưỡng chịu tải của Node 1, hệ thống chuyển sang mô hình phân tán hoàn chỉnh:
- Tầng biên và điều phối tải: Sử dụng Cloudflare Load Balancing hoặc dựng một VPS Nginx Reverse Proxy gọn nhẹ ở phía trước để phân phối lưu lượng tới các Web Server phía sau theo thuật toán
least_conn(ưu tiên node đang xử lý ít kết nối nhất). - Cụm Web Nodes (Stateless): Gồm từ 2 đến 3 máy chủ chạy cùng một phiên bản mã nguồn. Các máy chủ này hoạt động hoàn toàn không lưu trạng thái (Stateless).
- Lưu trữ tệp tập trung (Object Storage): Toàn bộ thư mục tệp tải lên (
uploads) được chuyển sang dịch vụ lưu trữ đối tượng tương thích S3 (như Cloudflare R2 hoặc AWS S3). - Bộ nhớ đệm và Session tập trung: Dữ liệu phiên làm việc và cache dùng chung được tách sang một máy chủ Redis độc lập hoặc cụm Redis chuyên dụng.
Thứ tự tách các dịch vụ an toàn
Một sai lầm thường gặp khi mở rộng hạ tầng là nhân bản thêm Web Server trước khi tách cơ sở dữ liệu và nơi lưu trữ tệp. Thao tác này dẫn đến tình trạng phân mảnh dữ liệu: người dùng tải tệp lên Web-01 thì người dùng kết nối qua Web-02 không thể xem được, hoặc phiên đăng nhập liên tục bị ngắt quãng.
Nguyên tắc cốt lõi khi chuyển dịch hạ tầng là: Phân tách các thành phần có trạng thái (Stateful) trước, sau đó mới nhân rộng các thành phần phi trạng thái (Stateless).
Thứ tự phân tách:
[ Bước 1: Tách Database ] ──> [ Bước 2: Tách File Uploads ] ──> [ Bước 3: Nhân bản Web Node ]
      (Stateful)                     (Stateful to Stateless)              (Stateless Scale-Out)
Bước 1: Tách Database sang máy chủ riêng
Cơ sở dữ liệu là trung tâm lưu trữ và là thành phần nhạy cảm nhất về tính toàn vẹn dữ liệu. Đưa cơ sở dữ liệu sang một VPS riêng biệt kết nối qua mạng nội bộ là ưu tiên hàng đầu. Bạn có thể xem hướng dẫn cấu hình mạng nội bộ và thiết lập tường lửa chi tiết tại bài viết tách Database sang VPS riêng qua Private VPC.
Bước 2: Tách kho lưu trữ tệp tải lên
Để cụm máy chủ web có thể mở rộng nhiều node chạy song song phía sau bộ cân bằng tải, mỗi máy chủ web phải trở thành một node phi trạng thái. Khi một máy chủ gặp sự cố hoặc cần tạm dừng để bảo trì, dữ liệu của người dùng lưu trên hệ thống vẫn được giữ an toàn ở tầng lưu trữ tập trung.
Có ba hướng xử lý kho lưu trữ tệp tải lên:
- Network File System (NFS): Dựng ổ đĩa mạng chia sẻ mount vào các Web Server qua giao thức NFS. Tuy nhiên, NFS bộc lộ hạn chế về hiệu năng khi xử lý lượng lớn tệp tin nhỏ và có nguy cơ treo tiến trình (stale file handle) nếu mạng nội bộ chập chờn.
- Object Storage (S3 / Cloudflare R2): Ứng dụng đẩy tệp trực tiếp lên dịch vụ lưu trữ đối tượng qua API. Đây là giải pháp tiêu chuẩn cho các hệ thống phân tán hiện nay.
- Tự vận hành MinIO: Cài đặt máy chủ MinIO tương thích chuẩn S3 trên một VPS riêng biệt trong hạ tầng.
Bài viết lựa chọn lưu trữ tệp cho cụm Multi-Server giữa NFS, MinIO và S3 phân tích cụ thể ưu nhược điểm kỹ thuật và chi phí của từng phương án này.
Bước 3: Thêm Web node và cân bằng tải
Sau khi hoàn tất tách Database và File Uploads, bạn có thể triển khai thêm Web Server thứ hai (Web-02) với cấu hình tương đương Web-01. Lúc này, việc đưa Nginx Load Balancer vào điều phối lưu lượng sẽ diễn ra thuận lợi, không còn nguy cơ xung đột dữ liệu. Bài viết cấu hình cân bằng tải Nginx cho cụm Web Server hướng dẫn cụ thể cách quản lý SSL Offloading, đồng bộ Session và kiểm tra trạng thái dịch vụ (Healthcheck).
Kiểm soát độ trễ mạng nội bộ
Khi chuyển từ Single-VPS sang Multi-Server, bạn đánh đổi một yếu tố kỹ thuật then chốt: Độ trễ giao tiếp giữa ứng dụng Web và Cơ sở dữ liệu.
Đánh đổi độ trễ giữa loopback và mạng riêng
Trên Single-VPS, PHP-FPM giao tiếp với MySQL qua Unix Domain Socket (/var/run/mysqld/mysqld.sock) hoặc loopback TCP (127.0.0.1). Dữ liệu truyền trực tiếp qua bộ nhớ RAM trong cùng một nhân Linux, độ trễ chỉ rơi vào khoảng 0.02ms đến 0.05ms cho mỗi truy vấn.
Khi tách Database sang VPS khác qua card mạng riêng (Private VPC), gói tin TCP phải đi qua ngăn xếp mạng của hệ điều hành, card mạng ảo (virtio_net), switch ảo của nền tảng ảo hóa (KVM / VMware) và switch mạng vật lý của trung tâm dữ liệu. Độ trễ lúc này thường nằm trong khoảng 0.3ms đến 0.8ms.
Độ trễ mạng phát sinh: 0.5ms (VPC) – 0.03ms (Localhost) ≈ 0.47ms / truy vấn
Khoảng chênh lệch xấp xỉ 0.4ms – 0.5ms cho một vòng gửi nhận (round-trip) là rất nhỏ nếu trang chỉ thực hiện vài truy vấn. Tuy nhiên, phần trễ mạng này sẽ cộng dồn trực tiếp vào thời gian tải trang khi ứng dụng phát sinh nhiều truy vấn tuần tự.
Nguy cơ tăng thời gian phản hồi từ lỗi N+1 Query
Nếu mã nguồn ứng dụng được tối ưu tốt, một trang web chỉ thực hiện từ 5 đến 10 truy vấn SQL tổng hợp để lấy dữ liệu. Độ trễ mạng phát sinh thêm trên toàn bộ trang chỉ rơi vào khoảng vài mili-giây, hoàn toàn không ảnh hưởng đến trải nghiệm của người dùng cuối.
Tuy nhiên, nếu ứng dụng dính lỗi N+1 Query (thường xảy ra khi dùng ORM trong Laravel, Django hoặc các vòng lặp truy vấn trong theme/plugin WordPress kém chất lượng), một trang hiển thị danh sách 50 sản phẩm có thể phát sinh tới 100 truy vấn SQL đơn lẻ nối tiếp nhau:
Tổng thời gian trễ: 100 truy vấn × 0.5ms (độ trễ RTT) = 50ms cộng thêm vào TTFB
Chỉ riêng thời gian các gói tin di chuyển qua lại trên mạng nội bộ đã cộng thêm từ 50ms đến 100ms vào thời gian phản hồi máy chủ (TTFB), chưa tính thời gian CPU MySQL xử lý câu lệnh. Nếu bạn không kiểm tra và khử sạch các truy vấn dư thừa này trước khi chuyển dịch, website sau khi tách sang 2 máy chủ thậm chí có thể chạy chậm hơn so với trên một VPS ban đầu.
# Đo kiểm độ trễ mạng nội bộ giữa Web Server và DB Server
ping -c 10 10.0.0.20
Kết quả trả về đạt chuẩn:
rtt min/avg/max/mdev = 0.312/0.428/0.589/0.076 msThiết lập ranh giới mạng riêng an toàn
Khi chuyển sang mô hình Multi-Server, bề mặt dễ bị tấn công của hệ thống đang mở rộng ra nhiều máy chủ vật lý hoặc máy ảo khác nhau. Thiết lập ranh giới mạng riêng giúp bạn ngăn nguy cơ kẻ tấn công xâm nhập một node công khai rồi di chuyển ngang (lateral movement) sang toàn bộ cụm hạ tầng nội bộ.
[ Khách truy cập Internet ]
            │ (HTTPS :443)
            ▼
┌────────────────────────────────────────────────────────┐
│  LỚP TIẾP NHẬN & CÂN BẰNG TẢI (Edge / Load Balancer)   │
│  - Gán IP Public (Cổng 80, 443)                        │
│  - Nginx Reverse Proxy / HAProxy                       │
└───────────────────────────┬────────────────────────────┘
                            │
              ┌─────────────┴─────────────┐
              ▼ (Mạng nội bộ)             ▼ (Mạng nội bộ)
┌───────────────────────────┐ ┌───────────────────────────┐
│  WEB APP NODE 01          │ │  WEB APP NODE 02          │
│  - IP VPC: 10.0.0.10      │ │  - IP VPC: 10.0.0.11      │
│  - Stateless (Chỉ chứa mã)│ │  - Stateless (Chỉ chứa mã)│
└─────────────┬─────────────┘ └─────────────┬─────────────┘
              │                             │
══════════════╪═════════════════════════════╪═════════════════
              │  RANH GIỚI MẠNG RIÊNG (PRIVATE VPC)
              │  (Không gán IP Public - Khóa chặt tường lửa)
              ▼                             ▼
┌─────────────────────────────────────────────────────────┐
│  DATABASE CLUSTER (Cơ sở dữ liệu)                       │
│  - Primary DB (10.0.0.20:3306): Tiếp nhận ghi (Write)   │
│  - Read Replica (10.0.0.21:3306): Phục vụ đọc (Read)    │
└─────────────────────────────────────────────────────────┘
              │
              ▼ (Lưu trữ tệp tin tải lên tách biệt)
┌─────────────────────────────────────────────────────────┐
│  OBJECT STORAGE (Cloudflare R2 / AWS S3 / MinIO)        │
│  - Lưu trữ Static & Media Assets độc lập                │
└─────────────────────────────────────────────────────────┘
Nguyên tắc 1: Không mở Database ra Internet
Máy chủ Database Server an toàn nhất khi không gán địa chỉ IP Public. Toàn bộ việc quản trị hệ điều hành và giám sát được thực hiện qua dải mạng nội bộ hoặc máy chủ nhảy cóc (Bastion / Jump Host).
Nếu cần gán IP Public để phục vụ việc cài đặt gói phần mềm từ kho ứng dụng, cổng dịch vụ cơ sở dữ liệu (3306 cho MySQL, 5432 cho PostgreSQL) cần tránh lắng nghe trên địa chỉ 0.0.0.0 mà chỉ nên gán vào địa chỉ IP mạng nội bộ.
Bạn cần chỉ định rõ địa chỉ IP nội bộ trong cấu hình my.cnf:
[mysqld]
bind-address = 10.0.0.20
Nguyên tắc 2: Chỉ cho phép IP máy chủ Web kết nối
Trên máy chủ Database, quy tắc tường lửa chỉ mở cổng kết nối cho đúng địa chỉ IP nội bộ của máy chủ Web:
# Khóa toàn bộ lưu lượng đến mặc định
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Chỉ cho phép SSH từ dải IP nội bộ hoặc IP VPN quản trị
sudo ufw allow from 10.0.0.10 to any port 22 proto tcp comment "SSH from Web Node"

# Chỉ mở cổng MySQL cho Web Server
sudo ufw allow from 10.0.0.10 to any port 3306 proto tcp comment "MySQL from Web-01"

# Bật tường lửa
sudo ufw enable
Nguyên tắc 3: Cấp tài khoản Database theo IP nguồn
Bạn không nên sử dụng tài khoản root của cơ sở dữ liệu để kết nối từ xa. Hãy tạo một tài khoản riêng cho ứng dụng và khóa chặt quyền truy cập theo địa chỉ IP nguồn:
CREATE USER 'app_production'@'10.0.0.10' IDENTIFIED BY 'MatKhauNgauNhienDaiItNhat32KyTu!';
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, DROP, INDEX, ALTER ON production_db.* TO 'app_production'@'10.0.0.10';
FLUSH PRIVILEGES;
Để kiểm tra, bạn thử kết nối tới cổng 3306 từ một địa chỉ IP ngoài danh sách cho phép. Nếu lệnh kết nối trả về lỗi Connection timed out hoặc Connection refused, tường lửa và quyền truy cập cơ sở dữ liệu đã có hiệu lực.
So sánh giữa VPS cấu hình cao và cụm Multi-Server
Trước khi ra quyết định đầu tư, bạn cần đặt hai mô hình lên bàn cân kỹ thuật và tài chính (đối chiếu giữa 1 VPS cấu hình cao 8 vCPU / 16GB RAM và cụm 2 VPS 4 vCPU / 8GB RAM):
| Tiêu chí | Single-VPS (Scale-Up) | Multi-Server (Scale-Out) | Đánh giá vận hành |
|---|---|---|---|
| Chi phí thuê hạ tầng | 100% (Ví dụ: ~60 USD/tháng) | 115% – 130% (~70 - 80 USD/tháng) | Multi-Server tốn thêm chi phí địa chỉ IP và băng thông mạng riêng nội bộ. |
| Độ trễ Web - Database | Tối thiểu (0.02ms – 0.05ms) | Trung bình (0.3ms – 0.8ms) | Single-VPS giữ ưu thế về độ trễ truy vấn qua Unix domain socket hoặc loopback cục bộ. |
| Cách ly tài nguyên | Kém (MySQL nghẽn CPU/RAM sẽ kéo sập Web) | Xuất sắc (MySQL tải cao không làm chết tiến trình Web) | Multi-Server khoanh vùng sự cố; tiến trình cơ sở dữ liệu quá tải không kéo sập Nginx hay PHP-FPM. |
| Bảo trì không gián đoạn | Khó thực hiện độc lập | Thực hiện được từng phần (bảo trì Web hoặc DB riêng biệt) | Bạn có thể kiểm tra, tối ưu hoặc khởi động lại MySQL mà không làm gián đoạn lớp phục vụ Web tĩnh. |
| Năng lực mở rộng tiếp theo | Chạm trần gói VPS tối đa của nhà cung cấp | Mở rộng ngang linh hoạt (thêm Web node, dựng Read Replica) | Dễ dàng bổ sung Web node phía sau bộ cân bằng tải hoặc mở rộng cơ sở dữ liệu khi lượng truy cập tăng. |
| Độ phức tạp sao lưu | Đơn giản (Chụp 1 snapshot toàn máy chủ) | Phức tạp hơn (Sao lưu độc lập mã nguồn, tệp tin và DB) | Cần kế hoạch sao lưu độc lập cho cơ sở dữ liệu và dữ liệu tĩnh, đồng thời kiểm tra tính toàn vẹn định kỳ. |
| Độ phức tạp triển khai mã (CI/CD) | Đơn giản (Deploy lên 1 máy duy nhất) | Trung bình đến cao (Cần deploy đồng bộ nhiều máy chủ) | Đòi hỏi nhóm kỹ thuật chuẩn hóa pipeline CI/CD hoặc công cụ tự động hóa để đồng bộ phiên bản phát hành. |
Quy trình chuyển đổi dữ liệu an toàn
Để chuyển đổi sang cụm Multi-Server mà không làm gián đoạn giao dịch hay sai lệch dữ liệu, bạn cần thực hiện theo quy trình có kiểm soát từng mốc thời gian:
[ T-48h: Chuẩn bị hạ tầng & Hạ TTL DNS ]
                  │
                  ▼
[ T-2h: Đồng bộ dữ liệu thử nghiệm (Dry-Run) ]
                  │
                  ▼
[ T-0: Bật Maintenance Mode -> Cắt chuyển DB -> Đổi .env -> Mở lại Web ]
                  │
                  ▼
[ T+24h: Giám sát APM, Threads Running & Kiểm tra Logs ]
1. Chuẩn bị trước 48 giờ
Khởi tạo VPS Database mới trên cùng Datacenter và cấu hình mạng nội bộ Private VPC.
Kiểm tra thông lượng mạng nội bộ bằng công cụ iperf3 để đảm bảo băng thông đạt tối thiểu 1 Gbps (khoảng 125 MB/s).
Hạ chỉ số TTL (Time To Live) của các bản ghi DNS trỏ về website xuống mức thấp nhất (ví dụ: 120 giây hoặc 300 giây) để khi cần điều hướng khẩn cấp, các DNS server phân tán sẽ cập nhật bản ghi tức thì.
Trước khi thao tác, bạn nên rà soát lại danh mục rủi ro tại bài viết checklist kiểm tra an toàn trước khi chuyển sang Multi-Server.
2. Thử nghiệm trước 2 giờ
Trích xuất toàn bộ dữ liệu cơ sở dữ liệu hiện tại và import thử nghiệm sang máy chủ Database mới.
Thử nghiệm kết nối từ môi trường Staging hoặc máy chủ Web mới sang Database để xác nhận tính tương thích về phiên bản MySQL, cấu hình sql_mode, bảng mã ký tự (utf8mb4) và múi giờ hệ thống.
3. Cắt chuyển chính thức trong cửa sổ bảo trì
Chọn khung giờ có lưu lượng truy cập thấp nhất trong tuần (thường từ 1:00 AM đến 3:00 AM).
- Bật chế độ bảo trì (Maintenance Mode): Tạm thời khóa quyền ghi dữ liệu, trả về mã trạng thái HTTP 503 để ngăn phát sinh giao dịch mới trong lúc sao chép.
- Trích xuất dữ liệu lần cuối: Sử dụng
mysqldumpvới cờ--single-transaction --quickđể lấy bản snapshot dữ liệu chuẩn xác và nhất quán. - Truyền tệp dữ liệu sang VPS mới: Dùng lệnh
rsynchoặc truyền nén qua SSH qua mạng nội bộ để rút ngắn thời gian sao chép. - Import dữ liệu vào Database mới: Sau khi import xong, kiểm tra lại số lượng bản ghi (row count) trên các bảng quan trọng như đơn hàng, tài khoản người dùng và bài viết.
- Cập nhật cấu hình ứng dụng: Thay đổi tệp
.envtrên Web Server, chuyểnDB_HOST=127.0.0.1thành địa chỉ IP nội bộDB_HOST=10.0.0.20. - Khởi động lại ứng dụng Web: Khởi động lại PHP-FPM, Nginx hoặc Docker container, sau đó kiểm tra các luồng nghiệp vụ chính trên trình duyệt.
- Tắt chế độ bảo trì: Mở lại website cho người dùng truy cập bình thường.
4. Tiêu chí dừng và quay về máy chủ cũ (Rollback)
Bạn nên xác định trước các ngưỡng cảnh báo để kích hoạt việc dừng quá trình chuyển đổi và quay về máy chủ cũ:
- Quá trình import cơ sở dữ liệu vượt quá thời gian cửa sổ bảo trì cho phép (quá 45 phút).
- Ứng dụng xuất hiện lỗi hàng loạt liên quan đến quyền truy cập hoặc mất kết nối cơ sở dữ liệu (
Error establishing a database connection). - Độ trễ phản hồi trang (TTFB) tăng vọt quá 300% so với trước khi chuyển đổi do xung đột độ trễ mạng hoặc lỗi truy vấn lặp trong vòng lặp xử lý.
Thao tác rollback lúc này khá đơn giản: bạn chỉ cần sửa tệp .env trỏ lại DB_HOST=127.0.0.1, bật lại tiến trình MySQL cục bộ trên Web Server và tắt chế độ bảo trì. Dữ liệu trước thời điểm bảo trì trên máy chủ cũ vẫn còn nguyên vẹn.
Lộ trình triển khai tiếp theo
Sau khi xác định được ranh giới an toàn và lộ trình chuyển đổi, bạn có thể bắt tay triển khai từng thành phần theo thứ tự thực hành sau:
- Tách cơ sở dữ liệu: Bắt đầu cấu hình máy chủ Database độc lập theo hướng dẫn tách Database sang VPS riêng: cấu hình Private VPC, tường lửa và đo kiểm độ trễ.
- Tách dữ liệu tĩnh (Stateless Web): Giải phóng tệp tải lên của người dùng theo bài viết lựa chọn lưu trữ tệp tải lên cho cụm Multi-Server: NFS, MinIO hay S3 để Web Server có thể co giãn tự do.
- Cân bằng tải nhiều Web node: Khi lượng truy cập vượt ngưỡng xử lý của một máy chủ web đơn lẻ, bạn có thể tham khảo bài viết cân bằng tải cụm Web Server bằng Nginx: quản lý Session, SSL Offloading và Healthcheck.
- Rà soát trước giờ G: Đối chiếu từng hạng mục kỹ thuật trong checklist an toàn trước khi chuyển đổi hạ tầng sang Multi-Server để đảm bảo quá trình chuyển đổi diễn ra chuẩn xác và kiểm soát được rủi ro phát sinh.