Khi doanh nghiệp xây dựng đội ngũ kỹ thuật làm việc từ xa hoặc theo mô hình hỗn hợp (hybrid), một trong những thách thức kỹ thuật nan giải nhất là: làm thế nào để lập trình viên, kỹ sư kiểm thử và quản trị viên có thể truy cập an toàn vào mã nguồn, máy chủ thử nghiệm (staging), bảng điều khiển quản trị và cơ sở dữ liệu nội bộ mà không biến toàn bộ hệ thống thành mục tiêu bị tấn công trên Internet.
Trong các bài viết trước, HTS Việt đã từng phân tích sự khác biệt giữa Cloudflare Tunnel và WireGuard VPN truyền thống trong việc xuất bản ứng dụng web ra ngoài, cũng như cách thiết lập tường lửa UFW căn bản trên Linux. Tuy nhiên, khi quy mô hạ tầng tăng lên với nhiều máy chủ VPS phân tán và nhu cầu truy cập của kỹ sư đòi hỏi nhiều giao thức phức tạp hơn chỉ là HTTP (như SSH cổng 22, MySQL cổng 3306, PostgreSQL cổng 5432, Redis cổng 6379), các giải pháp point-to-point đơn lẻ hoặc VPN truyền thống bắt đầu bộc lộ những điểm yếu chí tử.
Giải pháp hiện đại được các tổ chức công nghệ áp dụng hiện nay là xây dựng một mạng phủ ngang hàng (Mesh Overlay Network) dựa trên giao thức WireGuard, hiện thực hóa mô hình Zero Trust Network Access (ZTNA). Thay vì gom toàn bộ lưu lượng về một máy chủ trung tâm hoặc tin cậy mù quáng mọi thiết bị kết nối vào mạng văn phòng, mô hình Mesh cho phép từng thiết bị kết nối trực tiếp với nhau, mã hóa đầu-cuối và kiểm soát quyền truy cập chi tiết tới từng cổng dịch vụ.
Bài viết này phân tích bản chất của mạng nội bộ Zero Trust, so sánh hai giải pháp WireGuard Mesh hàng đầu hiện nay là Tailscale (kèm Headscale tự host) và Netmaker, đồng thời hướng dẫn phương pháp thiết kế phân đoạn mạng vi mô để khóa hoàn toàn các cổng nhạy cảm khỏi địa chỉ IP công cộng.
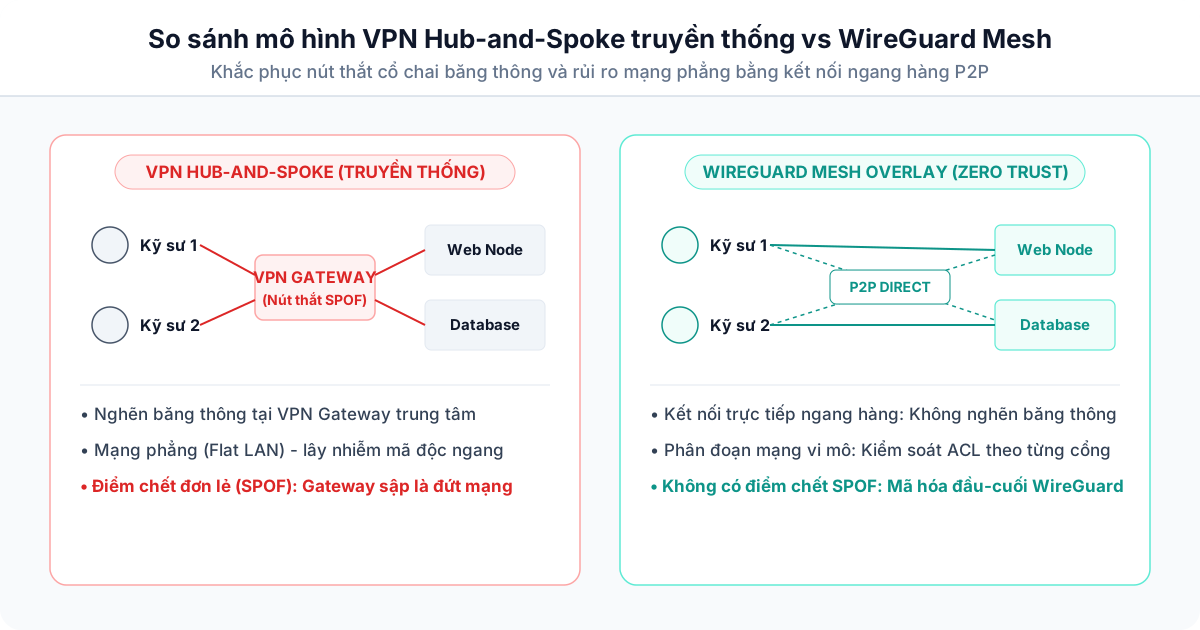
Hạn chế của các phương thức truy cập hạ tầng truyền thống
Để thấy rõ giá trị của kiến trúc Zero Trust Mesh, chúng ta cần phân tích ba cách tiếp cận phổ biến mà nhiều doanh nghiệp vẫn đang sử dụng và những rủi ro đi kèm.
1. Mở cổng dịch vụ trực tiếp ra địa chỉ IP công cộng
Cách làm đơn giản nhất nhưng cũng nguy hiểm nhất là mở các cổng quản trị (SSH 22, MySQL 3306, PostgreSQL 5432) lắng nghe trên tất cả giao diện mạng (0.0.0.0/0) và dựa hoàn toàn vào mật khẩu hoặc khóa SSH để phòng thủ.
Hậu quả là bề mặt dễ bị tấn công của hệ thống bị mở rộng tối đa. Các botnet trên Internet quét dải IP liên tục 24/7 để dò mật khẩu (brute-force attack) hoặc khai thác các lỗi tràn bộ đệm chưa được vá của dịch vụ. Ngay cả khi bạn đổi cổng mặc định sang một cổng ngẫu nhiên (chẳng hạn chuyển SSH sang cổng 2222), các công cụ quét cổng tự động chỉ mất vài giây để phát hiện. Mỗi kết nối rác từ Internet đều tiêu tốn tài nguyên xử lý của nhân Linux và làm nhiễu loạn nhật ký hệ thống. Đáng lo ngại hơn, nếu dịch vụ xuất hiện một lỗ hổng bảo mật nghiêm trọng (như lỗ hổng thực thi mã từ xa zero-day), toàn bộ máy chủ có thể bị chiếm quyền kiểm soát trước khi kịp cập nhật bản vá.
Một số đơn vị cố gắng giới hạn IP nguồn trên tường lửa (whitelist IP). Tuy nhiên, với các kỹ sư làm việc từ xa sử dụng mạng gia đình hoặc mạng di động 4G, địa chỉ IP công cộng liên tục thay đổi sau mỗi lần khởi động lại modem, biến việc cập nhật whitelist thành một công việc thủ công tốn thời gian.
2. Sử dụng máy chủ nhảy (Bastion Host / Jump Box) đơn lẻ
Để tránh mở cổng hàng loạt, nhiều đội ngũ dựng một máy chủ VPS riêng làm cổng trung gian (Bastion Host). Kỹ sư muốn truy cập vào cụm cơ sở dữ liệu bên trong mạng riêng phải thiết lập kết nối SSH qua Bastion Host bằng kỹ thuật nhảy chặng (SSH ProxyJump).
Mặc dù giải pháp này thu hẹp bề mặt tiếp xúc bên ngoài về một điểm duy nhất, nó lại tạo ra một điểm chết đơn lẻ (Single Point of Failure - SPOF). Nếu máy chủ Bastion Host bị tấn công từ chối dịch vụ (DDoS), gặp lỗi phần cứng hoặc bị tràn tài nguyên, toàn bộ hoạt động phát triển và xử lý sự cố của đội ngũ kỹ thuật sẽ bị tê liệt. Ngoài ra, việc thiết lập đường truyền hầm (SSH Tunneling) để các công cụ giao diện như DBeaver, TablePlus kết nối qua Bastion Host thường xuyên bị đứt kết nối khi kỹ sư di chuyển mạng, gây phiền toái lớn cho công việc hàng ngày.
3. Cạm bẫy "mạng phẳng" của VPN truyền thống (OpenVPN / IPsec)
Mô hình thứ ba là triển khai một máy chủ VPN truyền thống dạng Hub-and-Spoke (như OpenVPN hoặc IPsec). Khi kỹ sư muốn làm việc, họ kích hoạt ứng dụng VPN để gia nhập vào mạng nội bộ ảo của công ty.
Vấn đề cốt lõi của mô hình này nằm ở kiến trúc:
- Nút thắt cổ chai về băng thông và tài nguyên: Toàn bộ lưu lượng từ tất cả kỹ sư đều phải đi qua máy chủ VPN Gateway trung tâm rồi mới rẽ nhánh tới các máy chủ đích. Nếu 10 kỹ sư đồng thời tải dữ liệu lớn hoặc truy vấn sao lưu, máy chủ VPN trung tâm sẽ quá tải CPU và nghẽn băng thông, làm tăng độ trễ mạng lên đáng kể.
- Mạng phẳng vi phạm nguyên tắc Zero Trust: Sau khi một kỹ sư kết nối thành công vào VPN, máy tính cá nhân của họ mặc định nằm chung một dải mạng cục bộ (LAN) với toàn bộ các máy chủ khác. Nếu máy tính của một kỹ sư bị nhiễm mã độc tống tiền (ransomware) hoặc bị cài cắm mã độc gián điệp, kẻ tấn công có thể dễ dàng quét ngang (lateral movement) sang các máy chủ cơ sở dữ liệu quan trọng mà không gặp bất kỳ rào cản nào. Mô hình này giả định một tiền đề sai lầm: "bất kỳ ai đã vào được bên trong hàng rào mạng thì đều đáng tin cậy".
Bản chất của Zero Trust Network Access (ZTNA) và WireGuard Mesh
Kiến trúc Zero Trust đảo ngược hoàn toàn tiền đề nói trên: Không bao giờ tin tưởng ngầm định, luôn xác thực liên tục (Never Trust, Always Verify). Trong mô hình này, việc thiết bị của kỹ sư đang nằm ở mạng nội bộ văn phòng hay ở quán cà phê không tạo ra bất kỳ đặc quyền nào.
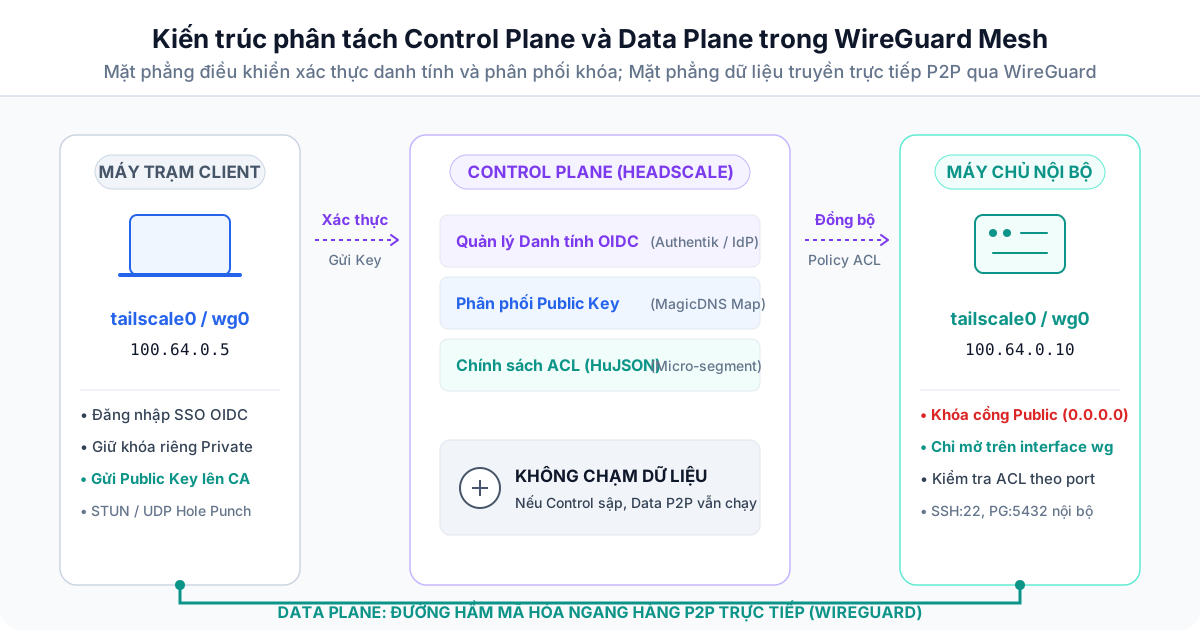
1. Tách biệt giữa Control Plane và Data Plane
Một trong những bước tiến công nghệ đột phá của các hệ thống Mesh hiện đại là việc phân tách hoàn toàn hai lớp chức năng:
- Mặt phẳng điều khiển (Control Plane): Là máy chủ trung tâm quản trị danh tính và chính sách. Nó có nhiệm vụ xác thực người dùng (thông qua hệ thống Single Sign-On của doanh nghiệp), ghi nhận các thiết bị tham gia mạng, phân phối các khóa công khai WireGuard giữa các node và phổ biến bảng chính sách kiểm soát truy cập (ACL). Điểm quan trọng là: Control Plane không bao giờ chạm vào lưu lượng dữ liệu thực tế.
- Mặt phẳng dữ liệu (Data Plane): Là mạng lưới kết nối trực tiếp ngang hàng (Peer-to-Peer - P2P) giữa các node với nhau. Khi máy tính của kỹ sư cần kết nối tới máy chủ cơ sở dữ liệu, hai thiết bị này sẽ thiết lập một đường hầm mã hóa WireGuard trực tiếp xuyên qua Internet. Dữ liệu chạy thẳng từ máy kỹ sư tới máy chủ đích mà không đi qua bất kỳ gateway trung gian nào.
Nhờ sự tách biệt này, nếu máy chủ Control Plane gặp sự cố hoặc cần khởi động lại để bảo trì, toàn bộ các kết nối mạng đang chạy giữa các kỹ sư và máy chủ vẫn hoạt động bình thường, không hề bị gián đoạn.
2. Kỹ thuật vượt NAT thông minh (NAT Traversal)
Thách thức lớn nhất của kết nối ngang hàng P2P trên Internet là cả máy tính của kỹ sư (thường nằm sau modem mạng gia đình hoặc 4G với cơ chế CGNAT) và máy chủ đám mây (nằm sau tường lửa của nhà cung cấp) đều không có địa chỉ IP công cộng mở trực tiếp để lắng nghe kết nối.
WireGuard Mesh giải quyết bài toán này bằng cách kết hợp giao thức STUN (Session Traversal Utilities for NAT) và kỹ thuật đục lỗ UDP (UDP Hole Punching). Hai thiết bị sẽ đồng thời gửi các gói tin UDP rỗng tới một máy chủ trung gian để xác định cổng ngoài của lớp NAT, sau đó tự động đàm phán bắt tay trực tiếp với nhau.
Trong trường hợp lớp tường lửa quá khắt khe khiến việc bắt tay trực tiếp thất bại (Hard NAT), hệ thống sẽ tự động chuyển hướng dự phòng (fallback) qua các máy chủ chuyển tiếp gói tin mã hóa (như mạng lưới DERP Relay của Tailscale). Ngay cả khi đi qua relay, dữ liệu vẫn được mã hóa đầu-cuối bằng khóa riêng tư của hai thiết bị; máy chủ relay chỉ làm nhiệm vụ chuyển tiếp các gói tin nhị phân mà hoàn toàn không thể giải mã nội dung bên trong.
So sánh quyết định kỹ thuật: Tailscale / Headscale vs Netmaker
Khi quyết định triển khai một mạng lưới WireGuard Mesh cho doanh nghiệp, hai giải pháp nổi bật nhất hiện nay là Tailscale (cùng giải pháp thay thế tự host mã nguồn mở Headscale) và Netmaker. Cả hai đều xây dựng trên nền tảng mật mã học hiện đại của WireGuard nhưng lại hướng tới hai triết lý kiến trúc khác nhau.
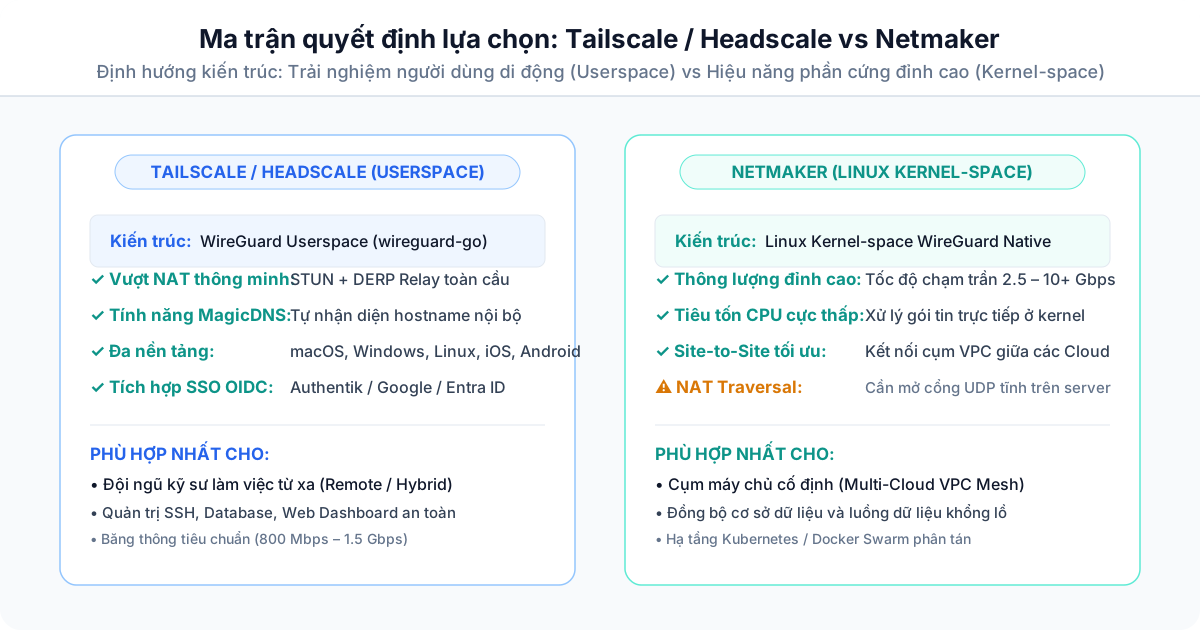
1. Tailscale và Headscale: Tối ưu cho người dùng và khả năng vượt tường lửa
Tailscale xây dựng hệ thống xoay quanh trải nghiệm người dùng cuối và tính linh hoạt:
- Cơ chế hoạt động: Tailscale triển khai giao thức WireGuard trong không gian người dùng (Userspace) thông qua thư viện
wireguard-go. Việc chạy ở Userspace giúp Tailscale dễ dàng kiểm soát các luồng định tuyến phức tạp và thích ứng với mọi hệ điều hành mà không cần can thiệp sâu vào nhân hệ điều hành. - Khả năng tự host với Headscale: Nếu doanh nghiệp không muốn phụ thuộc vào dịch vụ đám mây của bên thứ ba, dự án mã nguồn mở Headscale cho phép bạn tự triển khai Control Server hoàn toàn miễn phí trên một VPS nội bộ. Điểm vượt trội là máy trạm của kỹ sư vẫn sử dụng chính ứng dụng Tailscale chính thức tải từ trang chủ hoặc App Store, chỉ cần trỏ địa chỉ máy chủ điều khiển về tên miền Headscale của doanh nghiệp.
- Tính năng nổi bật:
- MagicDNS: Tự động gán tên miền nội bộ dễ nhớ cho từng thiết bị (chẳng hạn kỹ sư chỉ cần gõ
ssh ubuntu@staging-dbthay vì phải nhớ địa chỉ IP). - Hỗ trợ đa nền tảng toàn diện: Ứng dụng client hoạt động ổn định trên macOS, Windows, Linux, iOS và Android với giao diện bật/tắt một nút bấm trực quan.
- Khả năng vượt mọi loại NAT: Khả năng kết nối thành công P2P của Tailscale thuộc nhóm tốt nhất hiện nay, ngay cả trên các mạng Wi-Fi công cộng hay mạng di động bị hạn chế nghiêm ngặt.
- Hạn chế: Vì xử lý gói tin ở Userspace, thông lượng (throughput) tối đa thường dao động trong khoảng từ 800 Mbps đến 1.5 Gbps tùy thuộc vào xung nhịp CPU. Mức băng thông này hoàn toàn dư dả cho các thao tác quản trị, SSH, truy vấn dữ liệu và phát triển ứng dụng, nhưng có thể chưa phải là lựa chọn tối ưu nhất nếu bạn cần truyền tải các luồng dữ liệu khổng lồ hàng chục Gbps giữa các trung tâm dữ liệu.
2. Netmaker: Tối ưu cho hiệu năng phần cứng và kết nối máy chủ cố định
Netmaker được thiết kế để tối đa hóa tốc độ truyền tải mạng:
- Cơ chế hoạt động: Netmaker sử dụng module WireGuard tích hợp sẵn trong nhân Linux (Kernel-space). Dữ liệu được mã hóa và chuyển tiếp trực tiếp ở tầng kernel của hệ điều hành, loại bỏ hoàn toàn chi phí chuyển đổi ngữ cảnh (context switch) giữa kernel và userspace.
- Hiệu năng vượt trội: Nhờ chạy ở Kernel-space, Netmaker đạt được thông lượng gần như chạm trần tốc độ của phần cứng (có thể đạt từ 2.5 Gbps đến trên 10 Gbps nếu đường truyền mạng vật lý đáp ứng), với mức tiêu hao CPU cực thấp và độ trễ gần như tương đương với mạng cáp thông thường.
- Kịch bản phù hợp: Netmaker là giải pháp lý tưởng để kết nối cố định các cụm máy chủ phân tán giữa nhiều nhà cung cấp đám mây khác nhau (Multi-Cloud Mesh), chẳng hạn như nối cụm Kubernetes trên AWS với các máy chủ lưu trữ trên Hetzner hoặc DigitalOcean.
- Hạn chế đối với người dùng từ xa:
- Khả năng vượt các lớp NAT phức tạp của mạng di động không linh hoạt bằng Tailscale; đôi khi bạn phải mở cổng UDP tĩnh trên máy chủ để client kết nối được.
- Ứng dụng máy trạm cho các hệ điều hành như macOS hay Windows chưa đạt được độ mượt mà và dễ dùng như Tailscale, đòi hỏi kỹ sư phải thao tác cấu hình nhiều bước hơn.
3. Bảng ma trận so sánh tiêu chí lựa chọn
| Tiêu chí kỹ thuật | Tailscale / Headscale | Netmaker |
|---|---|---|
| Không gian chạy WireGuard | Userspace (wireguard-go) | Kernel space (Module nhân Linux) |
| Thông lượng mạng tối đa | 800 Mbps - 1.5 Gbps (phụ thuộc CPU) | 2.5 Gbps - 10 Gbps+ (tối đa phần cứng) |
| Độ ổn định khi vượt NAT/4G | Rất cao (kết hợp STUN và DERP) | Trung bình (cần môi trường mạng ổn định) |
| Trải nghiệm trên laptop kỹ sư | Cực kỳ trực quan, bật 1 click | Phức tạp hơn, chủ yếu dùng CLI/Profile |
| Tự động hóa DNS nội bộ | MagicDNS tự động nhận diện tên máy | Tích hợp máy chủ CoreDNS |
| Cơ chế chính sách ACL | Khai báo bằng HuJSON chi tiết | Ma trận quy tắc Ingress / Egress |
| Kịch bản khuyến nghị | Kết nối kỹ sư làm việc từ xa vào hạ tầng | Nối các cụm máy chủ cố định (Site-to-Site) |
Đối với bài toán kết nối an toàn cho đội ngũ kỹ sư từ xa, Tailscale (hoặc Headscale tự host) là sự lựa chọn mang lại sự cân bằng tốt nhất giữa độ an toàn, tính dễ sử dụng và chi phí vận hành.
Thiết kế kiến trúc mạng Zero Trust thực tế cho doanh nghiệp
Dưới đây là mô hình thiết kế mạng Zero Trust chuẩn mực áp dụng cho một hệ thống gồm cụm máy chủ VPS và đội ngũ kỹ thuật.
<!-- Sơ đồ kiến trúc: Bản đồ phân bổ ranh giới an toàn mạng đóng toàn bộ cổng public và chỉ cho phép lưu lượng đi qua giao diện tailscale0 -->
1. Phân bổ dải mạng phủ (Overlay IP Range)
Hệ thống Mesh sẽ thiết lập một dải mạng ảo riêng biệt không trùng lặp với bất kỳ dải IP LAN nào thông thường. Thông thường, Tailscale sử dụng dải mạng con CGNAT theo chuẩn RFC 6598: 100.64.0.0/10 (từ 100.64.0.1 đến 100.127.255.254).
Ví dụ phân bổ địa chỉ IP ảo trong hệ thống:
100.64.0.1: Máy chủ quản trị điều khiển (Headscale Server)100.64.0.10: Máy chủ cơ sở dữ liệu chính (Production Database)100.64.0.11: Máy chủ ứng dụng Staging100.64.0.50: Máy tính xách tay của Kỹ sư trưởng (Lead DevOps)100.64.0.51: Máy tính xách tay của Lập trình viên Backend
Mỗi thiết bị khi cài đặt Tailscale client sẽ xuất hiện một card mạng ảo mới trên hệ điều hành, thường mang tên tailscale0.
2. Khóa chặt tường lửa trên giao diện mạng công cộng
Đây là bước thay đổi cốt lõi trong tư duy bảo mật: Các cổng dịch vụ nhạy cảm sẽ hoàn toàn bị đóng trên giao diện mạng công cộng (eth0), và chỉ được phép lắng nghe kết nối từ giao diện mạng ảo WireGuard (tailscale0).
Giả sử trên một máy chủ VPS chạy cơ sở dữ liệu PostgreSQL, chúng ta cấu hình tường lửa UFW theo các bước sau:
Đầu tiên, thiết lập nguyên tắc mặc định là chặn toàn bộ kết nối đi vào và cho phép kết nối đi ra:
sudo ufw default deny incoming
sudo ufw default allow outgoing
Mở cổng UDP cho giao thức WireGuard hoạt động và hỗ trợ đục lỗ NAT (Tailscale mặc định sử dụng cổng 41641/udp):
sudo ufw allow 41641/udp comment "WireGuard NAT Traversal"Chỉ cho phép kết nối SSH (cổng 22) nếu gói tin đi vào từ card mạng ảo tailscale0:
sudo ufw allow in on tailscale0 to any port 22 proto tcp comment "SSH over Zero Trust Mesh"Chỉ cho phép kết nối cơ sở dữ liệu PostgreSQL (cổng 5432) nếu gói tin đi vào từ card mạng ảo tailscale0:
sudo ufw allow in on tailscale0 to any port 5432 proto tcp comment "PostgreSQL over Zero Trust Mesh"Sau khi kiểm tra kỹ lưỡng các quy tắc, kích hoạt tường lửa:
sudo ufw enable
sudo ufw status verbose
Kết quả hiển thị trên màn hình xác nhận cấu hình:
Status: active
Logging: on (low)
Default: deny (incoming), allow (outgoing), disabled (routed)
New profiles: skip

To                         Action      From
--                         ------      ----
41641/udp                  ALLOW IN    Anywhere                   # WireGuard NAT Traversal
22/tcp on tailscale0       ALLOW IN    Anywhere                   # SSH over Zero Trust Mesh
5432/tcp on tailscale0     ALLOW IN    Anywhere                   # PostgreSQL over Zero Trust Mesh
Với cấu hình này, bất kỳ ai từ bên ngoài Internet quét vào địa chỉ IP công cộng của VPS sẽ thấy toàn bộ các cổng 22 và 5432 ở trạng thái đóng (Filtered/Closed). Nguy cơ bị tấn công dò quét mật khẩu hay khai thác lỗ hổng từ Internet công cộng được triệt tiêu hoàn toàn tại tầng tường lửa.
Kiểm soát quyền truy cập chi tiết bằng Access Control Lists (ACL)
Sau khi đưa các thiết bị vào chung mạng Mesh, nếu chúng ta không cấu hình thêm gì thì mọi thiết bị đều có thể ping và kết nối tới nhau. Điều này tương đương với một mạng phẳng. Để đạt được tiêu chuẩn Zero Trust, bạn cần thiết lập chính sách kiểm soát truy cập (ACL) trên máy chủ Control Plane để thực hiện phân đoạn mạng vi mô (Micro-segmentation).
Tailscale và Headscale sử dụng định dạng khai báo HuJSON (JSON hỗ trợ chú thích dòng) cho phép quy định quyền truy cập dựa trên danh tính người dùng và nhãn máy chủ (Tags).
Dưới đây là một tệp chính sách ACL thực tế áp dụng cho doanh nghiệp:
{
  // 1. Dinh nghia cac nhom nguoi dung dong bo tu he thong IdP
  "groups": {
    "group:devops": [
      "lead_infra@htsviet.vn",
      "admin@htsviet.vn"
    ],
    "group:backend": [
      "dev1@htsviet.vn",
      "dev2@htsviet.vn"
    ],
    "group:analytics": [
      "bi_analyst@htsviet.vn"
    ]
  },

  // 2. Dinh nghia quyen so huu cac the nhan may chu (Tag Owners)
  "tagOwners": {
    "tag:server-prod": ["group:devops"],
    "tag:server-staging": ["group:devops"],
    "tag:database-primary": ["group:devops"],
    "tag:database-replica": ["group:devops"]
  },

  // 3. Bang quy tac kiem soat truy cap (ACL Rules)
  "acls": [
    // DevOps co toan quyen SSH va quan tri moi may chu
    {
      "action": "accept",
      "src": ["group:devops"],
      "dst": [
        "tag:server-prod:*",
        "tag:server-staging:*",
        "tag:database-primary:*",
        "tag:database-replica:*"
      ]
    },

    // Lap trinh vien Backend chi duoc truy cap moi truong Staging
    // Khong duoc phep cham vao may chu Production hay Database truc tiep
    {
      "action": "accept",
      "src": ["group:backend"],
      "dst": [
        "tag:server-staging:22",
        "tag:server-staging:80",
        "tag:server-staging:443"
      ]
    },

    // Ky su phan tich du lieu chi duoc phep ket noi cong PostgreSQL tren may chu Replica doc du lieu
    {
      "action": "accept",
      "src": ["group:analytics"],
      "dst": [
        "tag:database-replica:5432"
      ]
    },

    // Cho phep may chu Staging ket noi lay du lieu tu Database Replica
    {
      "action": "accept",
      "src": ["tag:server-staging"],
      "dst": [
        "tag:database-replica:5432"
      ]
    }
  ]
}
Phân tích hiệu quả bảo mật của chính sách trên
- Ngăn chặn triệt để nguy cơ tấn công leo thang (Lateral Movement): Nếu máy tính của một lập trình viên thuộc nhóm
group:backendbị nhiễm mã độc, kẻ tấn công hoàn toàn không thể gửi dù chỉ một gói tin tới máy chủtag:database-primaryhoặctag:server-prod. Mọi gói tin sai luật đều bị loại bỏ ngay tại card mạng của máy trạm trước khi kịp gửi ra đường truyền. - Bảo vệ toàn vẹn dữ liệu gốc: Kỹ sư phân tích dữ liệu chỉ được cấp quyền truy cập tới bản sao đọc dữ liệu (
database-replica). Dù tài khoản bị rò rỉ, cơ sở dữ liệu chính phục vụ khách hàng trên Production vẫn được bảo vệ an toàn khỏi các truy vấn ghi hoặc can thiệp trái phép. - Quản trị định danh tập trung: Khi một kỹ sư chuyển nhóm hoặc nghỉ việc, quản trị viên chỉ cần cập nhật danh sách nhóm trên hệ thống Single Sign-On; toàn bộ quyền truy cập mạng Mesh của kỹ sư đó sẽ thay đổi hoặc bị thu hồi ngay tức thì mà không cần đăng nhập vào từng máy chủ để sửa tường lửa.
Các bước triển khai thực tế và Kiểm tra trạng thái kết nối
Để đưa một máy chủ VPS vào mạng Zero Trust Mesh, bạn thực hiện theo các bước chuẩn sau:
1. Cài đặt Tailscale client trên máy chủ Linux
Thực thi lệnh cài đặt chính thức từ nhà cung cấp:
curl -fsSL https://tailscale.com/install.sh | sh2. Kết nối máy chủ vào mạng điều khiển
Nếu bạn sử dụng máy chủ Headscale tự host với tên miền headscale.internal.htsviet.vn và gán nhãn máy chủ là tag:server-staging:
sudo tailscale up --login-server=https://headscale.internal.htsviet.vn --authkey=tskey-auth-abcdef123456 --advertise-tags=tag:server-stagingHệ thống sẽ cấu hình giao diện tailscale0 và nhận một địa chỉ IP ảo thuộc dải 100.64.0.0/10.
3. Kiểm tra chất lượng đường truyền (P2P vs Relay)
Trên máy tính xách tay của kỹ sư, bạn mở terminal và chạy lệnh kiểm tra đường truyền tới máy chủ:
tailscale ping staging-serverQuan sát đầu ra của lệnh:
pong from staging-server (100.64.0.11) via 103.145.22.40:41641 in 18msNếu dòng thông báo có chữ via <IP-công-cộng>:<cổng>, điều đó xác nhận hai thiết bị đã bắt tay thành công và đang truyền dữ liệu ngang hàng trực tiếp (Direct P2P) với độ trễ tối ưu chỉ 18ms.
Nếu thông báo hiển thị dạng:
pong from staging-server (100.64.0.11) via DERP(tok) in 85msĐiều này biểu thị lưu lượng đang phải đi vòng qua relay trung gian (ở đây là máy chủ Tokyo) do tường lửa của một trong hai bên đang chặn gói tin UDP. Lúc này, bạn chỉ cần kiểm tra lại quy tắc tường lửa UFW trên VPS để chắc chắn cổng 41641/udp đã được mở cho phép kết nối từ bên ngoài.
Kế hoạch an toàn và Kịch bản Rollback khi chuyển đổi
Chuyển đổi từ mô hình mở cổng công cộng sang mạng nội bộ ảo luôn tiềm ẩn rủi ro nếu thao tác thiếu thận trọng. Để quá trình chuyển dịch không làm đứt đoạn công việc của đội ngũ, bạn nên ghi nhớ các nguyên tắc vận hành sau:
- Cần tránh đóng cổng SSH công cộng trước khi kiểm tra đường hầm: Khi cấu hình tường lửa, hãy luôn giữ nguyên quyền truy cập SSH trên IP công cộng cho đến khi bạn đã kết nối thành công vào mạng Mesh, ping thử địa chỉ IP ảo và mở được phiên SSH thứ hai thông qua giao diện
tailscale0. - Duy trì cổng quản trị khẩn cấp qua giao diện web của nhà cung cấp Cloud (VNC/Serial Console): Trước khi kích hoạt các lệnh tường lửa ngặt nghèo, hãy chắc chắn bạn nắm rõ cách đăng nhập vào bảng điều khiển Web Console (Out-of-band management) do nhà cung cấp VPS cung cấp (như VNC Console của Linode, DigitalOcean hoặc Hetzner). Nếu có sự cố cấu hình sai tường lửa làm rớt mạng, bạn vẫn có thể dùng web console để tắt UFW bằng lệnh
sudo ufw disablevà khôi phục truy cập. - Cơ chế sống sót của Data Plane khi Control Plane gặp sự cố: Hãy an tâm rằng WireGuard Mesh được thiết kế chịu lỗi rất cao. Nếu máy chủ Headscale hoặc dịch vụ điều khiển trung tâm bị gián đoạn, bảng khóa công khai và đường hầm P2P giữa các thiết bị đang kết nối vẫn tiếp tục hoạt động bình thường. Bạn chỉ không thể kết nối thêm thiết bị mới hoặc thay đổi chính sách ACL cho đến khi máy chủ điều khiển hoạt động trở lại.
Việc thiết lập mạng nội bộ Zero Trust bằng WireGuard Mesh giúp doanh nghiệp giải quyết tận gốc bài toán bảo mật cho kỹ sư làm việc từ xa: đóng hoàn toàn các cổng nhạy cảm khỏi Internet công cộng, tối ưu hóa độ trễ nhờ kết nối ngang hàng, và quản trị phân quyền tập trung, tạo nền tảng vững chắc cho hạ tầng số phân tán nhiều máy chủ.