Mở cổng dịch vụ trực tiếp ra Internet là rủi ro lớn nhất khiến các bảng điều khiển quản trị (Portainer, Uptime Kuma, Grafana) hoặc cổng SSH của VPS trở thành mục tiêu của các cuộc quét cổng và tấn công brute-force. Xem thêm firewall VPS nên mở cổng nào nhằm hạn chế các cổng không cần thiết được truy cập từ internet. Để bảo vệ các dịch vụ nội bộ quan trọng trong danh mục tự host công cụ nội bộ trên VPS, việc đưa toàn bộ truy cập vào một lớp mạng riêng là giải pháp bắt buộc.
Hai phương án hàng đầu hiện nay là WireGuard VPN—giao thức mạng riêng ảo hiện đại tích hợp sẵn trong nhân Linux—và Cloudflare Tunnel—giải pháp đường hầm Zero Trust không cần mở bất kỳ cổng mạng nào trên máy chủ. Mỗi giải pháp sở hữu ưu thế riêng biệt về độ trễ, phương thức xác thực danh tính và tính tiện lợi trong vận hành. Việc phân tích rõ ranh giới kỹ thuật giữa hai mô hình giúp bạn lựa chọn đúng phương án truy cập an toàn cho cụm máy chủ của mình.
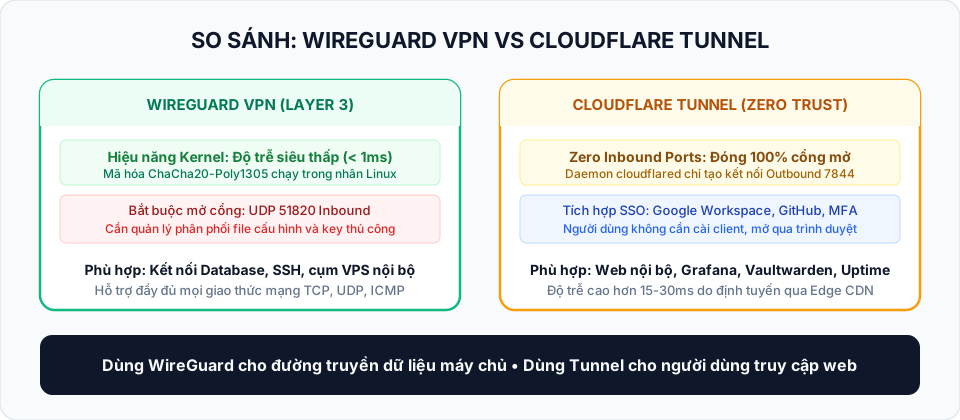
1. Bản chất kiến trúc: Inbound Port (WireGuard) vs Outbound Reverse Tunnel (Cloudflare)
Sự khác biệt kỹ thuật cơ bản nhất giữa hai giải pháp nằm ở chiều hướng thiết lập kết nối mạng và các yêu cầu đối với tường lửa (Firewall) của VPS.
WireGuard: Mô hình VPN truyền thống tầng mạng (Layer 3)
WireGuard hoạt động theo mô hình mạng riêng ảo Peer-to-Peer. Khi triển khai trên VPS để làm cổng truy cập nội bộ:
- Yêu cầu mở cổng công khai trên Firewall: Máy chủ VPS đóng vai trò là một điểm cuối (Endpoint). Bạn bắt buộc phải mở một cổng UDP công khai trên tường lửa (mặc định là cổng
51820/udp). - Cơ chế hoạt động "im lặng" (Silent / Stealth Mode): Khác với các giao thức VPN cũ như OpenVPN hay IPsec, WireGuard được thiết kế với cơ chế bảo mật phản hồi im lặng. Nếu một gói tin gửi tới cổng 51820 không chứa chữ ký mật mã hợp lệ của một peer đã được khai báo trước, nhân Linux sẽ âm thầm drop gói tin mà không gửi lại bất kỳ phản hồi ICMP hay TCP reset nào. Các công cụ quét cổng như Nmap từ bên ngoài sẽ thấy cổng này ở trạng thái
open|filtered. - Hạn chế mạng: Máy chủ VPS bắt buộc phải có địa chỉ IP public có thể định tuyến được. Nếu VPS nằm sau mạng NAT nhiều lớp của nhà mạng (Carrier-Grade NAT - CGNAT) mà không có IP tĩnh, việc kết nối trực tiếp từ xa sẽ gặp nhiều khó khăn.
Cloudflare Tunnel: Mô hình Zero Trust Reverse Tunnel
Cloudflare Tunnel (trước đây gọi là Argo Tunnel, vận hành bởi tiến trình nền cloudflared) đảo ngược hoàn toàn luồng kết nối:
- Không cần mở bất kỳ cổng Inbound nào (Zero Inbound Ports): Tiến trình
cloudflaredchạy trên VPS sẽ chủ động tạo các kết nối mạng đi ra ngoài (Outbound-only) tới 4 trung tâm dữ liệu biên gần nhất của Cloudflare thông qua giao thức hiện đại QUIC (HTTP/3 chạy trên nền UDP) hoặc HTTP/2. - Khóa hoàn toàn tường lửa của VPS: Vì kết nối là outbound, bạn có thể thiết lập tường lửa VPS ở mức bảo vệ cao nhất: từ chối toàn bộ lưu lượng đi vào (
iptables -P INPUT DROPhoặc đóng toàn bộ cổng trên Security Group của nhà cung cấp VPS). Kẻ tấn công trên Internet khi quét IP của máy chủ sẽ thấy 100% các cổng đều bị đóng. - Hoạt động tự do sau mọi lớp mạng: Cloudflare Tunnel hoạt động mượt mà ngay cả khi VPS không có IP tĩnh, nằm sau CGNAT hoặc đặt trong mạng LAN nội bộ của doanh nghiệp mà không cần cấu hình Port Forwarding trên router.
2. So sánh hiệu năng: Kernel Space (WireGuard) vs User Space Edge Routing (Cloudflare)
Hiệu năng truyền tải dữ liệu, thông lượng tối đa và độ trễ là những yếu tố quyết định trải nghiệm làm việc hàng ngày của kỹ sư vận hành.
WireGuard: Tốc độ tối đa trong không gian nhân (Kernel Space)
Kể từ phiên bản nhân Linux 5.6 trở lên, WireGuard đã được tích hợp trực tiếp vào kernel của hệ điều hành dưới dạng một kernel module:
- Không tốn chi phí chuyển đổi ngữ cảnh (Zero Context-Switching): Khi một gói tin mạng đến, nhân Linux xử lý giải mã và định tuyến trực tiếp trong kernel space, không phải chuyển dữ liệu qua lại giữa kernel và userspace như OpenVPN.
- Thuật toán mật mã hiện đại: WireGuard sử dụng bộ mã hóa ChaCha20 cho mã hóa đối xứng và Poly1305 cho xác thực tính toàn vẹn. Các thuật toán này được tối ưu hóa cực tốt cho tập lệnh CPU hiện đại, giúp CPU chỉ tiêu tốn từ 1% đến 3% ngay cả khi xử lý lưu lượng mạng lớn.
- Thông lượng tối đa (Multi-Gigabit Throughput): WireGuard có thể ngốn hết băng thông cổng mạng vật lý của VPS (1Gbps đến 10Gbps). Độ trễ mạng (Latency) gần như không thay đổi so với ping mạng thực tế giữa hai máy chủ (Peer-to-Peer).
Cloudflare Tunnel: Tiện ích tầng ứng dụng nhưng có độ trễ vòng lặp
Cloudflare Tunnel hoạt động ở tầng ứng dụng (Layer 7) và vận hành trong không gian người dùng (Userspace):
- Độ trễ định tuyến qua mạng biên (Hop Penalty): Khi bạn truy cập một trang web nội bộ qua Cloudflare Tunnel, luồng dữ liệu phải đi qua hành trình:
Trình duyệt người dùng -> PoP Cloudflare gần nhất -> Mạng cáp quang nội bộ Cloudflare -> cloudflared trên VPS -> Dịch vụ localhost. Quá trình này bổ sung thêm một khoảng độ trễ vòng lặp từ 10ms đến 40ms tùy thuộc vào khoảng cách địa lý giữa người dùng và máy chủ. - Giới hạn thông lượng (Throughput Bounded): Cloudflare Tunnel được thiết kế tối ưu cho lưu lượng web (HTTP/HTTPS) và các lệnh quản trị ngắn hạn. Nếu bạn sử dụng đường hầm này để truyền tải các tệp tin backup nặng hàng chục gigabyte hoặc đồng bộ dữ liệu liên tục, tốc độ truyền tải sẽ bị hạn chế bởi bộ đệm userspace và các chính sách quản lý lưu lượng của gói tài khoản Cloudflare.
3. Phương thức xác thực và Quản lý người dùng: Zero Trust SSO vs Private Keys
Cách thức cấp phát, quản lý và thu hồi quyền truy cập là điểm khác biệt lớn nhất giữa hai giải pháp khi triển khai cho một nhóm làm việc.
Quản lý truy cập trong WireGuard: Dựa trên cặp khóa mật mã
Trong WireGuard, mỗi người dùng hoặc thiết bị là một "Peer" được định danh bằng một cặp khóa công khai và khóa bí mật (Public/Private Key):
- Quy trình cấp quyền: Người quản trị phải tạo khóa, cấu hình file
wg0.conftrên máy chủ, gán cho người dùng một IP nội bộ cố định (ví dụ10.8.0.5), sau đó xuất file cấu hình.confhoặc mã QR để gửi cho nhân sự cài đặt vào ứng dụng WireGuard Client trên máy tính hoặc điện thoại. - Hạn chế trong quản trị doanh nghiệp:
- Khi một nhân sự nghỉ việc, người quản trị bắt buộc phải đăng nhập thủ công vào VPS, mở file cấu hình của WireGuard, xóa khối
[Peer]của người đó và reload lại dịch vụ. - WireGuard không có cơ chế xác thực danh tính tập trung (SSO) nguyên bản. Bạn không thể yêu cầu người dùng phải đăng nhập bằng tài khoản Google Workspace hay Microsoft 365 của công ty, cũng như không hỗ trợ xác thực hai lớp (2FA/TOTP) khi mở kết nối VPN.
Quản lý danh tính qua Cloudflare Access (Identity-Aware Proxy)
Cloudflare Tunnel kết hợp chặt chẽ với dịch vụ Cloudflare Access (thuộc bộ giải pháp Cloudflare One Zero Trust):
- Không cần cài đặt phần mềm client: Người dùng chỉ cần mở trình duyệt web và gõ tên miền nội bộ (ví dụ
kuma.internal.example.com). - Xác thực danh tính trước khi chạm tới VPS: Màn hình đăng nhập của Cloudflare Access sẽ hiện ra trước khi bất kỳ byte dữ liệu nào được chuyển đến máy chủ của bạn. Hệ thống hỗ trợ tích hợp với hầu hết các nhà cung cấp định danh (IdP):
- Đăng nhập một chạm qua Google Workspace, Microsoft Entra ID (Azure AD), hoặc GitHub.
- Gửi mã xác nhận một lần (PIN OTP) trực tiếp về địa chỉ email công ty.
- Bắt buộc kiểm tra xác thực hai lớp (2FA).
- Chính sách phân quyền linh hoạt: Bạn có thể đặt quy tắc chỉ cho phép các email có đuôi
@company.comtruy cập; tự động chặn các địa chỉ IP ngoài lãnh thổ Việt Nam; hoặc giới hạn quyền quản trị cho một nhóm kỹ sư cụ thể. Khi một nhân viên rời công ty, bạn chỉ cần vô hiệu hóa tài khoản email của họ trên Google Workspace, quyền truy cập vào toàn bộ các máy chủ nội bộ sẽ lập tức bị thu hồi tự động.
4. Phạm vi giao thức hỗ trợ: Web/SSH vs Toàn bộ mạng Layer 3
Mục đích sử dụng của các dịch vụ chạy trên VPS sẽ quyết định bạn bắt buộc phải dùng giải pháp nào.
Cloudflare Tunnel: Tối ưu cho Web và giao diện quản trị
Cloudflare Tunnel được sinh ra để phục vụ lưu lượng Web:
- Hỗ trợ xuất sắc: Toàn bộ các ứng dụng web HTTP và HTTPS (trang quản trị Portainer, hệ thống giám sát Uptime Kuma, bảng điều khiển Grafana, trình quản lý mật khẩu Vaultwarden, web console Proxmox).
- Hỗ trợ giao thức mở rộng: Hỗ trợ chuyển tiếp SSH, VNC hoặc RDP thông qua tiện ích hiển thị trực tiếp trên trình duyệt web của Cloudflare Access (Browser-rendered SSH/VNC), cho phép kỹ sư mở terminal của VPS ngay trên cửa sổ trình duyệt mà không cần mở cổng 22.
- Hạn chế giao thức: Không hỗ trợ định tuyến mạng tổng thể. Bạn không thể sử dụng Cloudflare Tunnel tiêu chuẩn để kết nối trực tiếp các công cụ quản trị cơ sở dữ liệu từ máy trạm (như kết nối DBeaver vào cổng 3306 của MySQL, hoặc kết nối pgAdmin vào cổng 5432 của PostgreSQL), cũng như không thể dùng cho các dịch vụ chia sẻ file qua Samba/NFS hay các giao thức truyền thông UDP đặc thù.
WireGuard: Mạng riêng ảo toàn diện cho mọi giao thức
WireGuard thiết lập một card mạng ảo (wg0) trực tiếp trên hệ điều hành của client và server:
- Hỗ trợ toàn bộ Layer 3: Định tuyến trong suốt tất cả các gói tin TCP, UDP, ICMP (Ping) trên mọi dải cổng từ 1 đến 65535.
- Đa dụng cho kỹ sư: Bạn có thể vừa mở web quản trị, vừa dùng SSH terminal bản địa, vừa kết nối thẳng các phần mềm quản trị cơ sở dữ liệu vào IP nội bộ của VPS (
10.8.0.1:5432), vừa truyền tải file qua giao thức SFTP tốc độ cao mà không gặp bất kỳ rào cản nào về giao thức.
5. Bảng ma trận so sánh tổng hợp và Lời khuyên lựa chọn
Bảng đối chiếu dưới đây tóm tắt các tiêu chí kỹ thuật quan trọng nhất giữa hai công nghệ:
| Tiêu chí kỹ thuật | WireGuard VPN | Cloudflare Tunnel |
|---|---|---|
| Mở cổng Firewall | Bắt buộc mở 1 cổng UDP (51820) | Zero Inbound Ports (Khóa 100% cổng vào) |
| Tầng mạng hoạt động | Tầng mạng (Layer 3 - Network IP) | Tầng ứng dụng (Layer 7 - Reverse Proxy) |
| Độ trễ mạng (Latency) | Rất thấp (Kết nối trực tiếp Peer-to-Peer) | Thêm 10ms – 40ms (Định tuyến qua Cloudflare Edge) |
| Thông lượng truyền tải | Cực cao (Multi-Gigabit, chạy trong Kernel) | Trung bình (Tối ưu cho web, giới hạn băng thông lớn) |
| Xác thực danh tính | Cặp khóa mã hóa Public/Private Key | Tích hợp SSO (Google, GitHub, OTP email, 2FA) |
| Phần mềm máy khách | Bắt buộc cài đặt WireGuard Client | Chỉ cần trình duyệt web (cho HTTP/Web-SSH) |
| Hoạt động sau CGNAT | Khó khăn (Cần IP public hoặc VPS trung gian) | Hoạt động hoàn hảo (Outbound-only) |
| Phạm vi giao thức | Toàn bộ TCP, UDP, ICMP, Database, File share | Chủ yếu HTTP/HTTPS, WebSockets, Web-SSH |
| Mức độ độc lập hạ tầng | Độc lập 100% (Tự chủ hoàn toàn) | Phụ thuộc vào dịch vụ đám mây Cloudflare |
Lời khuyên lựa chọn thực tế cho hạ tầng của bạn
Để đạt hiệu quả vận hành tối ưu, bạn nên lựa chọn dựa trên bài toán cụ thể:
1. Bạn nên chọn Cloudflare Tunnel khi:
- Mục tiêu chính là bảo vệ các trang web quản trị nội bộ (Uptime Kuma, Grafana, Portainer, Vaultwarden, cPanel/aaPanel).
- Bạn muốn chia sẻ quyền truy cập cho nhiều thành viên trong công ty (bao gồm cả nhân sự phi kỹ thuật) mà không muốn hướng dẫn họ cài đặt phần mềm VPN và cấu hình khóa phức tạp.
- Bạn muốn quản lý quyền truy cập tập trung theo email nhân sự (@company.com) thông qua Google Workspace hoặc Microsoft 365.
- Máy chủ VPS của bạn đặt trong môi trường mạng không có IP tĩnh công khai hoặc nằm sau NAT của nhà mạng.
2. Bạn nên chọn WireGuard VPN khi:
- Bạn là quản trị viên hệ thống hoặc lập trình viên cần một kênh kết nối toàn diện vào máy chủ: vừa truy cập web, vừa kết nối trực tiếp database (MySQL, PostgreSQL, Redis), vừa chạy lệnh SSH nội bộ tốc độ cao.
- Bạn cần kết nối hai mạng riêng biệt với nhau (Site-to-Site giữa máy chủ tại văn phòng và VPS trên đám mây).
- Hệ thống đòi hỏi truyền tải dữ liệu dung lượng lớn liên tục với độ trễ thấp nhất có thể.
- Chính sách an ninh của tổ chức yêu cầu tính độc lập tự chủ 100%, không cho phép dữ liệu nội bộ đi qua hạ tầng của một nhà cung cấp đám mây bên thứ ba.
Mô hình kết hợp thực chiến: Trên các hệ thống chuyên nghiệp, nhiều đội ngũ kỹ thuật áp dụng song song cả hai giải pháp: Sử dụng Cloudflare Tunnel kết hợp Cloudflare Access để toàn bộ nhân viên truy cập an toàn các ứng dụng web nội bộ qua trình duyệt, đồng thời duy trì một đường hầm WireGuard riêng biệt có kiểm soát chặt chẽ dành riêng cho các kỹ sư DevOps thực hiện các tác vụ quản trị hạ tầng sâu và bảo trì cơ sở dữ liệu. Đối với các website công khai bên ngoài, bạn vẫn nên kết hợp thêm cơ chế Cloudflare Authenticated Origin Pulls để bảo vệ máy chủ gốc một cách toàn diện nhất.