Trong lúc dựng workflow thử nghiệm, bạn cần gọi một API nên tiện tay dán thẳng key vào ô Authorization của node HTTP. Kết nối chạy thành công và bạn chuyển sang bước tiếp theo.
Vài tháng sau, workflow đó đã được sao chép sang production, một bản export nằm trong thư mục chia sẻ chung và nhật ký thực thi (log) từng in lại toàn bộ request header. API key lúc này không còn nằm ở một chỗ duy nhất. Khi cần thay khóa, bạn sẽ phải dò tìm xem có bao nhiêu workflow đang dùng nó, môi trường nào sẽ bị gián đoạn và tài khoản đó có những quyền hạn gì.
Quản lý credential trong workflow automation không dừng lại ở việc chọn một nơi lưu trữ có mã hóa. Bạn cần kiểm soát toàn bộ vòng đời: khởi tạo secret, cấp quyền tối thiểu, đưa vào workflow qua tên tham chiếu, theo dõi sử dụng và thu hồi an toàn khi hết hạn.
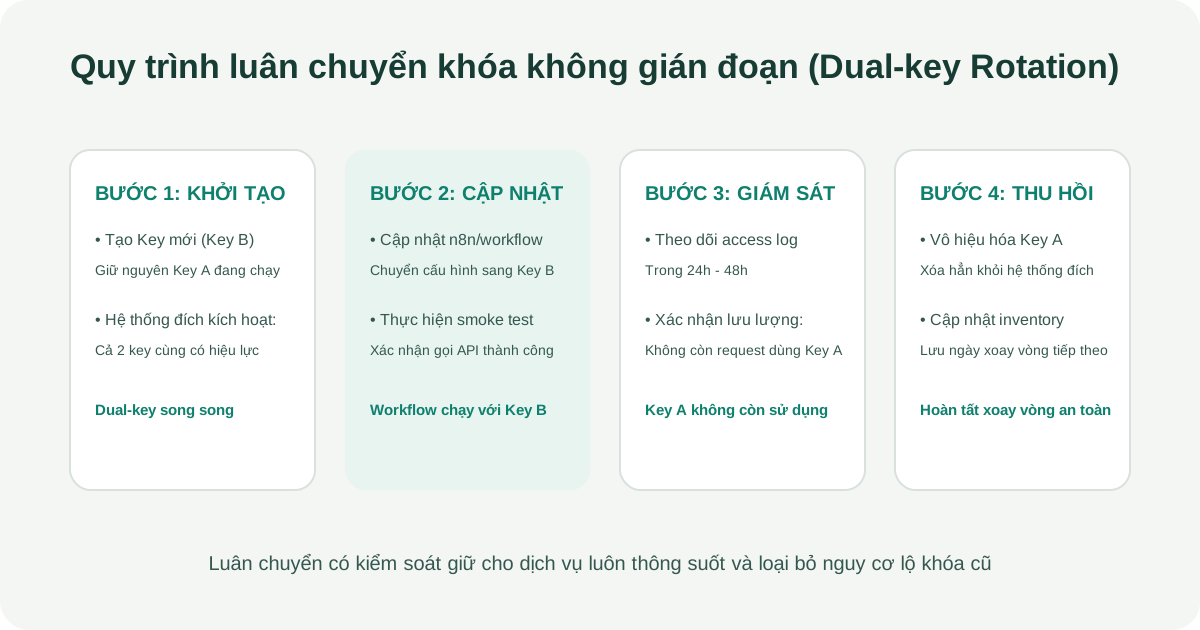
Quy trình luân chuyển khóa không gián đoạn (Dual-key Rotation): Chạy song song hai khóa, cập nhật cấu hình và thu hồi khóa cũ an toàn.
Nhận diện đúng những gì cần bảo vệ
Trong workflow, credential có thể tồn tại dưới nhiều hình thức:
- API key hoặc Personal Access Token (PAT).
- Cặp OAuth access token và refresh token.
- Tên đăng nhập và mật khẩu cơ sở dữ liệu.
- Private key, chứng chỉ TLS hoặc chuỗi kết nối (connection string).
- Webhook secret dùng để ký và xác thực gói tin.
- Tài khoản dịch vụ mà connector sử dụng để đăng nhập thay người dùng.
Bất kỳ giá trị nào cho phép xác thực hoặc thực hiện hành động trên hệ thống đều phải được xem là secret. Một đường dẫn URL chứa token ngay trong tham số truy vấn (?token=...) cũng là secret, dù giao diện của công cụ có thể chỉ gọi đó là endpoint.
Tên tham chiếu như CRM_PROD_WRITE_TOKEN có thể xuất hiện trong tài liệu vận hành và sơ đồ quy trình. Giá trị thật của token thì không. Sự phân biệt này giúp bạn lập danh mục theo dõi mà không vô tình tạo thêm một bản sao nhạy cảm.
Lập inventory trước khi di chuyển hoặc xoay khóa
Trước khi di chuyển hoặc thay khóa, bạn nên lập danh mục các credential đang hoạt động. Một khóa API có thể đang phục vụ node HTTP, một đoạn mã script tùy chỉnh, hoặc một tác vụ kiểm tra bên ngoài.
Danh mục theo dõi chỉ cần ghi nhận các thông tin cơ bản:
| Trường thông tin | Nội dung ghi nhận |
|---|---|
| Secret reference | Tên tham chiếu quy ước (ví dụ: PAYMENT_PROD_KEY), không ghi giá trị thật |
| Hệ thống và tài nguyên | Dịch vụ nguồn và tập dữ liệu được phép truy cập |
| Môi trường | Dev, test, staging hoặc production |
| Nơi sử dụng (Consumer) | Workflow, connector hoặc worker đang gọi |
| Người phụ trách (Owner) | Người hoặc đội ngũ quản lý vòng đời của khóa |
| Quyền hạn (Scope) | Các hành động cụ thể được phép thực hiện (chỉ đọc, ghi, xóa) |
| Nơi lưu trữ (Storage) | Kho credential của nền tảng hoặc hệ thống quản lý secret |
| Cơ chế thu hồi/xoay vòng | Quy trình tạo khóa mới và hủy khóa cũ |
Một cái tên chung chung như API_KEY không giúp bạn phân biệt môi trường hay mục đích sử dụng. Tên tham chiếu nên thể hiện rõ dịch vụ, môi trường và phạm vi sử dụng. Quy ước đặt tên nhất quán cũng giúp bạn phát hiện sớm trường hợp một workflow thử nghiệm đang trỏ nhầm vào credential production.
Không để giá trị secret nằm trong workflow
Giá trị bí mật không nên nằm trực tiếp trong node xử lý, đoạn mã script hay bản export workflow. Người có quyền xem sơ đồ quy trình khi đó cũng sẽ đọc được khóa, và mọi bản sao chép của workflow đều có thể làm lộ thông tin xác thực nếu rơi vào tay người khác.
Bạn nên sử dụng kho credential chuyên dụng của nền tảng automation hoặc hệ thống quản lý secret độc lập. Workflow chỉ giữ tên tham chiếu; môi trường thực thi sẽ tự động lấy giá trị khi cần kết nối.
Lưu biến môi trường (.env) tốt hơn ghi cứng vào code, nhưng các trang chẩn đoán lỗi (debug page) hoặc công cụ dump tiến trình vẫn có thể vô tình in toàn bộ biến môi trường ra ngoài. Khi hạ tầng cho phép, việc kết nối trực tiếp vào Secret Manager hoặc sử dụng danh tính khối lượng công việc (Workload Identity) sẽ mang lại độ an toàn cao hơn.
Bạn cũng cần biết ai là người có quyền quản trị kho secret. Mã hóa ở trạng thái nghỉ (encryption at rest) chỉ bảo vệ dữ liệu trên ổ đĩa lưu trữ; nó không ngăn được người có quyền admin kho khóa đọc giá trị. Quyền quản trị, nhật ký truy cập và quy trình phê duyệt cấp quyền mới là những yếu tố quyết định secret có được bảo vệ chặt chẽ hay không.
Tách credential theo môi trường và dùng tài khoản dịch vụ
Workflow thử nghiệm không nên dùng chung khóa với production. Một lần chạy thử có thể vô tình gửi thông báo thật, sửa bản ghi đang dùng hoặc ghi dữ liệu mẫu vào cơ sở dữ liệu vận hành. Tách riêng credential giúp các rủi ro cấu hình sai chỉ dừng lại ở môi trường thử nghiệm.
Bạn cũng nên gắn credential với tài khoản dịch vụ (Service Account) thay vì tài khoản cá nhân của người tạo workflow. Khi nhân viên đó đổi mật khẩu, bật xác thực hai bước hoặc rời dự án, workflow sẽ không bị phụ thuộc vào phiên đăng nhập cá nhân. Nhật ký tại hệ thống đích cũng ghi nhận rõ hành động đến từ quy trình tự động nào.
Nguyên tắc đặc quyền tối thiểu (Least Privilege) cần được áp dụng ở cả hai tầng:
- Tầng 1: Ai hoặc tiến trình nào được phép lấy giá trị từ kho secret.
- Tầng 2: Token đó được phép làm gì sau khi đăng nhập vào hệ thống đích (chỉ đọc, ghi hay có quyền quản trị).
Chỉ siết chặt lớp ngoài là chưa đủ nếu token bên trong vẫn mang quyền quản trị cao nhất. Ngược lại, việc giới hạn quyền của token cũng kém hiệu quả nếu bất kỳ ai trong nhóm đều có thể xem hoặc xuất giá trị secret ra ngoài.
Quyền sửa workflow nhạy cảm ngang quyền đọc secret
Nền tảng automation thường phân chia quyền xem, sửa workflow, chạy quy trình và quản lý credential. Bạn cần kiểm tra kỹ các quyền này thay vì chỉ tin vào tên vai trò chung chung.
Một người dù không được quyền xem trực tiếp giá trị secret vẫn có thể lấy được nó nếu họ có quyền chỉnh sửa workflow. Họ chỉ cần thêm một action HTTP để gửi header xác thực tới một máy chủ bên ngoài do họ kiểm soát. Do đó, quyền chỉnh sửa logic của một workflow có chứa credential quan trọng phải được xem là quyền đặc biệt nhạy cảm.
Bạn cũng cần kiểm tra tính năng xuất (export) workflow: file JSON tải về có loại bỏ credential hay vẫn lưu ngầm bên trong? Khi chuyển workflow sang một workspace khác, hệ thống giữ nguyên tham chiếu cũ hay yêu cầu cấu hình khóa mới? Nắm rõ cơ chế này giúp bạn tránh việc vô tình chia sẻ file cấu hình có chứa thông tin nhạy cảm.
Với các thay đổi trên môi trường production, lịch sử chỉnh sửa cần ghi lại ai đã thay đổi node sử dụng credential và thay đổi đó đã được duyệt hay chưa.
Giữ secret khỏi log và thông báo cảnh báo
Nhật ký thực thi (log) rất hữu ích khi truy tìm lỗi, nhưng cũng là nơi dễ làm lộ request header, chuỗi kết nối cơ sở dữ liệu hoặc token. Bạn nên kiểm tra log ở cả hai tình huống: lúc chạy thành công và khi gặp sự cố. Nhiều connector che header Authorization khi chạy bình thường, nhưng lại in toàn bộ phản hồi lỗi từ máy chủ vào màn hình theo dõi.
Tính năng tự động che ký tự (masking) chỉ là lớp hỗ trợ, không thể đảm bảo che hết mọi trường hợp. Nếu token được dùng để tạo ra một chuỗi JWT mới hoặc bị mã hóa base64, chuỗi mới đó sẽ không được nhận diện để che tự động.
Thiết kế log an toàn chỉ nên ghi nhận:
- Tên tham chiếu của credential, không ghi giá trị thật.
- Mã lượt chạy (Execution ID) và workflow tương ứng.
- Điểm đến API, hành động được gọi và mã trạng thái HTTP.
- Mốc thời gian thực hiện.
Nếu phát hiện secret đã vô tình bị in vào hệ thống log, bạn cần xử lý log đó như một điểm lộ thông tin: rà soát những ai có quyền đọc log, thời gian lưu trữ và các bản sao lưu liên quan.
Các thông báo lỗi gửi qua Telegram, Slack hoặc email cũng cần tuân thủ nguyên tắc này: chỉ gửi đường link dẫn về lượt chạy kèm thông điệp tóm tắt, không đính kèm toàn bộ dữ liệu request thô. Bạn có thể tham khảo thêm các nguyên tắc này trong bài thiết kế cảnh báo có thể hành động.
Xoay credential như một thay đổi production
Xoay khóa định kỳ (rotation) không phải là thao tác tạo key mới rồi xóa key cũ ngay lập tức. Làm như vậy sẽ gây gián đoạn cho những workflow đang trong tiến trình xử lý. Quy trình an toàn là chuyển giao gối đầu để không gây thời gian chết (zero downtime).
Trước ngày thay khóa, hãy mở danh mục inventory để rà soát toàn bộ các workflow đang sử dụng. Nếu nhà cung cấp cho phép hai khóa cùng hoạt động song song, bạn nên áp dụng quy trình:
- Tạo credential mới với đúng phạm vi quyền hạn cần thiết.
- Lưu phiên bản mới vào kho secret.
- Chuyển thử nghiệm một workflow ít rủi ro sang khóa mới để xác nhận thao tác đọc và ghi hoạt động bình thường.
- Chuyển các workflow còn lại sang khóa mới và theo dõi lỗi xác thực.
- Thu hồi (revoke) khóa cũ.
- Thử gọi API bằng khóa cũ để xác nhận hệ thống đích đã từ chối.
- Cập nhật lại danh mục theo dõi (inventory).
Với những dịch vụ chỉ cho phép duy nhất một khóa hoạt động tại một thời điểm, bạn cần chọn khung giờ bảo trì thấp điểm, chuẩn bị sẵn phương án khôi phục và có người trực theo dõi ngay sau khi cập nhật.
Chu kỳ xoay khóa cần được cân nhắc theo mức độ nhạy cảm của dữ liệu và chi phí gián đoạn thay vì áp dụng một con số cứng nhắc cho mọi hệ thống. Riêng với các khóa nghi ngờ bị lộ, việc thu hồi và thay thế phải được thực hiện ngay lập tức mà không chờ đến lịch định kỳ.
Xử lý khi phát hiện credential bị lộ trong code, log hoặc bản export
Khi phát hiện một khóa API bị lộ trong file code, log hay tài liệu chia sẻ, đừng bắt đầu bằng việc chỉ đơn giản là xóa chuỗi ký tự đó khỏi file. Khóa đó vẫn còn nguyên hiệu lực trên hệ thống đích và vẫn có thể nằm lại trong lịch sử Git, bộ nhớ đệm hoặc các bản sao lưu.
Hành động đầu tiên phải là vô hiệu hóa hoặc thu hồi (revoke) ngay lập tức khóa đó trên trang quản trị của nhà cung cấp. Nếu đó là khóa đang phục vụ quy trình trọng yếu, hãy tạo ngay một khóa thay thế trước rồi hủy khóa cũ để giảm thiểu thời gian gián đoạn.
Sau khi đã vô hiệu hóa thành công, bạn tiến hành các bước tiếp theo:
- Cập nhật khóa mới cho các workflow hợp lệ qua kho secret.
- Xác nhận workflow đã chạy ổn định với khóa mới và khóa cũ bị từ chối hoàn toàn.
- Rà soát phạm vi bị lộ trong lịch sử Git, bản export và kênh chat.
- Kiểm tra nhật ký kiểm toán (audit log) từ thời điểm khóa có khả năng bị lộ để xem có yêu cầu bất thường hoặc hành động trái phép nào được thực hiện hay không.
- Bổ sung các công cụ quét tự động (như Git pre-commit hook) để ngăn chặn việc commit nhầm secret trong tương lai.
Nếu khóa từng bị commit vào Git, việc sửa file ở commit hiện tại không thể xóa nó khỏi lịch sử kho mã nguồn. Do đó, việc thu hồi khóa ở hệ thống nguồn luôn là bước bảo vệ căn bản và quan trọng nhất.
Checklist kiểm tra trước khi đưa workflow lên production
- ☐ Workflow chỉ giữ tên tham chiếu, không chứa giá trị secret trong node hoặc script.
- ☐ Môi trường dev, test và production sử dụng credential hoàn toàn tách biệt.
- ☐ Workflow sử dụng tài khoản dịch vụ (Service Account) thay cho tài khoản cá nhân.
- ☐ Credential chỉ được cấp quyền tối thiểu trên đúng tài nguyên và hành động cần thiết.
- ☐ Quyền xem secret, sửa workflow, chạy quy trình và export file đã được phân định rõ ràng.
- ☐ Bản export workflow không mang theo giá trị secret.
- ☐ Log thành công, log lỗi và thông báo không in request header hay token nhạy cảm.
- ☐ Danh mục inventory ghi nhận đầy đủ người phụ trách, nơi sử dụng và cơ chế thu hồi.
- ☐ Quy trình xoay khóa đã được chạy thử nghiệm trên môi trường kiểm thử.
- ☐ Quy trình ứng phó lộ secret bắt đầu bằng việc thu hồi khóa trên hệ thống đích, không chỉ dọn dẹp file.
- ☐ Nhật ký kiểm toán (audit log) ghi nhận rõ ai đã truy cập hoặc chỉnh sửa kho secret.
Một hệ thống tự động hóa chỉ thực sự an toàn khi việc thay đổi hoặc thu hồi thông tin xác thực diễn ra trơn tru mà không làm gián đoạn công việc chung. Nếu workflow gặp sự cố trong quá trình chuyển đổi khóa, hãy xử lý theo từng lượt chạy thay vì chạy lại toàn bộ một cách vội vã; bạn có thể tham khảo khung kiểm tra tác động tại bài Workflow lỗi giữa chừng: retry và khôi phục thế nào?.
Để hiểu rõ vị trí của credential trong cấu trúc tổng thể của một quy trình tự động, bạn có thể tham khảo bài Một workflow automation gồm những thành phần nào? và các nguyên tắc bảo vệ tài khoản tại bài Bảo mật tài khoản quản trị và quyền sudo. Nếu bạn đang cân nhắc xây dựng quy trình mới, hướng dẫn Tự động hóa công việc nên bắt đầu từ quy trình nào? và bài viết Khi nào không nên tự động hóa một quy trình? sẽ cung cấp cho bạn những tiêu chuẩn đánh giá cần thiết.