Trong các chu trình phát hành phần mềm hiện đại, phương pháp Rolling Update hoặc Blue/Green Deployment (Zero-Downtime Deployment với Docker) đã giúp loại bỏ thời gian gián đoạn dịch vụ khi cập nhật phiên bản mới. Tuy nhiên, việc không làm gián đoạn kết nối vẫn chưa đủ để bảo vệ hệ thống trước những lỗi logic tiềm ẩn chỉ phát sinh khi tiếp xúc với dữ liệu và hành vi của người dùng thật.
Nếu một phiên bản mới chứa lỗi rò rỉ bộ nhớ khi xử lý giỏ hàng lớn hoặc xung đột truy vấn dữ liệu chưa được phát hiện trong môi trường Staging, việc cập nhật tuần tự toàn bộ máy chủ vẫn có thể làm ảnh hưởng diện rộng đến phần lớn người dùng.
Bài viết này HTS Việt sẽ cùng bạn thiết lập kỹ thuật Canary Release trên cụm Nginx và Docker: phân luồng lưu lượng lũy tiến bằng module split_clients, tự động theo dõi tỷ lệ lỗi HTTP 5xx trong 10 phút đầu và kích hoạt cơ chế ngắt mạch tự động đưa hệ thống về trạng thái an toàn mà không cần con người can thiệp thủ công.
Tại sao Rolling Update vẫn chưa đủ an toàn cho hệ thống Production?
Mô hình Rolling Update giả định rằng nếu mã nguồn đã vượt qua các bài kiểm thử tự động (Unit Test, Integration Test) và hoạt động bình thường trên Staging, phiên bản đó đã sẵn sàng phục vụ toàn bộ người dùng. Trong thực tế vận hành hạ tầng số doanh nghiệp, giả định này thường bộc lộ những rủi ro lớn:
- Khác biệt về hành vi người dùng: Tải thử nghiệm của QA hoặc bot kiểm thử thường đi theo các kịch bản chuẩn (Happy Path). Người dùng thật trên môi trường Production thường tạo ra các tổ hợp dữ liệu bất thường (Edge Cases), tải đồng thời cao hoặc các luồng thao tác phức tạp mà môi trường kiểm thử chưa bao quát hết.
- Phạm vi ảnh hưởng diện rộng (Blast Radius): Khi triển khai Rolling Update lên toàn bộ cụm máy chủ, dù quá trình thay thế diễn ra êm ả, lỗi phần mềm vẫn sẽ dần lan ra toàn bộ người dùng. Nếu sự cố xảy ra vào ban đêm và người trực hệ thống phản ứng chậm, hàng nghìn giao dịch có thể bị lỗi trước khi lệnh rollback thủ công được gõ.
| Tiêu chí so sánh | Rolling Update truyền thống | Canary Release lũy tiến |
|---|---|---|
| Tỷ lệ người dùng tiếp cận ban đầu | 50% – 100% ngay khi đổi container | 2% – 5% người dùng ngẫu nhiên |
| Phạm vi ảnh hưởng khi có lỗi | Phần lớn hoặc toàn bộ lưu lượng trên hệ thống | Giới hạn trong phạm vi 5% lưu lượng |
| Cơ chế phát hiện sự cố | Dựa vào phản ánh hoặc kỹ sư trực xem log | Script tự động đối soát chỉ số trong 10 phút |
| Thời gian khôi phục (MTTR) | 5 – 15 phút (chờ can thiệp thủ công) | Dưới 1 giây (Nginx ngắt mạch tự động) |
Mục tiêu cốt lõi của Canary Release là chuyển đổi tư duy từ "tin cậy hoàn toàn vào kết quả kiểm thử trong môi trường đóng" sang "kiểm chứng thận trọng trên một phần nhỏ lưu lượng thật với rủi ro thấp nhất".
Mô hình Canary Release trên cụm Nginx và Docker
Để triển khai Canary Release trên cụm Multi-Server, hệ thống cần một điểm điều phối tập trung tại tầng cân bằng tải Nginx Load Balancer và một kiến trúc cơ sở dữ liệu tương thích ngược (Database Migration không khóa bảng).
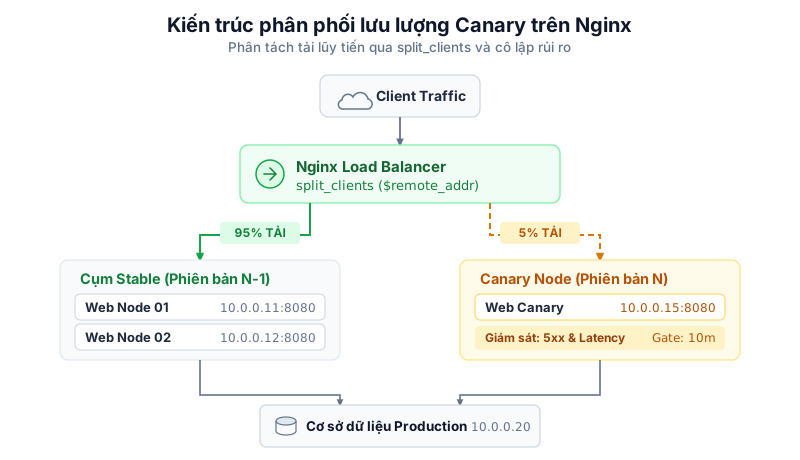
Mô hình vận hành gồm các thành phần hạ tầng:
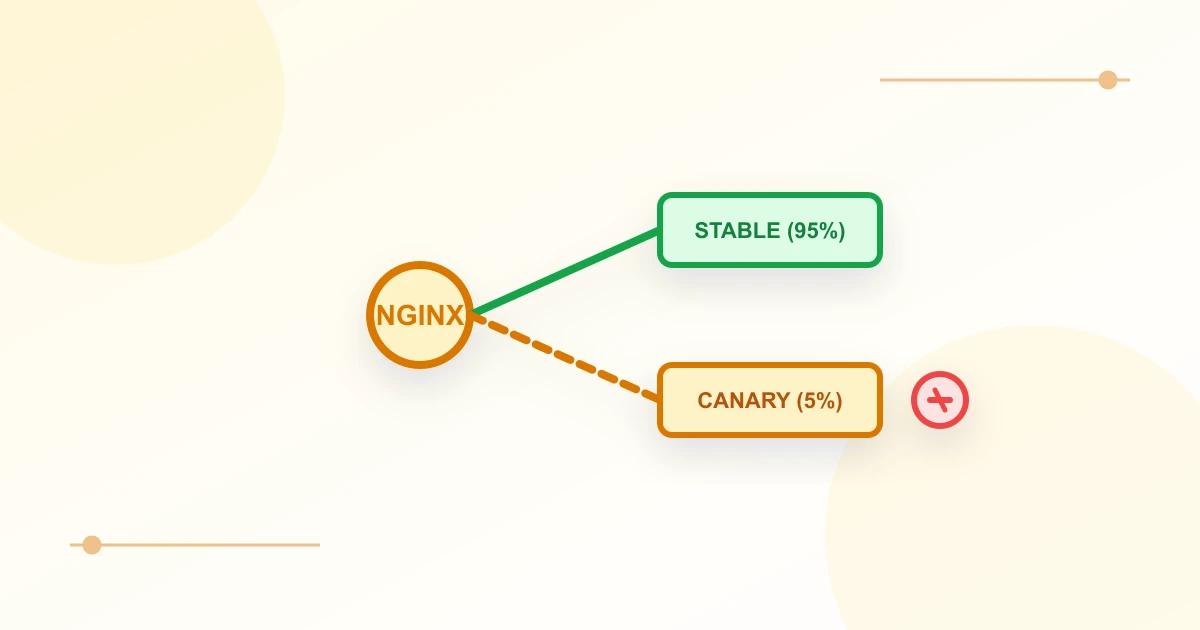
- Cụm máy chủ Stable (Phiên bản N-1): Gồm hai máy chủ Web Node 01 (
10.0.0.11) và Web Node 02 (10.0.0.12), chạy phiên bản phần mềm đã được chứng minh ổn định, tiếp nhận 95% lưu lượng truy cập. - Máy chủ hoặc Container Canary (Phiên bản N): Triển khai phiên bản mới cần thử nghiệm (
10.0.0.15), chỉ tiếp nhận 5% lưu lượng được chuyển hướng từ Nginx. - Cơ sở dữ liệu Production chung (
10.0.0.20): Đặt trong dải mạng riêng nội bộ Private VPC. Do cả hai phiên bản N-1 và N cùng đọc/ghi vào một database, cấu trúc cơ sở dữ liệu cần áp dụng mô hình Expand and Contract để đảm bảo phiên bản mới không làm hỏng dữ liệu của phiên bản cũ đang chạy song song. - Bộ thu thập chỉ số (Metric Collector): Trích xuất nhật ký truy cập và đo lường tỷ lệ lỗi riêng biệt của luồng Canary theo thời gian thực.
Phân luồng lưu lượng người dùng bằng Nginx split_clients
Nginx cung cấp sẵn module ngx_http_split_clients_module, cho phép chia tách lưu lượng dựa trên giải thuật băm MurmurHash2 mà không làm giảm hiệu năng của bộ cân bằng tải.
1. Cấu hình phân chia tỷ lệ lưu lượng dựa trên địa chỉ IP
Để tránh tình trạng người dùng bấm F5 bị nhảy qua lại giữa phiên bản cũ và mới (gây sai lệch session hoặc gián đoạn giao diện), bạn nên băm chuỗi kết hợp giữa địa chỉ IP của client ($remote_addr) và một chuỗi khóa bí mật:
# /etc/nginx/conf.d/canary_split.conf

# Băm IP người dùng để phân bổ tỷ lệ phần trăm nhất quán
split_clients "${remote_addr}HTS_CANARY_SEED" $canary_upstream {
    5%      canary_backend;
    *       stable_backend;
}

# Cụm máy chủ chạy phiên bản ổn định N-1
upstream stable_backend {
    server 10.0.0.11:8080 max_fails=3 fail_timeout=10s;
    server 10.0.0.12:8080 max_fails=3 fail_timeout=10s;
    keepalive 32;
}

# Cụm container chạy phiên bản mới N
upstream canary_backend {
    server 10.0.0.15:8080 max_fails=2 fail_timeout=5s;
    keepalive 16;
}
Với cấu hình trên, khoảng 5% dải địa chỉ IP của người dùng sẽ luôn được chuyển hướng vào canary_backend, trong khi 95% người dùng còn lại truy cập vào stable_backend.
2. Thiết lập cơ chế ghi đè (Override Header) cho đội ngũ nội bộ
Trước khi mở 5% lưu lượng cho người dùng bên ngoài, đội ngũ kiểm thử hoặc kỹ sư vận hành cần truy cập trực tiếp vào bản Canary để thực hiện các bài kiểm tra thực tế (Smoke Testing). Bạn có thể cấu hình Nginx đọc Header HTTP tùy biến:
# Kiểm tra HTTP Header chỉ định từ tester hoặc nội bộ
map $http_x_canary $upstream_variant {
    "always"    canary_backend;
    "never"     stable_backend;
    default     $canary_upstream;
}

server {
    listen 443 ssl http2;
    server_name app.example.com;

    # Gắn thêm Header phản hồi để giám sát luồng phục vụ
    add_header X-Served-By $upstream_variant always;

    location / {
        proxy_pass http://$upstream_variant;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # Ghi nhận thời gian phản hồi vào log
        proxy_connect_timeout 3s;
        proxy_read_timeout 10s;
    }
}
Khi tester gửi request có header X-Canary: always, Nginx sẽ bỏ qua giải thuật băm IP và luôn chuyển tiếp kết nối vào container Canary.
Xác định chỉ số kiểm định chất lượng bản phát hành
Để loại bỏ các đánh giá chủ quan, quy trình đánh giá bản Canary cần dựa trên 3 tiêu chí kỹ thuật cụ thể:
1. Tỷ lệ lỗi HTTP 5xx (5xx Error Rate)
Chỉ số quan trọng nhất phản ánh tính ổn định của ứng dụng. Tỷ lệ lỗi được tính bằng số lượng mã trạng thái 500, 502, 503 và 504 chia cho tổng số lượng request gửi vào Canary node trong một khung thời gian:
$Tỷ lệ lỗi 5xx = (\sum HTTP 5xx / Tổng số request)$
- Ngưỡng bình thường: ≤ 0.1% (phù hợp với các lỗi tạm thời của mạng).
- Ngưỡng cảnh báo (Warning): > 0.3% liên tục trong 1 phút.
- Ngưỡng ngắt mạch khẩn cấp (Critical): > 0.8% liên tục trong 2 phút.
2. Độ trễ phản hồi phân vị 95 (p95 Request Latency)
Nếu mã nguồn mới có câu lệnh SQL thiếu chỉ mục (Index) hoặc vòng lặp xử lý nặng, tỷ lệ lỗi 5xx có thể chưa tăng ngay nhưng thời gian phản hồi của máy chủ sẽ chậm đi rõ rệt.
- Tiêu chuẩn: Thời gian phản hồi p95 của Canary không được vượt quá 1.5 lần so với thời gian phản hồi p95 của cụm Stable đang chạy song song.
3. Tình trạng vòng đời của Container (Container Health)
Theo dõi trạng thái tiến trình qua Docker daemon:
- Số lần khởi động lại bất thường (
restartCount > 0). - Dấu hiệu bị Linux OOM Killer cưỡng chế dừng do vượt quá giới hạn bộ nhớ được cấu hình trong Docker Compose.
Kịch bản tự động hóa giám sát trong 10 phút đầu
Sau khi kích hoạt mở 5% tải cho Canary, pipeline CI/CD (Tự host GitHub Actions Runner) sẽ tạm dừng việc triển khai và chuyển sang pha quan sát (Evaluation Window) kéo dài từ 10 đến 15 phút.
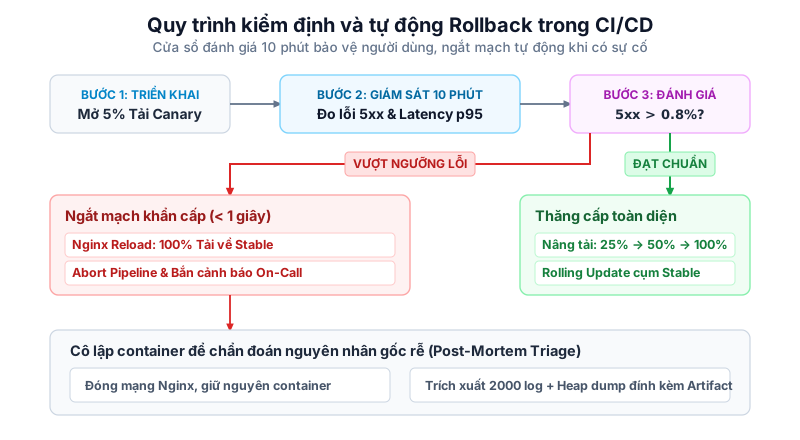
Trong khoảng thời gian này, một script giám sát chạy ngầm trên runner thực hiện kiểm tra định kỳ mỗi 30 giây:
#!/usr/bin/env bash
# scripts/verify_canary_health.sh
set -euo pipefail

CANARY_HOST="10.0.0.15"
MAX_5XX_THRESHOLD="0.008" # Ngưỡng lỗi 0.8%
WINDOW_SECONDS=120
EVALUATION_DURATION=600   # 10 phút quan sát
INTERVAL=30

echo "Bắt đầu cửa sổ đánh giá Canary: ${EVALUATION_DURATION} giây..."
ELAPSED=0

while [ "$ELAPSED" -lt "$EVALUATION_DURATION" ]; do
    sleep "$INTERVAL"
    ELAPSED=$((ELAPSED + INTERVAL))

    # Trích xuất số lượng request 2xx/3xx/4xx và 5xx từ Nginx JSON access log
    LOG_STATS=$(ssh deploy@10.0.0.10 "tail -n 2000 /var/log/nginx/access.json" | \
      jq -r --arg host "$CANARY_HOST" 'select(.upstream_addr | test($host)) | .status')

    TOTAL_REQ=$(echo "$LOG_STATS" | wc -l)

    # Bỏ qua nếu lượng traffic quá thấp chưa đủ mẫu thống kê
    if [ "$TOTAL_REQ" -lt 50 ]; then
        echo "[${ELAPSED}s] Lưu lượng mẫu chưa đủ (${TOTAL_REQ} reqs), tiếp tục theo dõi..."
        continue
    fi

    ERROR_COUNT=$(echo "$LOG_STATS" | grep -E '^5[0-9]{2}' | wc -l || true)
    ERROR_RATE=$(awk "BEGIN {print $ERROR_COUNT / $TOTAL_REQ}")

    echo "[${ELAPSED}s] Total: ${TOTAL_REQ} | 5xx Errors: ${ERROR_COUNT} | Rate: ${ERROR_RATE}"

    # Kiểm tra điều kiện ngắt mạch
    IS_FAIL=$(awk "BEGIN {print ($ERROR_RATE > $MAX_5XX_THRESHOLD) ? 1 : 0}")
    if [ "$IS_FAIL" -eq 1 ]; then
        echo "CẢNH BÁO: Tỷ lệ lỗi 5xx đạt ${ERROR_RATE}, vượt ngưỡng an toàn ${MAX_5XX_THRESHOLD}."
        exit 1
    fi
done

echo "Phiên bản Canary vượt qua bài kiểm tra 10 phút với tỷ lệ lỗi an toàn."
exit 0
Kích hoạt Rollback tự động khi vượt ngưỡng lỗi
Khi script giám sát phát hiện tỷ lệ lỗi vượt ngưỡng hoặc container gặp sự cố crash, cơ chế Ngắt mạch tự động (Automated Circuit Breaker) lập tức được kích hoạt theo trình tự 4 bước:
1. Trả 100% lưu lượng về cụm Stable trong dưới 1 giây
Script gửi tín hiệu SSH tới máy chủ Nginx Load Balancer để chuyển hướng toàn bộ lưu lượng về cụm máy chủ ổn định:
# Cập nhật biến upstream_variant trỏ cứng về stable_backend
ssh deploy@10.0.0.10 "sudo sed -i 's/default.*\$canary_upstream/default stable_backend/' /etc/nginx/conf.d/canary_split.conf && sudo nginx -s reload"
Lệnh nginx -s reload nạp lại cấu hình trong vài mili-giây mà không làm ngắt các kết nối TCP hiện có. Toàn bộ lưu lượng sau đó được điều hướng an toàn về cụm Stable, cô lập người dùng khỏi các lỗi phát sinh trên phiên bản Canary.
2. Dừng chuỗi phát hành trên GitHub Actions
Pipeline CI/CD nhận mã thoát exit 1 từ script kiểm định, ngay lập tức hủy bỏ các công việc triển khai tiếp theo (Abort Promotion Job), ngăn chặn việc đưa mã nguồn lỗi sang các máy chủ Web Node chính.
3. Gửi thông báo cảnh báo tức thì
Hệ thống tự động gửi thông báo tới kênh trao đổi nội bộ của đội ngũ kỹ thuật (Telegram / Slack) đính kèm các thông số kỹ thuật gây ra sự cố:
curl -s -X POST "https://api.telegram.org/bot${TELEGRAM_BOT_TOKEN}/sendMessage" \
     -d "chat_id=${CHAT_ID}" \
     -d "text=SỰ CỐ PHÁT HÀNH: Phiên bản Canary bị ngắt mạch tự động. Tỷ lệ lỗi 5xx: ${ERROR_RATE}. Toàn bộ tải đã được chuyển an toàn về cụm Stable."
Tích hợp kịch bản Canary vào pipeline GitHub Actions
Toàn bộ quy trình phát hành Canary, kiểm định tự động và xử lý tình huống khẩn cấp được đóng gói trong file workflow GitHub Actions:
# .github/workflows/canary-deploy.yml
name: Canary Deployment Pipeline

on:
  push:
    tags:
      - 'v*.*.*'

jobs:
  build-and-push:
    name: Build Production Image
    runs-on: [self-hosted, internal-vpc]
    steps:
      - uses: actions/checkout@v4
      - name: Build and Push to Local Registry
        run: |
          docker build -t 10.0.0.5:5000/app:${{ github.sha }} .
          docker push 10.0.0.5:5000/app:${{ github.sha }}

  deploy-canary:
    name: Deploy to Canary Node
    needs: build-and-push
    runs-on: [self-hosted, internal-vpc]
    steps:
      - name: Khởi động container Canary
        run: |
          ssh deploy@10.0.0.15 "docker pull 10.0.0.5:5000/app:${{ github.sha }} && \
            IMAGE_TAG=${{ github.sha }} docker compose -f /opt/app/docker-compose.yml up -d web_canary"

      - name: Mở 5% tải trên Nginx Load Balancer
        run: |
          ssh deploy@10.0.0.10 "sudo cp /etc/nginx/templates/canary_5pct.conf /etc/nginx/conf.d/canary_split.conf && \
            sudo nginx -s reload"

  monitor-canary:
    name: Monitor and Verification Gate
    needs: deploy-canary
    runs-on: [self-hosted, internal-vpc]
    steps:
      - uses: actions/checkout@v4
      - name: Chạy script kiểm tra 10 phút
        run: bash scripts/verify_canary_health.sh

  auto-rollback:
    name: Emergency Circuit Breaker Rollback
    needs: monitor-canary
    if: failure()
    runs-on: [self-hosted, internal-vpc]
    steps:
      - name: Ngắt 100% tải khỏi Canary
        run: |
          ssh deploy@10.0.0.10 "sudo cp /etc/nginx/templates/canary_0pct.conf /etc/nginx/conf.d/canary_split.conf && \
            sudo nginx -s reload"

      - name: Cô lập và thu thập dữ liệu chẩn đoán
        run: bash scripts/quarantine_canary.sh ${{ github.sha }}

      - name: Tải lên Artifact chẩn đoán
        uses: actions/upload-artifact@v4
        with:
          name: canary-post-mortem-logs
          path: /tmp/canary-diagnostics-${{ github.sha }}.tar.gz

  promote-full-rollout:
    name: Full Production Rollout
    needs: monitor-canary
    if: success()
    runs-on: [self-hosted, internal-vpc]
    steps:
      - name: Cập nhật tuần tự lên cụm Stable
        run: |
          # Triển khai Rolling Update lên Web Node 01 và 02
          ssh deploy@10.0.0.11 "IMAGE_TAG=${{ github.sha }} docker compose up -d web"
          sleep 30
          ssh deploy@10.0.0.12 "IMAGE_TAG=${{ github.sha }} docker compose up -d web"
Cô lập container lỗi và thu thập log sau khi Rollback
Một thiếu sót thường gặp khi xảy ra sự cố phát hành là đội ngũ vận hành vội vàng chạy lệnh docker compose down -v để dọn dẹp hệ thống. Thao tác này xóa container lỗi cùng các tệp nhật ký cục bộ chưa kịp lưu trữ, gây khó khăn cho việc phân tích nguyên nhân gốc rễ (Root Cause Analysis - RCA).
Kịch bản cứu hộ chuẩn mực nên áp dụng kỹ thuật cô lập hiện trường (Quarantine):
#!/usr/bin/env bash
# scripts/quarantine_canary.sh
set -euo pipefail

TAG="${1:-unknown}"
DIAG_DIR="/tmp/canary-diagnostics-${TAG}"
mkdir -p "$DIAG_DIR"

echo "Đang cô lập container Canary để thu thập dữ liệu..."

# 1. Trích xuất 2000 dòng log gần nhất của container
ssh deploy@10.0.0.15 "docker logs --tail 2000 app_web_canary" > "${DIAG_DIR}/container_logs.txt"

# 2. Thu thập thông tin tài nguyên và tiến trình
ssh deploy@10.0.0.15 "docker stats --no-stream app_web_canary" > "${DIAG_DIR}/resource_stats.txt"
ssh deploy@10.0.0.15 "docker top app_web_canary aux" > "${DIAG_DIR}/process_list.txt"

# 3. Đóng mạng ngoài nhưng giữ container chạy độc lập phục vụ kiểm tra
ssh deploy@10.0.0.15 "docker network disconnect internal_bridge app_web_canary || true"

# 4. Đóng gói thành file nén
tar -czf "/tmp/canary-diagnostics-${TAG}.tar.gz" -C "/tmp" "canary-diagnostics-${TAG}"
echo "Dữ liệu chẩn đoán sự cố đã được lưu tại: /tmp/canary-diagnostics-${TAG}.tar.gz"
Nhờ quy trình này, ngay cả khi sự cố xảy ra ngoài giờ làm việc và hệ thống đã tự động rollback an toàn, kỹ sư phụ trách vào sáng hôm sau vẫn có đầy đủ thông tin log, số liệu tài nguyên và bối cảnh lỗi để phân tích và khắc phục triệt để.
Các tiêu chí sẵn sàng cho khâu nghiệm thu pipeline
Kỹ thuật Canary Release kết hợp tự động ngắt mạch là bước đệm then chốt để loại bỏ rủi ro phát hành trên hạ tầng Multi-Server. Để hoàn thiện hệ thống phân phối phần mềm an toàn cho toàn bộ tổ chức, bạn có thể tham khảo tiếp các nội dung sau:
- Quy chuẩn kiểm thử: Tham chiếu Checklist nghiệm thu pipeline CI/CD trước khi bàn giao để chuẩn hóa các chốt chặn an toàn từ khâu kiểm thử mã nguồn đến giám sát sau phát hành.
- Bảo đảm tính tương thích: Xem lại Database Migration trong CI/CD không khóa bảng để bảo vệ toàn vẹn dữ liệu khi chạy song song nhiều phiên bản ứng dụng trên cùng một cơ sở dữ liệu.