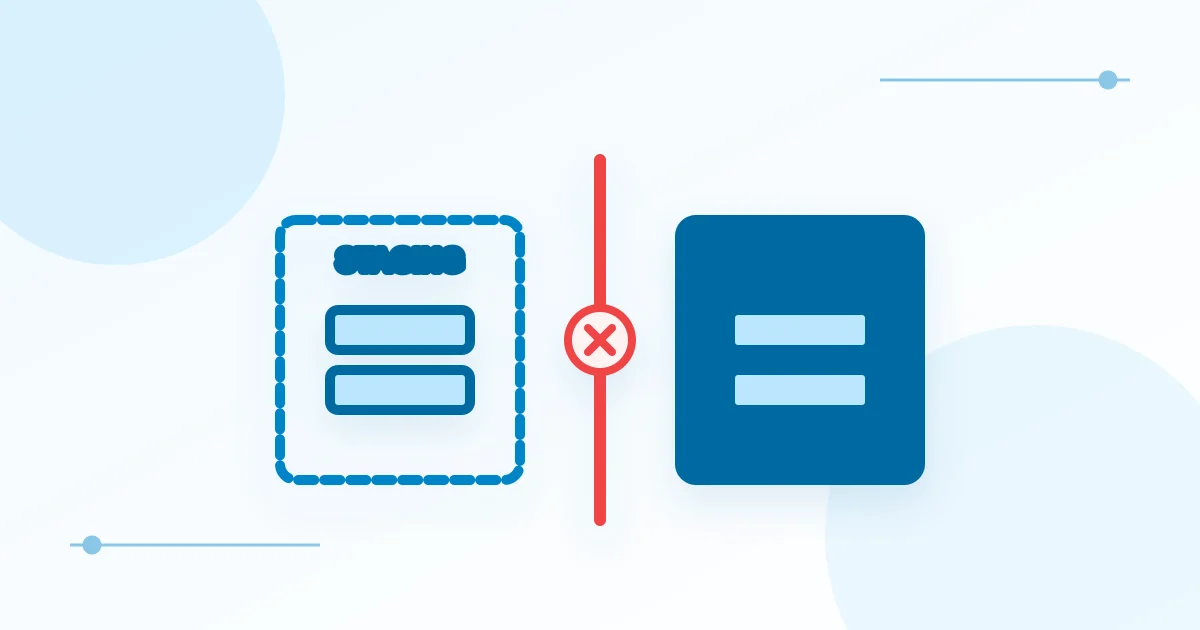
Môi trường kiểm thử (Staging) là bản sao thực tế giúp đội ngũ kỹ thuật diễn tập phát hành, đo lường hiệu năng và chạy thử nghiệm Database Migration không khóa bảng trước khi đưa lên hệ thống thật (Production). Tuy nhiên, nếu ranh giới cách ly giữa Staging và Production bị thiết lập lỏng lẻo, môi trường kiểm thử có thể dẫn đến các sự cố vận hành như: ghi đè nhầm dữ liệu khách hàng qua kết nối chéo, gửi email thử nghiệm tới người dùng thật hoặc gây áp lực tài nguyên lên máy chủ live.
Bài viết này HTS Việt sẽ cùng bạn thiết lập khung kiến trúc cô lập 4 tầng, xây dựng quy trình tự động làm sạch dữ liệu định danh cá nhân (PII), duy trì tính tương đồng môi trường với Docker và cấu hình chốt chặn phê duyệt (Manual Approval Gate) trong CI/CD.
Rủi ro khi Staging không được cô lập với Production
Nhiều đội ngũ từng đối mặt với những sự cố phát sinh từ việc cấu hình Staging chắp vá trên cùng một máy chủ với Production:
- Kết nối chéo cơ sở dữ liệu: File cấu hình của container Staging vô tình trỏ nhầm vào địa chỉ IP của máy chủ cơ sở dữ liệu Production (Tách Database sang VPS riêng qua Private VPC). Một lệnh dọn dẹp dữ liệu test hoặc một script migration thử nghiệm có thể làm thay đổi hoặc mất dữ liệu của khách hàng thật.
- Kích hoạt dịch vụ ngoại vi thật: Khi đưa bản sao lưu database từ Production về Staging mà không làm sạch dữ liệu, các tác vụ chạy nền (Worker) trên Staging có thể tự động gửi hàng loạt email, tin nhắn SMS hoặc kích hoạt cổng thanh toán thật với danh sách khách hàng có trong database.
- Tranh chấp tài nguyên phần cứng: Chạy chung container Staging trên cùng một máy chủ với Production khiến các đợt kiểm thử tải (Load Testing) hoặc quét bảo mật của QA chiếm dụng phần lớn CPU và RAM, khiến hệ điều hành kích hoạt Linux OOM Killer làm gián đoạn các tiến trình web đang phục vụ người dùng.
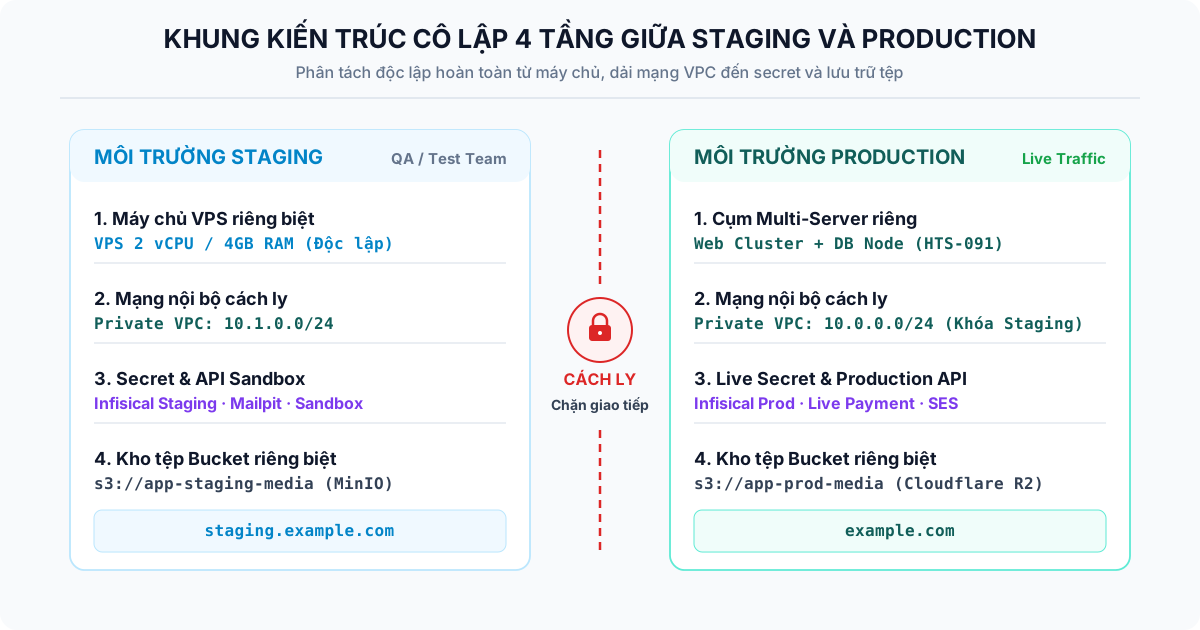
Mô hình cô lập 4 tầng giữa Staging và Production
Để phòng ngừa các nguy cơ trên, hạ tầng doanh nghiệp nên thiết lập ranh giới cách ly rõ ràng trên 4 tầng độc lập:
1. Tầng phần cứng và máy chủ (Compute Isolation)
Staging nên được đặt trên một hoặc nhiều máy chủ VPS độc lập, tách biệt hoàn toàn khỏi cụm máy chủ Production (Lộ trình chuyển dịch Multi-Server). Staging không dùng chung nhân hệ điều hành Linux (Kernel) hay Docker daemon với Production, ngăn ngừa nguy cơ tranh chấp I/O đĩa và bộ nhớ.
2. Tầng mạng nội bộ (Network VPC Isolation)
Hai môi trường được phân bổ vào hai dải mạng riêng biệt (ví dụ: Production dùng 10.0.0.0/24, Staging dùng 10.1.0.0/24). Tường lửa mạng nội bộ được cấu hình để chặn toàn bộ lưu lượng giao tiếp trực tiếp giữa hai dải mạng này.
3. Tầng định danh và biến môi trường (Identity & Secret Isolation)
Áp dụng nguyên tắc phân tầng quyền truy cập (Quản trị quyền truy cập hạ tầng): kỹ sư kiểm thử chỉ có quyền truy cập vào môi trường Staging, không có quyền đọc secret của Production. Mọi API bên thứ ba trên Staging đều phải sử dụng khóa Sandbox/Test Mode.
4. Tầng lưu trữ tệp (Storage Isolation)
Staging sử dụng kho lưu trữ đối tượng (Object Storage Bucket) riêng biệt (như MinIO local hoặc một bucket S3/R2 độc lập), không chia sẻ chung bucket lưu trữ ảnh hay tài liệu với khách hàng thật trên Production.
Thiết lập mạng riêng và ngăn chặn nguy cơ kết nối chéo
Để ngăn chặn tình trạng container Staging kết nối nhầm vào Database Production, bạn cần áp dụng các biện pháp phòng vệ nhiều lớp:
1. Cấu hình tường lửa UFW tại Database Node Production
Tại máy chủ cơ sở dữ liệu Production (10.0.0.20), cấu hình tường lửa chỉ chấp nhận các kết nối cổng 3306 xuất phát từ dải IP của các máy chủ Web Node Production:
# Chỉ cho phép các Web Node Production truy cập database qua cổng 3306
sudo ufw allow from 10.0.0.11 to any port 3306 proto tcp comment "Allow Prod Web 01"
sudo ufw allow from 10.0.0.12 to any port 3306 proto tcp comment "Allow Prod Web 02"

# Chặn toàn bộ lưu lượng từ dải mạng Staging
sudo ufw deny from 10.1.0.0/24 to any port 3306 proto tcp comment "Block Staging VPC"
2. Hứng email thử nghiệm bằng Mailpit Container
Thay vì cấu hình dịch vụ gửi thư thật (Amazon SES, Sendgrid) trên Staging, bạn nên triển khai một container Mailpit (hoặc MailHog) chạy song song với ứng dụng kiểm thử để hứng toàn bộ email phát sinh:
# docker-compose.staging.yml
services:
  mailpit:
    image: axllent/mailpit:latest
    container_name: staging_mailpit
    restart: unless-stopped
    ports:
      - "1025:1025"   # Cổng SMTP để ứng dụng gửi mail test
      - "8025:8025"   # Giao diện Web UI để QA kiểm tra nội dung email
    networks:
      - staging_internal_net
Trong biến môi trường của ứng dụng Staging, bạn chỉ định MAIL_HOST=mailpit và MAIL_PORT=1025. Khi hệ thống kích hoạt gửi thông báo, toàn bộ thư sẽ được lưu trữ trong Mailpit và hiển thị qua giao diện web nội bộ, không có nguy cơ lọt email ra ngoài Internet.
Làm sạch và ẩn danh hóa dữ liệu PII trước khi đưa về Staging
Để Staging có dữ liệu sát với thực tế nhằm phục vụ kiểm thử hiệu năng và truy vấn mà không vi phạm quy định bảo vệ thông tin cá nhân (PII), bạn nên thiết lập một quy trình làm sạch dữ liệu tự động (Data Masking Pipeline).
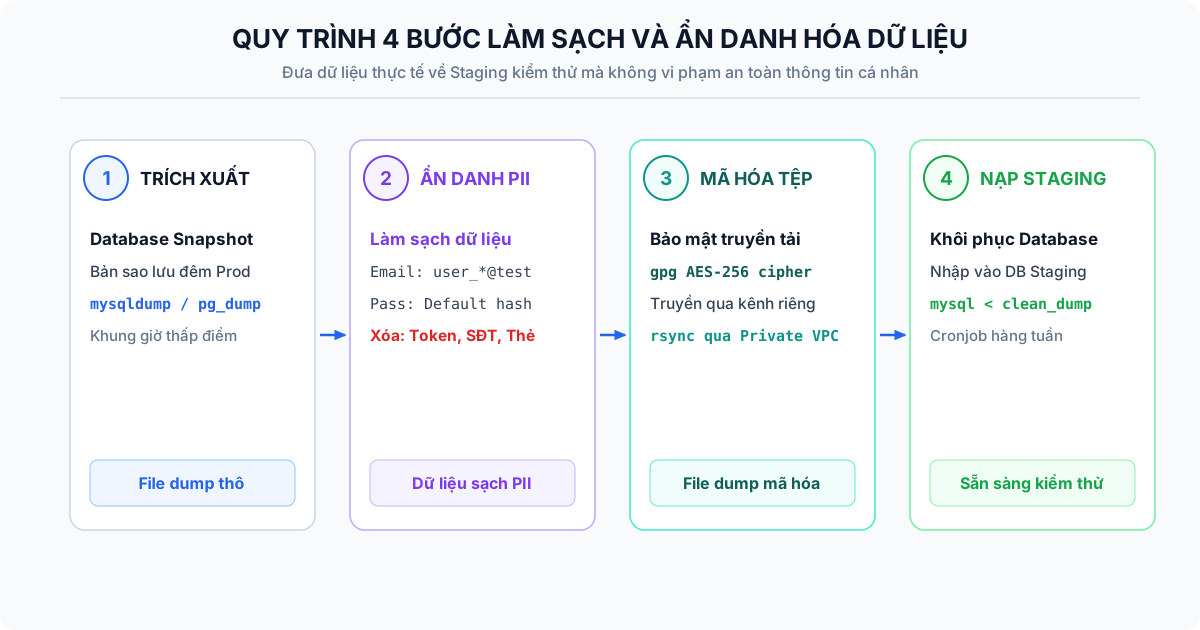
Bước 1: Trích xuất bản sao lưu (Extract)
Tạo bản sao lưu dữ liệu từ bản snapshot đêm của Production vào khung giờ thấp điểm bằng công cụ dòng lệnh tiêu chuẩn:
mysqldump -h 10.0.0.20 -u backup_user -p production_db > /backup/prod_raw.sqlBước 2: Ẩn danh hóa thông tin cá nhân (Sanitize & Mask)
Thực thi script làm sạch để ghi đè toàn bộ thông tin nhạy cảm của người dùng thành dữ liệu giả định:
-- Ẩn danh hóa email nhưng vẫn giữ cấu trúc hợp lệ để kiểm thử
UPDATE users SET email = CONCAT('user_', id, '@staging.local');

-- Đặt lại toàn bộ mật khẩu người dùng về một giá trị test mặc định
UPDATE users SET password_hash = '$2y$10$known_test_hash_for_testing_purposes';

-- Xóa số điện thoại thật, thay bằng số định dạng mẫu
UPDATE users SET phone_number = CONCAT('090000', LPAD(id % 10000, 4, '0'));

-- Xóa sạch các token phiên đăng nhập và lịch sử webhook thanh toán
TRUNCATE TABLE personal_access_tokens;
TRUNCATE TABLE payment_webhook_logs;
Bước 3: Mã hóa tệp trước khi truyền tải (Encrypt)
Nén và mã hóa tệp dữ liệu đã làm sạch bằng GPG trước khi gửi sang máy chủ Staging qua mạng nội bộ:
gpg --symmetric --cipher-algo AES256 -o /backup/clean_dump.sql.gpg /backup/clean_dump.sql
rsync -avz /backup/clean_dump.sql.gpg deploy@10.1.0.15:/staging_backup/
Bước 4: Khôi phục vào cơ sở dữ liệu Staging (Import)
Giải mã và nạp dữ liệu sạch vào Database Staging theo lịch trình định kỳ tự động:
gpg -d /staging_backup/clean_dump.sql.gpg | mysql -h 10.1.0.20 -u staging_user -p staging_dbĐồng bộ cấu hình giữa các môi trường bằng Docker Compose
Theo nguyên lý Dev/Prod Parity trong phương pháp luận The Twelve-Factor App, môi trường Staging cần giữ cấu trúc kỹ thuật giống Production nhiều nhất có thể để giảm thiểu các lỗi "chạy được trên Staging nhưng lỗi khi đưa lên Production":
- Dùng chung Docker Image: Pipeline CI/CD chỉ build mã nguồn thành một Docker Image duy nhất có gắn mã hash git commit (ví dụ:
myapp:sha-abc1234). Image này sau khi vượt qua bài kiểm tra trên Staging sẽ được triển khai nguyên vẹn lên Production (Tự host GitHub Actions Runner). - Cùng ngăn xếp phần mềm (Software Stack): Nếu Production sử dụng Nginx làm reverse proxy, PHP-FPM và Redis làm bộ đệm, Staging cũng phải chạy đúng phiên bản của các dịch vụ đó trên Docker Compose.
- Tách biệt định cỡ tài nguyên: Điểm khác biệt duy nhất giữa hai môi trường là quy mô phần cứng. Production cần cụm nhiều máy chủ chịu tải cao, trong khi Staging có thể chạy trên một máy chủ VPS có định cỡ vừa phải để tiết kiệm chi phí.
Quản lý Secret độc lập theo môi trường với Infisical
Để tránh tình trạng lập trình viên vô tình sao chép file .env chứa mật khẩu Production sang môi trường Staging, bạn nên sử dụng hệ thống quản lý tập trung Infisical trên Docker:
- Tạo 2 môi trường riêng biệt trong dự án Infisical:
StagingvàProduction. - Phân quyền theo vai trò (RBAC): Đội ngũ QA và lập trình viên chỉ được cấp quyền xem và chỉnh sửa secret trong môi trường
Staging. Môi trườngProductionchỉ có Tech Lead và tài khoản CI/CD Runner có quyền truy cập. - Khi khởi chạy container trên Staging, lệnh
infisical run --env=staging -- docker compose up -dsẽ tự động nạp các biến môi trường tương ứng vào bộ nhớ tiến trình mà không lưu file cấu hình văn bản thô trên đĩa.
Luồng phát hành CI/CD với chốt chặn phê duyệt thủ công
Để vận hành quy trình phát hành an toàn, bạn nên chia pipeline CI/CD trên GitHub Actions thành hai luồng tách biệt với cơ chế bảo vệ môi trường (Environment Protection Rules).
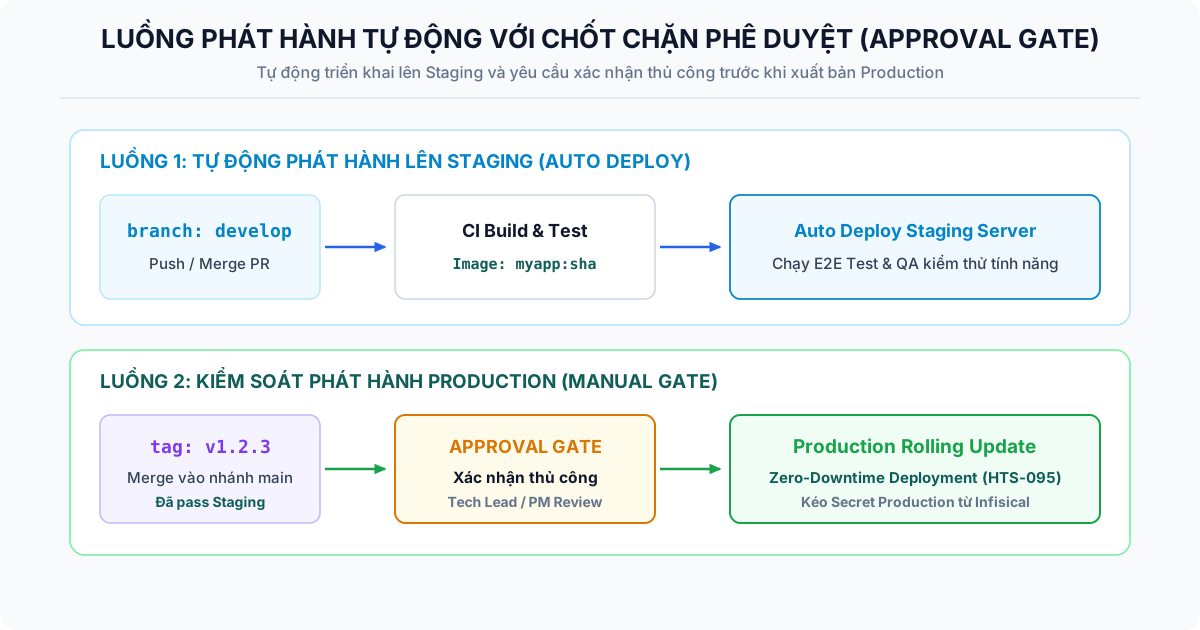
Cấu hình Workflow GitHub Actions (.github/workflows/release-pipeline.yml)
name: Continuous Delivery Pipeline

on:
  push:
    branches:
      - develop
    tags:
      - 'v*.*.*'

jobs:
  build-and-test:
    name: Build Image & Run Tests
    runs-on: [self-hosted, internal-vpc]
    steps:
      - name: Checkout Code
        uses: actions/checkout@v4

      - name: Run Unit Tests
        run: docker run --rm myapp-builder npm test

      - name: Build & Push Docker Image
        run: |
          docker build -t internal-registry.local:5000/app:${{ github.sha }} .
          docker push internal-registry.local:5000/app:${{ github.sha }}

  deploy-staging:
    name: Auto Deploy to Staging
    needs: build-and-test
    if: github.ref == 'refs/heads/develop'
    runs-on: [self-hosted, internal-vpc]
    environment:
      name: staging
      url: https://staging.example.com
    steps:
      - name: Deploy to Staging Host
        run: |
          ssh deploy@10.1.0.15 "docker compose pull && docker compose up -d"

  deploy-production:
    name: Deploy to Production
    needs: build-and-test
    if: startsWith(github.ref, 'refs/tags/v')
    runs-on: [self-hosted, internal-vpc]
    environment:
      name: production # Có cấu hình Required Reviewers trên GitHub
      url: https://example.com
    steps:
      - name: Production Rolling Update
        run: |
          # Triển khai không gián đoạn lên cụm Web Production
          ssh deploy@10.0.0.11 "docker compose pull && docker compose up -d"
          ssh deploy@10.0.0.12 "docker compose pull && docker compose up -d"
Khi có bản phát hành gắn tag v1.2.3, GitHub Actions sẽ tự động dừng pipeline tại bước deploy-production để chờ người quản lý (Tech Lead) nhấn nút phê duyệt thủ công (Approval Gate) trên giao diện quản trị sau khi đã xác nhận kết quả kiểm thử trên Staging.
Checklist nghiệm thu mức độ an toàn môi trường Staging
Trước khi đưa môi trường Staging vào phục vụ quy trình phát hành, hãy kiểm tra danh mục 7 tiêu chí kỹ thuật sau:
- Cô lập dải mạng: Máy chủ Staging có nằm trên dải Private VPC riêng và bị chặn kết nối tới Database Production không?
- Hứng email ngoại vi: Ứng dụng Staging đã trỏ toàn bộ cấu hình gửi mail về dịch vụ giả lập (Mailpit) chưa?
- API bên thứ ba: Toàn bộ khóa cổng thanh toán, SMS và định danh trên Staging đã chuyển sang chế độ Sandbox/Test chưa?
- Làm sạch dữ liệu PII: Quy trình import database vào Staging đã có bước ghi đè email, mật khẩu và xóa dữ liệu cá nhân nhạy cảm chưa?
- Độc lập kho tệp: Staging có đang sử dụng bucket lưu trữ tệp riêng biệt, không đọc/ghi chung với Production không?
- Bảo mật Secret: Mật khẩu và thông tin cấu hình Staging đã được quản lý tách rời trên Infisical chưa?
- Chốt chặn phê duyệt: Pipeline CI/CD đã thiết lập Manual Approval Gate trước khi phát hành lên Production chưa?
Chuẩn bị hạ tầng cho kỹ thuật Canary Release
Sau khi hoàn thiện môi trường Staging độc lập và an toàn, bạn có thể tiếp tục hoàn thiện chu trình phát hành phần mềm với các kỹ thuật chuyên sâu tiếp theo:
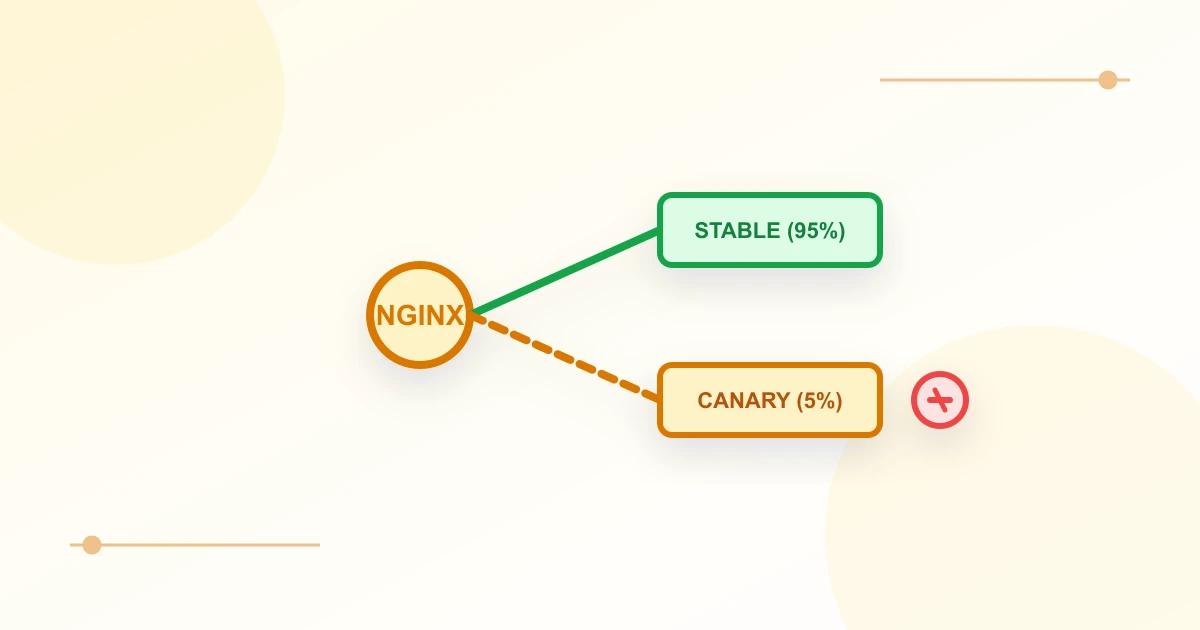
- Phát hành theo tỷ lệ: Kỹ thuật Canary Release và tự động Rollback trong CI/CD để theo dõi phản hồi của người dùng trước khi mở rộng phiên bản mới ra toàn bộ hệ thống.
- Tiêu chuẩn kiểm thử: Checklist nghiệm thu pipeline CI/CD trước khi bàn giao để chuẩn hóa quy trình phát hành cho toàn bộ đội ngũ phát triển.