Tự triển khai các công cụ nội bộ (Self-hosted) trên máy chủ riêng giúp doanh nghiệp và đội ngũ kỹ thuật làm chủ dữ liệu, tùy biến tính năng và giảm bớt chi phí đăng ký thuê bao hàng tháng của các dịch vụ SaaS. Tuy nhiên, chi phí của một giải pháp tự host không dừng lại ở hóa đơn thuê VPS.
Một hệ thống hoạt động ổn định đòi hỏi chi phí vận hành vô hình bao gồm thời gian thiết lập hạ tầng, duy trì quy trình sao lưu và kiểm thử phục hồi, giám sát hiệu năng cũng như trách nhiệm xử lý sự cố khi dịch vụ gián đoạn. Việc xác định rõ ma trận đánh giá giữa tự host và sử dụng dịch vụ đám mây giúp bạn đưa ra quyết định kiến trúc chính xác, tránh tình trạng hệ thống tự host trở thành gánh nặng vận hành cho đội ngũ kỹ thuật.
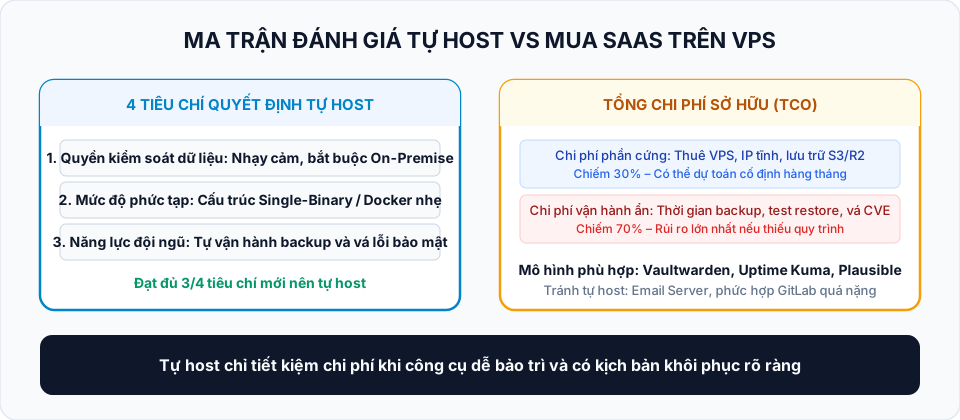
1. Tổng chi phí sở hữu (TCO) của một hệ thống tự host
Khi cân nhắc tự host một ứng dụng (ví dụ trình quản lý mật khẩu Vaultwarden, hệ thống giám sát Uptime Kuma hoặc phần mềm lưu trữ tệp Nextcloud), một sai lầm phổ biến là chỉ lấy giá thuê VPS hàng tháng (khoảng 10 đến 20 USD) để so sánh trực tiếp với mức phí thuê bao hàng tháng của các nền tảng SaaS thương mại.
Trên thực tế, tổng chi phí sở hữu (Total Cost of Ownership - TCO) trong vòng đời 1 đến 3 năm của một phần mềm tự host bao gồm bốn nhóm chi phí chính:
Chi phí tài nguyên tính toán và lưu trữ ngoài
Để một dịch vụ tự host đạt mức độ tin cậy trong môi trường doanh nghiệp, cấu hình phần cứng tối thiểu thường đòi hỏi:
- Máy chủ VPS chính: CPU và RAM đủ đáp ứng cả ứng dụng lẫn hệ quản trị cơ sở dữ liệu (PostgreSQL, MySQL hoặc SQLite).
- Dung lượng lưu trữ đính kèm (Block Storage/NVMe SSD): Đảm bảo tốc độ đọc ghi dữ liệu và đủ chỗ cho việc tăng trưởng dữ liệu trong 6 đến 12 tháng.
- Băng thông mạng truyền tải dữ liệu nội bộ.
- Dung lượng lưu trữ bản sao lưu độc lập (Off-site Backup Storage): Chi phí lưu trữ các bản snapshot và tệp nén sao lưu trên các dịch vụ lưu trữ đối tượng đám mây độc lập (như Cloudflare R2, AWS S3 hoặc Backblaze B2) nhằm phòng ngừa trường hợp toàn bộ cụm máy chủ VPS gặp sự cố vật lý.
Chi phí thời gian kỹ thuật (Labor Cost)
Đây là thành phần chi phí lớn nhất nhưng thường bị bỏ qua trong bảng dự toán ban đầu:
- Thời gian thiết lập ban đầu: Đóng gói Docker Compose, cấu hình Reverse Proxy (Nginx/Traefik), cấp phát chứng chỉ SSL tự động, thiết lập tường lửa phân vùng mạng và cấu hình bảo vệ truy cập.
- Thời gian bảo trì định kỳ hàng tháng: Rà soát dung lượng đĩa, theo dõi bản vá bảo mật của hệ điều hành và cập nhật các container image.
- Thời gian xử lý việc nâng cấp phiên bản lớn (Major Upgrade): Khi ứng dụng thay đổi cấu trúc bảng cơ sở dữ liệu (Database Schema Migration) hoặc cập nhật thư viện phụ thuộc, kỹ sư phải đọc kỹ tài liệu ghi chú phát hành (Release Notes), sao lưu dữ liệu trước khi chạy migrate và thử nghiệm khả năng tương thích.
Chi phí kiểm thử phục hồi thực tế (Restore Drill)
Một bản sao lưu chưa từng được chạy thử nghiệm khôi phục là một bản sao lưu không có giá trị đảm bảo an toàn. Tương tự như nguyên tắc cốt lõi trong chiến lược backup VPS cho doanh nghiệp nhỏ, dữ liệu chỉ thực sự an toàn khi bạn đã diễn tập khôi phục thành công.
Đội ngũ kỹ thuật phải dành ra định kỳ mỗi quý một khoảng thời gian để tải các tệp sao lưu từ đám mây về một máy chủ thử nghiệm biệt lập, thực hiện quy trình khôi phục hoàn chỉnh và kiểm tra tính toàn vẹn của dữ liệu. Chi phí này bao gồm thời gian làm việc của kỹ sư và chi phí tài nguyên máy chủ staging tạm thời.
Chi phí rủi ro và trách nhiệm trực gác sự cố (Incident & SLA Cost)
Khi sử dụng dịch vụ SaaS, nhà cung cấp cam kết thỏa thuận mức dịch vụ (SLA) và sở hữu một đội ngũ kỹ sư hạ tầng trực 24/7 để khắc phục sự cố phần cứng, đường truyền hoặc lỗi phần mềm.
Khi bạn tự host:
- Mọi sự cố gián đoạn (VPS hết RAM, database bị khóa bảng, chứng chỉ SSL hết hạn bất ngờ) đều do kỹ sư nội bộ chịu trách nhiệm khắc phục.
- Nếu hệ thống gặp sự cố ngoài giờ làm việc hoặc vào ngày nghỉ, kỹ sư phải gián đoạn công việc cá nhân để đăng nhập máy chủ xử lý, tạo ra chi phí áp lực vận hành và làm gián đoạn dòng công việc chính của doanh nghiệp.
2. Ma trận 4 tiêu chí: Khi nào nên tự host, khi nào nên mua SaaS?
Để đưa ra quyết định có cơ sở kỹ thuật và kinh tế, bạn có thể áp dụng khung đánh giá dựa trên bốn tiêu chí dưới đây:
Tiêu chí 1: Quyền kiểm soát và tính riêng tư của dữ liệu (Data Sovereignty)
Đây là yếu tố mang tính quyết định tiên quyết:
- Nên tự host: Các ứng dụng lưu trữ thông tin cực kỳ nhạy cảm như kho mật khẩu nội bộ công ty (Vaultwarden), mã khóa truy cập API, tài liệu hợp đồng nội bộ, hoặc dữ liệu khách hàng chịu sự ràng buộc nghiêm ngặt của các quy định bảo mật dữ liệu. Việc dữ liệu được mã hóa và lưu trữ hoàn toàn trên máy chủ riêng giúp bạn loại bỏ rủi ro lộ lọt từ nhà cung cấp bên thứ ba.
- Nên dùng SaaS: Dữ liệu thông thường, ít tính bảo mật cốt lõi hoặc các dữ liệu phục vụ mục đích truyền thông công khai.
Tiêu chí 2: Mô hình định giá theo đầu người (Per-Seat Pricing)
Nhiều dịch vụ SaaS áp dụng cách tính phí theo số lượng tài khoản người dùng hoạt động (ví dụ từ 5 đến 15 USD cho mỗi người dùng mỗi tháng):
- Nên tự host: Khi quy mô nhân sự của doanh nghiệp từ 30 đến 100 người trở lên, chi phí thuê bao SaaS hàng năm có thể tăng lên hàng nghìn đến chục nghìn USD. Trong khi đó, một phiên bản phần mềm tự host ổn định (như Mattermost cho trao đổi nội bộ hoặc Vaultwarden cho quản lý mật khẩu) chỉ cần một VPS tầm trung (4GB đến 8GB RAM) với chi phí phần cứng cố định chỉ vài chục USD mỗi tháng. Hiệu quả kinh tế lúc này hoàn toàn nghiêng về phương án tự host.
- Nên dùng SaaS: Khi nhóm làm việc chỉ có từ 3 đến 5 người. Ở quy mô này, chi phí thuê bao SaaS rất thấp và không bõ công sức bỏ ra để tự quản trị máy chủ riêng.
Tiêu chí 3: Tần suất thay đổi tính năng và mức độ phụ thuộc hệ sinh thái
Đặc thù kỹ thuật của từng loại phần mềm quyết định mức độ nặng nhọc trong bảo trì:
- Nên tự host: Các công cụ tiện ích hạ tầng mang tính khép kín, độc lập và cấu hình ít thay đổi sau khi đã vận hành ổn định. Các ví dụ điển hình gồm: Uptime Kuma (giám sát endpoint), Grafana Loki (tập trung log), Restic (chạy backup tự động). Những phần mềm này hiếm khi gặp lỗi phát sinh do các thay đổi từ thế giới bên ngoài.
- Nên dùng SaaS: Các phần mềm đòi hỏi sự tích hợp liên tục với hàng chục dịch vụ bên ngoài luôn thay đổi giao thức (như cổng thanh toán ngân hàng, hệ thống CRM kết nối mạng xã hội, dịch vụ gửi email marketing đòi hỏi duy trì độ uy tín IP gửi thư chống vào hòm spam). Việc tự duy trì các hệ thống phụ thuộc phức tạp này sẽ tiêu tốn toàn bộ thời gian của đội ngũ kỹ thuật.
Tiêu chí 4: Năng lực và nguồn lực vận hành của đội ngũ kỹ thuật
Tự host không dành cho những đội ngũ chưa có nền tảng quản trị hệ thống:
- Nếu tổ chức có kỹ sư quen thuộc với hệ điều hành Linux, thành thạo Docker Compose, hiểu rõ cơ chế reverse proxy và biết cách viết script tự động hóa kiểm tra sao lưu: Phương án tự host là hoàn toàn khả thi và an toàn.
- Nếu tổ chức không có nhân sự chuyên trách quản trị hệ thống: Việc tự host sẽ biến máy chủ thành một mục tiêu dễ bị tấn công mạng hoặc đối mặt với nguy cơ mất trắng dữ liệu khi ổ đĩa bị hỏng mà không có bản sao lưu hợp lệ. Trong trường hợp này, chi phí trả cho SaaS thực chất là chi phí mua sự an toàn và giải phóng nguồn lực.
3. Năm tiêu chuẩn vận hành bắt buộc trước khi đưa vào Production
Nếu sau khi đánh giá qua ma trận, bạn quyết định tự host một dịch vụ trên VPS, hệ thống đó bắt buộc phải đáp ứng đủ năm tiêu chuẩn kỹ thuật sau đây trước khi công bố cho người dùng nội bộ sử dụng:
1. Kiến trúc mạng an toàn và Zero Trust
Tuyệt đối không mở trực tiếp các cổng mạng của ứng dụng (như 3000, 8080, 9000) ra dải IP công cộng của VPS:
- Đặt toàn bộ các container trong mạng nội bộ của Docker (
docker network create internal-net). - Sử dụng một Reverse Proxy chuẩn mực (Nginx hoặc Traefik) để tiếp nhận kết nối, xử lý chứng chỉ SSL/TLS và chuyển tiếp traffic.
- Với các trang quản trị nội bộ cực kỳ quan trọng, hãy đưa toàn bộ truy cập vào mạng riêng ảo bằng cách cân nhắc giải pháp Cloudflare Tunnel hay WireGuard cho truy cập nội bộ. Nhờ đó, người ngoài Internet hoàn toàn không thể quét thấy cổng dịch vụ của bạn trên bản đồ mạng.
2. Chiến lược sao lưu tự động theo quy tắc 3-2-1
Dữ liệu của dịch vụ tự host phải có phương án bảo vệ độc lập với sự sống còn của VPS:
- Sao lưu nhất quán dữ liệu (Consistent Backup): Không sao chép trực tiếp file cơ sở dữ liệu khi container đang chạy ghi. Phải dùng lệnh dump chuyên dụng (ví dụ
pg_dumpcho PostgreSQL,mysqldumpcho MySQL hoặcsqlite3 .backupcho SQLite). - Đẩy bản sao lưu ra ngoài máy chủ (Off-site): Sử dụng các công cụ chuyên dụng như trong bài so sánh Restic và Borg Backup cho VPS để mã hóa bản dump và thư mục volume, sau đó đẩy lên Cloudflare R2 hoặc S3.
- Thiết lập vòng đời lưu trữ (Retention Policy): Giữ 7 bản sao lưu ngày gần nhất, 4 bản sao lưu tuần và 3 bản sao lưu tháng để tối ưu dung lượng lưu trữ.
3. Giám sát tài nguyên và cảnh báo tức thời
Đừng đợi đến khi người dùng thông báo dịch vụ bị sập mới bắt đầu kiểm tra máy chủ:
- Thiết lập một tiến trình kiểm tra sức khỏe độc lập (Healthcheck) gửi HTTP ping định kỳ vào endpoint của ứng dụng.
- Cấu hình cảnh báo tự động về Telegram, Slack hoặc Discord khi:
- Container tự khởi động lại bất thường.
- Dung lượng ổ đĩa sử dụng vượt quá ngưỡng 80%.
- Bộ nhớ RAM hoặc CPU duy trì ở mức cao trên 90% liên tục trong 10 phút.
4. Quy trình cập nhật phiên bản có kiểm soát
Không bao giờ sử dụng thẻ :latest trong file cấu hình docker-compose.yml trên môi trường sản xuất:
- Luôn chỉ định rõ ràng số phiên bản của image, ví dụ:
vaultwarden/server:1.30.5. - Trước khi nâng cấp lên phiên bản mới:
- Đọc phần Breaking Changes trong Release Notes của dự án mã nguồn mở.
- Tạo một bản snapshot sao lưu toàn bộ thư mục dữ liệu và database.
- Thay đổi số phiên bản trong file compose và chạy lệnh cập nhật.
- Nếu phát sinh lỗi không tương thích, lập tức đổi lại số phiên bản cũ để khôi phục trạng thái hoạt động ngay lập tức.
5. Cấu hình giới hạn tài nguyên Docker (Resource Constraints)
Trên một VPS chạy nhiều dịch vụ tự host, một container gặp lỗi rò rỉ bộ nhớ (Memory Leak) có thể ngốn sạch RAM và kích hoạt OOM Killer của Linux đánh sập các tiến trình quan trọng khác.
Luôn khai báo giới hạn phần cứng trong file docker-compose.yml:
services:
  app-service:
    image: my-service:2.1.0
    restart: unless-stopped
    deploy:
      resources:
        limits:
          cpus: '1.5'
          memory: 1024M
        reservations:
          memory: 256M
4. Bảng tổng hợp đánh giá một số công cụ tự host phổ biến
Bảng dưới đây phân loại mức độ khuyến nghị và độ phức tạp vận hành của các công cụ tự host mã nguồn mở thường gặp trong doanh nghiệp:
| Tên công cụ | Mục đích sử dụng | Độ khó vận hành | Đánh giá khuyến nghị tự host |
|---|---|---|---|
| Vaultwarden | Quản lý mật khẩu nội bộ | Thấp - Trung bình | Rất nên tự host: Dữ liệu nhạy cảm cao, tiết kiệm chi phí rất lớn so với Bitwarden Cloud / 1Password, tài nguyên tiêu thụ siêu nhẹ (Rust). |
| Uptime Kuma | Giám sát website & uptime | Thấp | Rất nên tự host: Cài đặt đơn giản, ít lỗi vặt, hỗ trợ cảnh báo đa kênh, hoạt động ổn định trên VPS nhỏ. |
| Grafana Loki + Vector | Thu thập và truy vấn log | Trung bình | Nên tự host: Thay thế hoàn hảo cho cụm ELK cồng kềnh, chi phí lưu trữ log thấp, phù hợp cụm VPS vừa và nhỏ. |
| Nextcloud | Lưu trữ tệp và cộng tác | Cao | Cân nhắc kỹ: Đòi hỏi cấu hình tối ưu PHP, Redis cache, database lớn và quy trình bảo trì dữ liệu dung lượng lớn rất phức tạp. |
| Mail Server (Mailcow/iRedMail) | Máy chủ email doanh nghiệp | Rất cao | Không khuyến khích: Tốn rất nhiều thời gian duy trì độ uy tín IP, xử lý blacklist thư rác và các quy định SPF/DKIM/DMARC khắt khe. |
Tự host không phải là bài toán cắt giảm chi phí bằng mọi giá, mà là sự lựa chọn chiến lược về quyền sở hữu dữ liệu và tính chủ động trong kỹ thuật. Khi hiểu rõ tổng chi phí sở hữu thực tế và tuân thủ các tiêu chuẩn vận hành nghiêm ngặt, hệ thống tự host trên VPS sẽ trở thành một tài sản công nghệ ổn định, an toàn và mang lại hiệu quả bền vững cho tổ chức.