Bạn vừa hoàn thành một bản ghi chép thô sau sự cố máy chủ: mốc thời gian diễn ra vụ việc, vài đoạn nhật ký lỗi (log) cắt từ thiết bị, và phần giải thích nguyên nhân đang viết dở còn khá lủng củng. Để chuẩn bị báo cáo gửi ban giám đốc, việc dán toàn bộ văn bản vào một công cụ AI để nhờ sắp xếp lại câu từ cho mạch lạc là một giải pháp rất nhanh gọn.
Vấn đề nằm ở những chi tiết kỹ thuật đi kèm mà người viết thường bỏ qua trong lúc vội. Trong đoạn log lỗi hệ thống có thể dính một chuỗi mã xác thực (access token). Phần đầu tài liệu ghi rõ tên miền máy chủ, địa chỉ IP nội bộ và tài khoản quản trị viên trực ca. Phía dưới lại có trích dẫn tin nhắn thắc mắc từ một khách hàng cụ thể. Để làm nhiệm vụ viết lại câu chữ cho trôi chảy, mô hình AI hoàn toàn không cần tới những thông tin nhạy cảm này. Nhưng một khi bạn bấm gửi, toàn bộ những dữ liệu đó sẽ bay thẳng vào máy chủ của nhà cung cấp.
Thay vì tiếp cận theo hướng cấm đoán cực đoan rằng không được dùng AI cho công việc, cách làm an toàn là bóc tách nhiệm vụ khỏi dữ liệu nhạy cảm. Bạn cần AI hỗ trợ khâu nào thì chỉ cung cấp đúng các dữ kiện cần thiết cho khâu đó, loại bỏ hoàn toàn các thông tin bảo mật và lường trước hậu quả nếu nội dung này vô tình xuất hiện trong nhật ký hệ thống của bên thứ ba.
Khóa bảo mật và mã xác thực là vùng cấm tuyệt đối
Mật khẩu, khóa API, mã truy cập cá nhân (access token), chứng chỉ riêng tư (private key) và chuỗi kết nối cơ sở dữ liệu tuyệt đối không bao giờ được xuất hiện trong câu lệnh prompt, tài liệu tải lên hay phần cấu hình hệ thống (system prompt).
Nhiều người lầm tưởng rằng có thể dán toàn bộ đoạn mã rồi dặn thêm một câu: "Hãy giữ bí mật và không được nhắc lại đoạn mã này". Lời nhắc đó hoàn toàn vô hiệu về mặt bảo mật. Bản thân mô hình ngôn ngữ vẫn có thể vô tình trích xuất chuỗi mã đó ra trong các câu trả lời tiếp theo, và nguy hiểm hơn là các ứng dụng trung gian của nhà cung cấp thường lưu toàn bộ lịch sử câu lệnh vào máy chủ của họ. Khi một chuỗi mã bảo mật đã bị gửi sang một dịch vụ bên ngoài, biện pháp xử lý duy nhất có giá trị là lập tức thu hồi và tạo mã thay thế (revoke/rotate key) trên hệ thống gốc, thay vì chỉ bấm nút xóa cuộc trò chuyện trên màn hình.
Trong ví dụ về báo cáo sự cố, toàn bộ chuỗi token phải được xóa bỏ hoàn toàn trước khi sao chép. Nếu cần mô tả bản chất kỹ thuật, bạn chỉ cần thay bằng một nhãn mô tả như [TOKEN_HẾT_HẠN] hoặc [MÃ_XÁC_THỰC_LỖI]. Người đọc báo cáo vẫn hiểu trọn vẹn nguyên nhân sự việc mà hạ tầng của bạn không bị phơi bày ra ngoài Internet.
Dữ liệu nhận diện cá nhân không chỉ dừng lại ở họ và tên
Nhiều người cho rằng chỉ cần xóa tên người là dữ liệu đã được ẩn danh an toàn. Trong thực tế, địa chỉ email, số điện thoại cá nhân, mã vé hỗ trợ (ticket ID), địa chỉ IP, mã nhân viên và một chuỗi sự kiện diễn ra ở một mốc giờ đặc biệt hoàn toàn có thể kết hợp lại để chỉ đích danh một cá nhân cụ thể.
Giả sử trong báo cáo sự cố có câu: “Tài khoản kế toán duy nhất đăng nhập vào hệ thống lúc 22:15 từ địa chỉ IP này”. Dù bạn đã thay tên kế toán viên bằng chữ [NHÂN_VIÊN], bất kỳ ai trong nội bộ đọc vào cũng biết chính xác người đó là ai. Để phục vụ việc sửa câu từ, những chi tiết chỉ điểm này hoàn toàn thừa thãi. Bạn có thể viết lại thành: “Một tài khoản có quyền truy cập đăng nhập ngoài giờ làm việc từ một địa chỉ mạng chưa xác thực”.
Bạn cũng cần phân biệt giữa quyền truy cập nội bộ và quyền chia sẻ ra ngoài. Việc bạn được giao quyền đọc vé hỗ trợ để khắc phục lỗi không cho phép bạn tự ý chuyển nội dung trao đổi đó sang một công cụ AI của bên thứ ba. Trừ khi công ty đã có thỏa thuận bảo mật dữ liệu chính thức với nhà cung cấp phần mềm, nguyên tắc an toàn nhất vẫn là giữ lại toàn bộ các thông tin định danh bên trong mạng nội bộ.
Tài liệu nội bộ và dữ liệu của đối tác luôn cần ranh giới riêng
Kế hoạch phát hành sản phẩm chưa công bố, điều khoản hợp đồng kinh tế, mã nguồn phần mềm tự phát triển và báo cáo tài chính nội bộ đều là những tài sản có thể gây thiệt hại lớn nếu bị lộ ra ngoài. Những tài liệu này không nên dùng để thử nghiệm nhanh trên các tài khoản AI cá nhân hoặc các gói dịch vụ miễn phí trên mạng.
Đối với dữ liệu của khách hàng hoặc đối tác, vấn đề còn gắn liền với nghĩa vụ pháp lý và hợp đồng. Khách hàng gửi cho bạn một file cấu hình hoặc ảnh chụp màn hình chứa dữ liệu nghiệp vụ để nhờ hỗ trợ kỹ thuật; điều đó chỉ cho phép bạn dùng dữ liệu đó để phục vụ công việc của họ, chứ không cho phép bạn chuyển tiếp file đó sang một nền tảng trí tuệ nhân tạo bên thứ ba để xử lý hộ. Việc một nhà cung cấp AI tuyên bố hệ thống của họ đạt chuẩn bảo mật cao cũng không tự động biến hành vi chia sẻ của bạn thành hợp lệ.
Trong các đợt chạy thử quy trình, giải pháp an toàn nhất là tạo một bộ dữ liệu giả lập có cấu trúc tương đương. Một bản hợp đồng giả lập vẫn có các điều khoản mẫu, mốc thời gian và các bên tham gia; một vé hỗ trợ giả lập vẫn có mã lỗi, triệu chứng và thời điểm phát sinh. Bạn hoàn toàn có thể kiểm tra xem công cụ AI có hiểu đúng cấu trúc và trả về định dạng mong muốn hay không mà không cần đặt bất kỳ dữ liệu nhạy cảm nào vào vòng nguy hiểm.
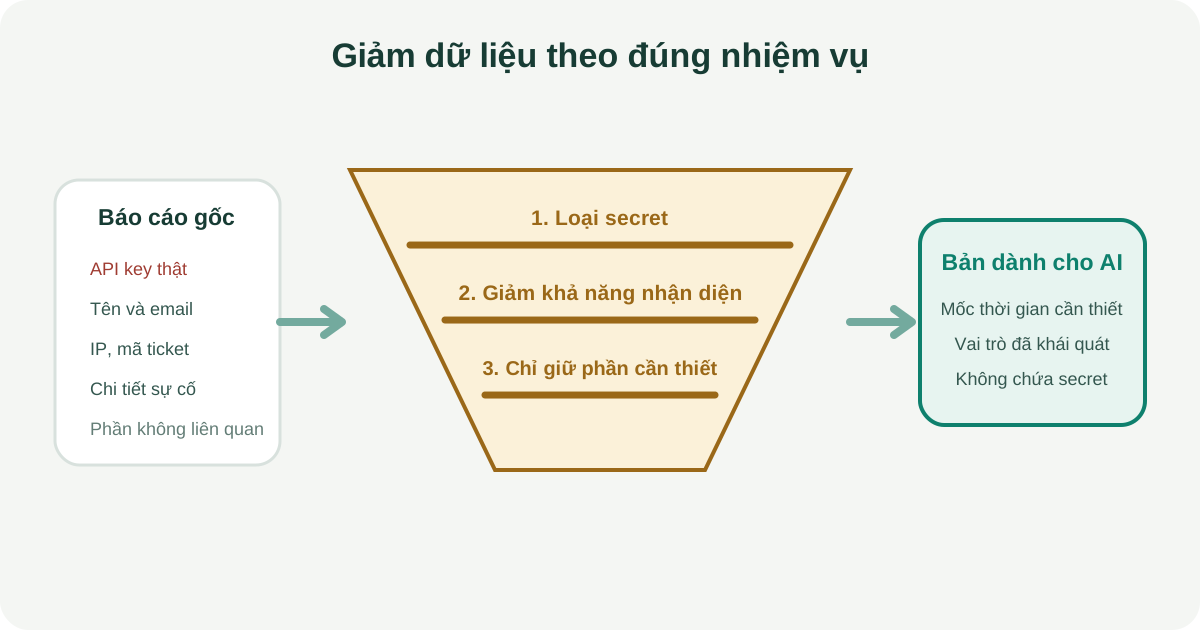
Kỹ thuật giảm thiểu dữ liệu: Chỉ cung cấp đúng những gì phục vụ nhiệm vụ
Quay lại tình huống viết báo cáo sự cố. Nếu mục tiêu duy nhất của bạn là nhờ AI sắp xếp lại trình tự thời gian và trau chuốt câu chữ, bạn hoàn toàn có thể tạo riêng một bản tóm lược sạch để đưa vào câu lệnh:
09:05 — Hệ thống ghi nhận số lượng lỗi xác thực tăng đột biến.
09:12 — Nhóm vận hành phát hiện chứng chỉ dịch vụ nội bộ đã hết hạn.
09:18 — Cập nhật chứng chỉ mới và khởi động lại tiến trình xử lý.
09:23 — Thao tác đăng nhập thử nghiệm thành công.
09:40 — Hệ thống giám sát xác nhận các chỉ số ổn định trở lại.
Bản tóm lược này chứa đầy đủ các mốc thời gian và hành vi kỹ thuật để mô hình AI viết lại thành một đoạn văn hoàn chỉnh. Nó hoàn toàn sạch bóng các địa chỉ IP máy chủ, tên miền thật, mã xác thực hay tên của các kỹ thuật viên trực ca. Sau khi AI trả về một bản viết trôi chảy, bạn chỉ việc sao chép đoạn văn đó về tài liệu nội bộ trên máy tính của mình và tự điền lại các thông số kỹ thuật chính xác.
Trong trường hợp nhiệm vụ đòi hỏi phải giữ lại mối liên hệ giữa các thành phần kỹ thuật, hãy áp dụng kỹ thuật thay thế định danh nhất quán (consistent masking). Thay vì xóa bỏ ngẫu nhiên, bạn hãy đổi tên các máy chủ và tài khoản thành các nhãn quy ước như [MAY_CHU_A], [MAY_CHU_B] và [TAI_KHOAN_QUAN_TRI]. Mô hình AI vẫn hiểu được tiến trình lỗi lan truyền từ máy chủ A sang máy chủ B như thế nào, nhưng toàn bộ hạ tầng thực tế của bạn vẫn được giấu kín.
Một mẹo kiểm tra rất hiệu quả trước khi bấm gửi là tự đặt câu hỏi: "Nếu mình bỏ thêm trường thông tin này đi, AI có còn làm được việc không?". Nếu câu trả lời là vẫn làm được, hãy xóa trường dữ liệu đó ngay lập tức mà không cần đắn đo.
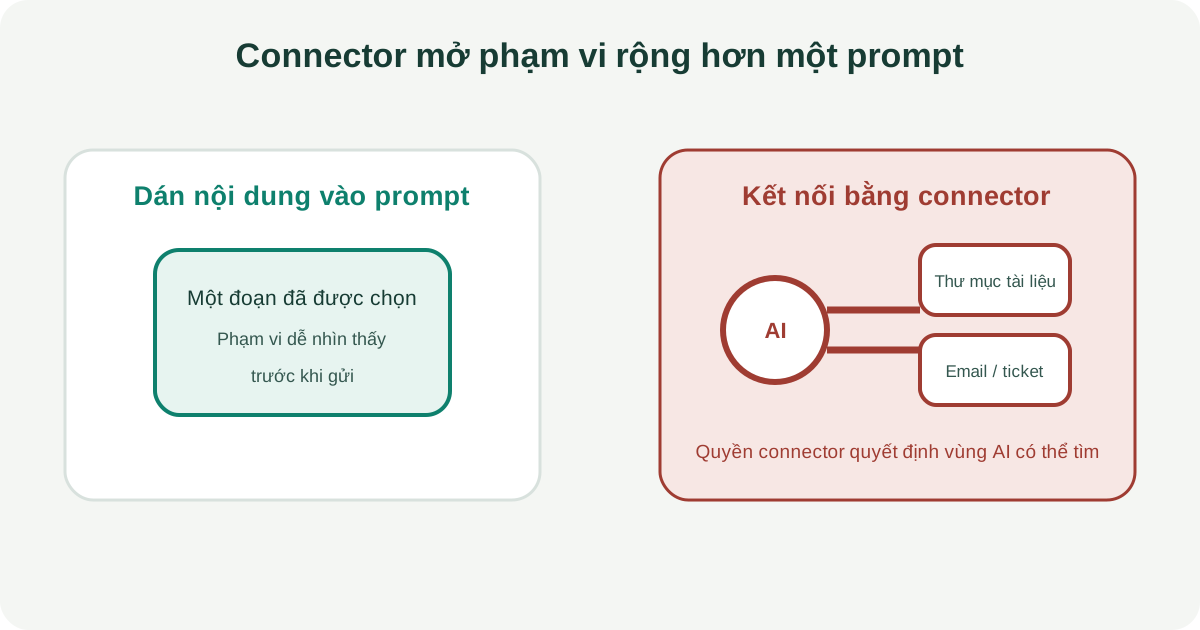
Cổng kết nối tự động mở rộng vùng dữ liệu lớn hơn nhiều so với một câu lệnh
Thao tác sao chép một đoạn văn bản ngắn rồi dán vào khung chat là hành động có phạm vi ảnh hưởng khá hẹp và dễ kiểm soát bằng mắt. Ngược lại, việc bạn bấm nút liên kết công cụ AI với tài khoản Google Drive, hòm thư điện tử, kênh Slack hay kho mã nguồn của công ty lại mở toang cánh cửa vào một vùng dữ liệu khổng lồ. Khi người dùng đặt một câu hỏi vu vơ, công cụ AI có thể tự động quét và lập chỉ mục (index) hàng nghìn văn bản nội bộ phía sau để tìm câu trả lời.
Khi thiết lập các cổng kết nối này, bạn cần áp dụng nguyên tắc phân quyền tối thiểu:
- Giới hạn quyền truy cập vào một thư mục tài liệu thử nghiệm riêng biệt, thay vì cấp quyền trên toàn bộ không gian lưu trữ chung.
- Chỉ cấp quyền đọc văn bản, tuyệt đối không cấp quyền chỉnh sửa, chia sẻ hoặc xóa file nếu công cụ không thực sự cần làm nhiệm vụ đó.
- Đảm bảo công cụ AI tôn trọng cơ chế phân quyền gốc: nhân viên chỉ được phép nhận câu trả lời từ những tài liệu mà bản thân họ có quyền đọc trên hệ thống nội bộ.
- Khi ngắt kết nối, toàn bộ mã ủy quyền (token) phải được thu hồi và các bản sao dữ liệu đã lập chỉ mục trên máy chủ của công cụ phải được dọn dẹp sạch sẽ.
Đặc biệt, kết quả đầu ra do AI sinh ra cũng mang tính bảo mật tương đương với tài liệu nguồn. Nếu mô hình đọc một văn bản mật để tạo ra một bản tóm tắt ngắn, bản tóm tắt đó vẫn là tài liệu mật của doanh nghiệp. Lịch sử câu lệnh, các file xuất ra và các bản ghi nhật ký hệ thống đều cần được bảo vệ theo cùng một tiêu chuẩn an toàn thông tin.
Ma trận hành động mặc định cho từng loại dữ liệu
Thay vì phân vân giữa khái niệm nhạy cảm hay không nhạy cảm một cách trừu tượng, bạn có thể áp dụng các hành động dứt khoát theo bảng phân loại sau:
| Loại dữ liệu | Hành động mặc định bắt buộc |
|---|---|
| Mật khẩu, khóa API, access token, private key | Cấm tuyệt đối không gửi; lập tức thu hồi và đổi khóa mới nếu phát hiện đã lộ |
| Dữ liệu cá nhân, thông tin khách hàng, số điện thoại | Dừng lại để kiểm tra thẩm quyền; ưu tiên dùng dữ liệu giả lập hoặc lược bỏ thông tin định danh |
| Báo cáo tài chính, hợp đồng, mã nguồn độc quyền | Chỉ đưa vào hệ thống khi có văn bản cam kết bảo mật riêng; chỉ tách đúng phần văn bản cần xử lý |
| Dữ liệu do đối tác hoặc khách hàng gửi cho công ty | Không tự ý mang đi xử lý trên các công cụ bên ngoài nếu chưa có sự đồng ý của chủ sở hữu |
| Nhật ký máy chủ (log) và file cấu hình hạ tầng | Loại bỏ toàn bộ địa chỉ IP thật, tên miền nội bộ, token và sơ đồ kết nối hệ thống |
| Tài liệu kỹ thuật công khai trên Internet | Có thể sử dụng, nhưng phải kiểm tra lại phiên bản phần mềm để tránh việc AI trộn lẫn kiến thức cũ |
Đọc kỹ chính sách theo đúng gói tài khoản đang sử dụng
Cùng một sản phẩm AI, nhưng chính sách bảo vệ dữ liệu giữa gói miễn phí, gói cá nhân có trả phí và gói dành cho tổ chức (Enterprise) thường khác nhau hoàn toàn. Nhiều nhà cung cấp ghi rõ trong điều khoản sử dụng rằng các tài khoản thông thường sẽ mặc định bị thu thập dữ liệu trò chuyện để cải thiện mô hình, trong khi chỉ các gói doanh nghiệp ký hợp đồng riêng mới được áp dụng cơ chế không lưu trữ và không huấn luyện (zero data retention).
Đừng dừng lại ở các khẩu hiệu quảng cáo chung chung như "bảo mật chuẩn doanh nghiệp". Bạn cần tìm đúng tài liệu cam kết dịch vụ cho gói tài khoản mình đang dùng và kiểm tra rõ: dữ liệu của bạn được lưu trong bao nhiêu ngày, các đối tác hạ tầng phụ trợ (subprocessors) của họ gồm những ai, và công ty có quyền yêu cầu xóa vĩnh viễn toàn bộ dữ liệu khi ngừng sử dụng hay không.
Xử lý như một sự cố bảo mật ngay khi phát hiện gửi nhầm dữ liệu
Trong lúc làm việc gấp rút, việc sơ suất dán nhầm một đoạn mã chứa access token hoặc tải nhầm một file hợp đồng có giá trị cao lên công cụ AI là sự cố hoàn toàn có thể xảy ra. Thao tác bấm nút xóa đoạn chat trên màn hình chỉ giúp giải tỏa tâm lý, chứ không bảo đảm rằng chuỗi dữ liệu đó chưa bị lưu lại trên máy chủ của nhà cung cấp.
Khi phát hiện sự cố, bạn cần kích hoạt ngay quy trình ứng phó khẩn cấp:
- Vô hiệu hóa dữ liệu bị lộ: Nếu lỡ gửi mật khẩu, khóa API hoặc access token, hãy truy cập ngay vào hệ thống máy chủ nội bộ để thu hồi (revoke) và tạo khóa thay thế mới. Khóa cũ một khi bị vô hiệu hóa trên hệ thống gốc thì dù có bị lộ ra ngoài cũng không còn giá trị khai thác.
- Khoanh vùng rò rỉ: Hủy bỏ ngay các đường link chia sẻ công khai của phiên làm việc đó, tạm thời ngắt kết nối các cổng tự động (connectors) liên quan và xóa lịch sử phiên chat trên giao diện công cụ.
- Ghi nhận phạm vi sự cố: Ghi lại chính xác thời điểm gửi, tài khoản thực hiện, nội dung chi tiết của dữ liệu bị gửi nhầm và tên công cụ đã tiếp nhận. Những dữ kiện này giúp đội ngũ an toàn thông tin nội bộ đánh giá đúng mức độ rủi ro để có biện pháp xử lý phù hợp.
- Khắc phục tận gốc: Phân tích nguyên nhân vì sao dữ liệu lại lọt vào khung chat. Nếu do file cấu hình chứa mã bảo mật ẩn, nhóm cần bổ sung các công cụ tự động quét mã bảo mật (secret scanner) trước khi lưu trữ, thay vì chỉ nhắc nhở nhau bằng lời nói suông.
Nhịp kiểm tra bốn bước trước khi nhấn nút gửi
Để tạo thành một phản xạ tự nhiên trong công việc hàng ngày, hãy dành ra vài giây thực hiện nhịp kiểm tra bốn bước trước mỗi lần dán nội dung hoặc tải tài liệu lên bất kỳ công cụ AI nào:
- Xác định rõ nhiệm vụ: Mô hình AI cần làm thao tác cụ thể nào (sửa lỗi chính tả, tóm tắt ý chính hay trích xuất số liệu) và đâu là những trường dữ liệu thực sự cần thiết để hoàn thành thao tác đó?
- Gạt bỏ vùng cấm: Rà soát và xóa sạch toàn bộ các chuỗi mã xác thực, mật khẩu, khóa API và các dữ liệu của đối tác mà bạn không có thẩm quyền chia sẻ ra ngoài.
- Làm sạch và thay thế định danh: Thay thế tên khách hàng, địa chỉ IP và các thông số kỹ thuật nội bộ bằng các nhãn quy ước nhất quán như
[KHACH_HANG_A],[HE_THONG_B]để bảo vệ hạ tầng thực tế. - Kiểm tra đích đến: Đảm bảo bạn đang gửi dữ liệu vào đúng tài khoản công việc của công ty trên một gói dịch vụ đã có cam kết bảo vệ dữ liệu rõ ràng, tuyệt đối không gửi vào các tài khoản cá nhân đăng nhập tự do.
Một bài toán ứng dụng AI chỉ thực sự bền vững khi bạn có thể giải thích minh bạch vì sao mỗi dòng thông tin lại có mặt trong câu lệnh, ai cho phép chia sẻ nội dung đó và quy trình sẽ xử lý ra sao nếu một ngày dịch vụ bên ngoài gặp sự cố. Nếu một trong các câu hỏi này còn mơ hồ, hãy tiếp tục dùng dữ liệu giả lập để thử nghiệm.
Khi công cụ AI được tích hợp sâu vào hệ thống qua các kịch bản tự động, các khóa API và mã bảo mật kết nối tuyệt đối không được nhúng trực tiếp vào câu lệnh hay mã nguồn. Bạn có thể tham khảo thêm bài viết quản lý API key và credential trong workflow automation để áp dụng cơ chế phân quyền tối thiểu và xoay vòng khóa an toàn.
Nguồn tham khảo
- ICO — Generative AI: engineering individual rights
- ICO — Transparency in generative AI
- NIST AI 600-1 — Generative Artificial Intelligence Profile
- OWASP LLM02:2025 — Sensitive Information Disclosure
- OWASP LLM07:2025 — System Prompt Leakage
- UK NCSC — Guidelines for secure AI system development: Secure design